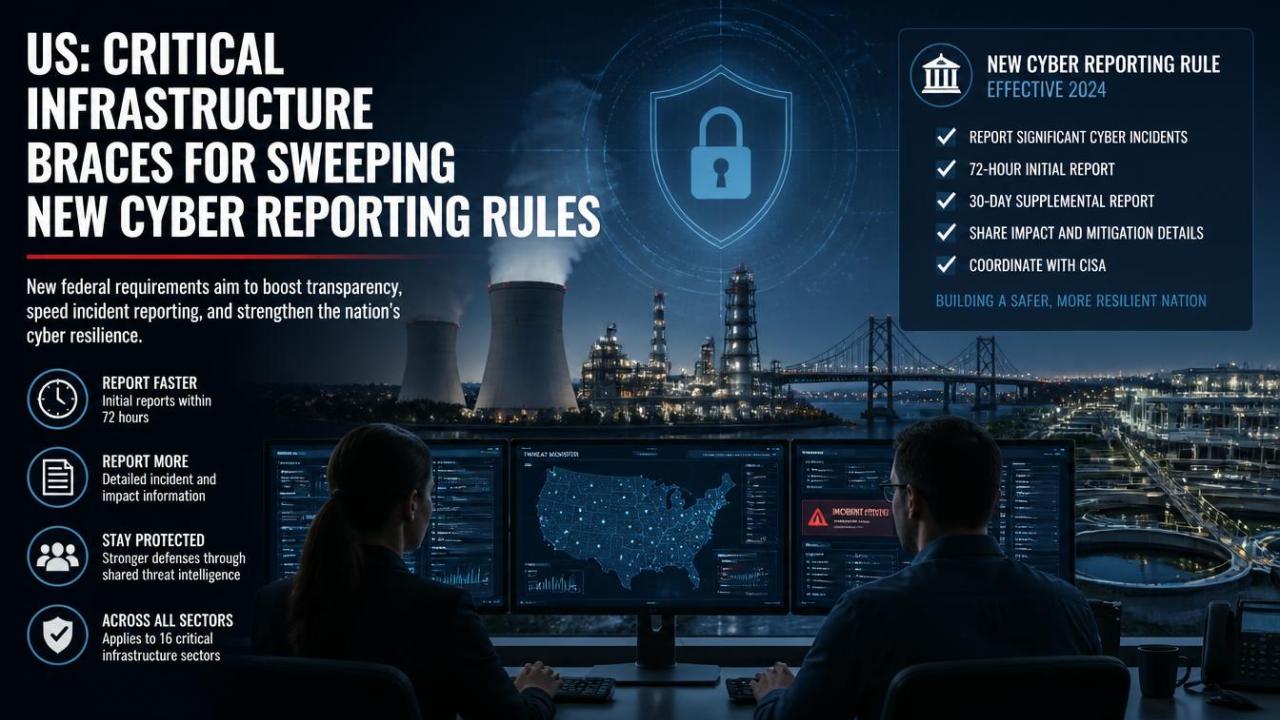




به گزارش کارگروه بین الملل خبرگزاری سایبربان، بر اساس قانون گزارشدهی حوادث سایبری برای زیرساختهای حیاتی (CIRCIA)، نهادهای مشمول باید حوادث سایبری را ظرف ۷۲ ساعت و پرداخت باج را ظرف ۲۴ ساعت به آژانس امنیت سایبری و امنیت زیرساخت (CISA) گزارش دهند.
دامنه شمول شامل بسیاری از بخشهای زیرساخت حیاتی و پیمانکاران دفاعی تحت بند DFARS است.
فرانک بالونیس از کایت وورکس (Kiteworks) این قانون را «گستردهترین الزام گزارشدهی سایبری دولت فدرال آمریکا» خواند و تخمین زد حدود ۳۱۶ هزار نهاد باید با آن موافقت کنند که ۷۲ هزار پیمانکار دفاعی بزرگترین دسته را تشکیل میدهند.
قانون گزارشدهی حوادث سایبری برای زیرساختهای حیاتی به آژانس امنیت سایبری و امنیت زیرساخت اختیار احضار اداری و پیگیری قضایی میدهد.
نهادها باید سوابق حوادث را دو سال نگه دارند و گزارشها از افشا تحت FOIA محافظت میشوند.
اما ابهامات زیادی باقی است.
امیل سایه از سایبرشیث (CyberSheath) گفت روشن نیست همه سازمانهای مدیریتکننده CUI مشمول شوند.
تاریخ انتشار نهایی نیز نامشخص است؛ مهلت اکتبر ۲۰۲۵ و مه ۲۰۲۶ از دست رفت و هدف جدید سپتامبر ۲۰۲۶ تعیین شد. کارشناسان احتمال تأخیر بیشتر را میدهند.
روشن نیست قانون بلافاصله اجرا میشود یا نه.
بالونیس احتمال پنجره انطباق چندماهه و آغاز الزامات در اواخر ۲۰۲۶ یا ۲۰۲۷ را میدهد.
سایه اما اجرای سریعتر را محتمل میداند چون قانون گزارشدهی حوادث سایبری برای زیرساختهای حیاتی بهاندازه CMMC سنگین نیست.
تحریمها نیز نامشخص است، اما سایه پیشنهاد میکند آژانس امنیت سایبری و امنیت زیرساخت میتواند متخلفان را به وزارت دادگستری ارجاع دهد.
کارشناسان توصیه میکنند نهادها منتظر نمانند.
بالونیس میگوید:
واشنگتن خواهان دید لحظهای واقعی از نفوذهاست و سازمانهایی که اکنون آماده شوند غافلگیر نخواهند شد.
فینستاد نیز هشدار میدهد سیاست نگهداری داده برخی سازمانها مناسب نیست؛ مثلاً برخی فقط ۳۰ روز اطلاعات نگه میدارند.
کتاب راهنمای انطباق شامل تعیین مشمولبودن، ارزیابی شکاف، بهروزرسانی برنامه پاسخ به حادثه، نقشهبرداری الزامات، ایجاد فرآیند یکپارچه گزارشدهی، تقویت تشخیص و حفظ شواهد، تعیین استراتژی نگهداری داده، برگزاری تمرینهای میزی و همراستاسازی با DFARS و CMMC است.
بالونیس تأکید میکند شکاف آمادگی در قانون گزارشدهی حوادث سایبری برای زیرساختهای حیاتی و CMMC «همان شکاف با لباس مقرراتی متفاوت است» و سازمانها باید بتوانند اثبات کنند اقداماتشان در عمل کار میکند، چون «ریسکی که قانون گزارشدهی حوادث سایبری برای زیرساختهای حیاتی هدف گرفته منتظر تقویم واشنگتن نمیماند.»