



به گزارش کارگروه بینالملل سایبربان؛ آنجی موتشکگا (Angie Motshekga)، وزیر دفاع آفریقای جنوبی، اعلام کرد که این وزارتخانه از قابلیتهای نظارت امنیتی سیستمهای اطلاعاتی و ارتباطی برای شناسایی تهدیدات سایبری علیه شبکهها و زیرساختهای خود استفاده میکند.
وی استراتژی وزارتخانه را برای محافظت از خود در برابر حملات سایبری در پاسخ به سؤال پارلمانی اروین موگاله (Irvin Mogale)، نماینده مجلس کنتیکت، فاش کرد.
او گفت که سیستمهای نظارتی وزارت دفاع میتوانند تهدیدات علیه شبکهها و زیرساختهای آن را شناسایی کنند و در صورت شناسایی تهدیدات، به طرفهای مربوطه هشدار دهند.
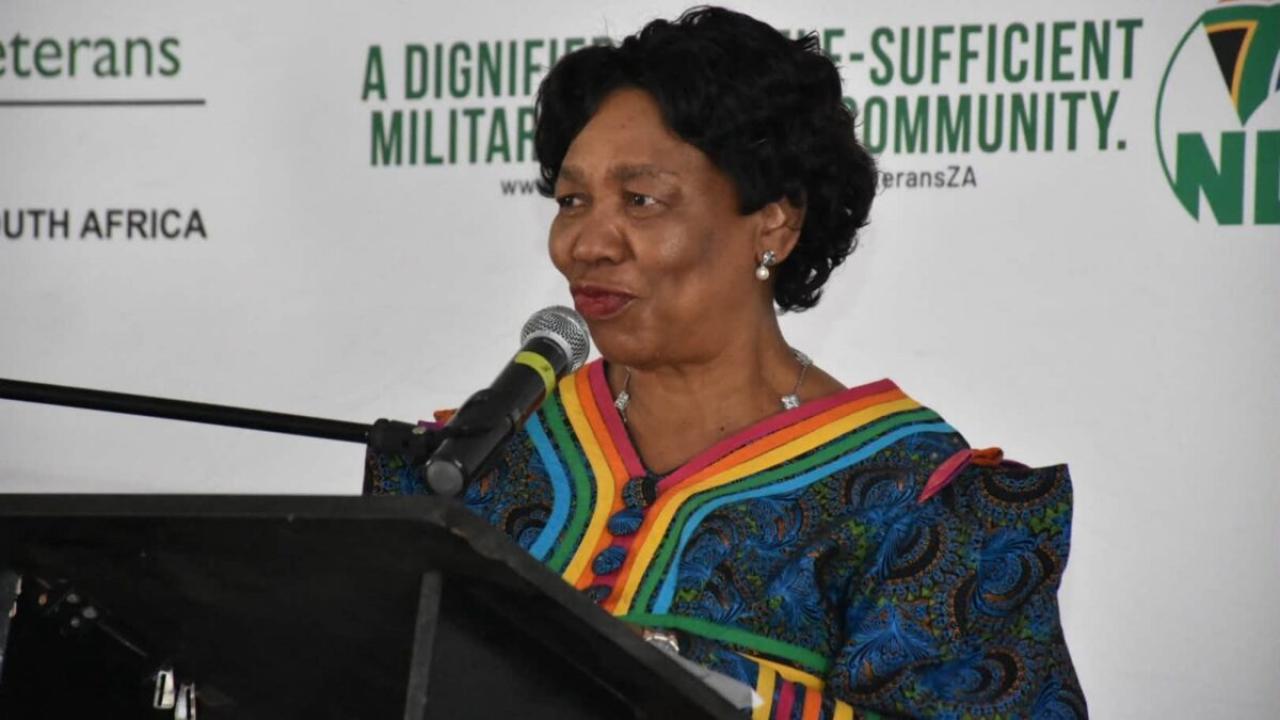
موتشکگا اظهار داشت:
«ارزیابی آسیبپذیریها ماهانه انجام میشود و آزمایشهای نفوذ هر دو سال یکبار برای شناسایی پیکربندیهای نادرست و سیستمهای پچ نشده انجام میشود. این آزمایشها برای ارتقای وضعیت امنیت سایبری وزارتخانه و کاهش آسیبپذیریها و تهدیدات امنیت سایبری انجام شده است.»
این مقام آفریقای جنوبی همچنین گفت که وزارتخانهاش چندین چارچوب سیاست نظارتی پیرامون امنیت سایبری وضع کرده است، از جمله:
• چارچوب سیاست نظارتی وزارت دفاع و کهنه سربازان نظامی
• چارچوب سیاست ملی امنیت سایبری، ۲۰۱۵
• استراتژی و برنامه اقدام دفاع سایبری ۲۰۲۵-۲۰۳۰
• ویرایش اول فرآیندها و رویههای DODPP/00066 2024 برای امنیت سیستمهای اطلاعاتی و ارتباطی در وزارت دفاع
موتشکگا توضیح داد که به دلیل تهدیدات سایبری در حال تحول، نیروی دفاع ملی آفریقای جنوبی (SANDF) با آژانس فناوری اطلاعات دولتی همکاری کرده است.
همچنین این نیرو برای امنیت سایبری پایه با آژانس امنیت دولتی همکاری کرده است، در حالی که کارکنان این وزارتخانه آموزش امنیت سایبری را از دانشگاه استلنبوش دریافت کردهاند.
موتشکگا تصریح کرد:
«برنامه فعلی که نیروی دفاع ملی آفریقای جنوبی برقرار کرده با هدف آموزش مداوم و توانمندسازی اعضا برای کاهش تهدیدات سایبری است. این ابتکارات با هدف حرفهایسازی و توانمندسازی پرسنل فرماندهی سایبری در پاسخ به تهدید فزایندهای انجام میشود که توسط گزارش ارزیابی تهدیدات سایبری آفریقا توسط اینترپل برجسته شده است.»
موگاله سؤال خود را پیرامون گزارش ژوئن ۲۰۲۶ اینترپل مطرح کرده بود که در آن به این نکته اشاره شده بود که آفریقای جنوبی ۹۲ درصد از حملات سایبری به زیرساختهای حیاتی دولت را به خود اختصاص داده است.
این گزارش نشان داد که مجرمان سایبری جذب نفوذ عمیق اینترنت در آفریقای جنوبی شدهاند که با کابلهای زیردریایی و شبکههای متراکم مراکز داده پشتیبانی میشود. اینترپل به آفریقای جنوبی هشدار داد
اینترپل هشدار داد که این ترکیب عوامل، آفریقای جنوبی را به هدف مهمی برای عوامل تهدیدکنندهای تبدیل کرده که به دنبال حداکثر اختلال هستند.
اینترپل بر حمله باجافزاری ژانویه ۲۰۲۵ به سرویس هواشناسی آفریقای جنوبی (SAWS) به عنوان یک حادثه قابل توجه تأکید کرد که یک نهاد عمومی را تحت تأثیر قرار داده است.
سرویس هواشناسی آفریقای جنوبی توسط گروه هکری مرتبط با روسیه موسوم به «RansomHub» مورد حمله قرار گرفت. این گروه دو بار پشت سر هم به این آژانس حمله کرد و در حمله دوم کل زیرساخت فناوری اطلاعات آن را از کار انداخت.
سرویس هواشناسی آفریقای جنوبی همچنان به ارائه خدمات حیاتی به بخشهای دریایی و هوانوردی و همچنین خدمات آب و هوایی شدید از طریق کانالهای جایگزین ادامه میدهد.
اینترپل گفت:
«تیمی از مهندسان فناوری اطلاعات و ارتباطات و کارشناسان امنیت سایبری به صورت شبانهروزی برای بازیابی و بازگرداندن سیستمهای آسیبدیده تلاش میکنند. با این حال، این حمله سیستمهای مهم دادههای هواشناسی را خراب کرده و سیستمهای مسیریابی هوانوردی و ناوبری دریایی را مختل کرده است.»
گزارشهای اولیه حاکی از آن است که یک کمپین فیشینگ به عامل تهدید اجازه داده تا به سیستمهای سرویس هواشناسی دسترسی پیدا کند و این حمله را ممکن ساخته است.
چند ماه پس از آن، سرویس هواشناسی آفریقای جنوبی عنوان کرد که این حادثه بر عملکرد سهماهه چهارم آن تأثیر گذاشته است، به طوری که از دستیابی به ۹۰.۹1 درصد از اهداف خود در سهماهه سوم به تنها ۳۶.۳۶ درصد در سهماهه چهارم سقوط کرده است.
سندیکا دایا (Sandika Daya)، رئیس سرویس هواشناسی آفریقای جنوبی، گفت:
«نیازی به گفتن نیست که حمله سایبری ژانویه ۲۰۲۵ کاملاً با این عملکرد ضعیف و غیرمعمول مرتبط بود. خواست ما این بود که این روند را حفظ کنیم و نتایج عملکرد قابل توجه سهماهه سوم را حفظ یا بهبود بخشیم، اما متأسفانه قرار نبود این اتفاق بیفتد.»
اینترپل نیز با بیان اینکه عاملان تهدید از ابزارهای هوش مصنوعی برای خودکارسازی فرآیندهای جمعآوری اطلاعات خود و سرعت بخشیدن به مراحل منتهی به حملات خود استفاده میکنند، هشدار داد:
«عاملان تهدید در حال استقرار ابزارهای شناسایی خودکار هستند که میتواند دهها هزار سیستم را در ثانیه اسکن کنند. آنها از یادگیری ماشینی برای شناسایی آسیبپذیریهای قابل سوءاستفاده در روترها، نرمافزارهای قدیمی و سرویسهای ابری با پیکربندی نادرست استفاده میکنند.»