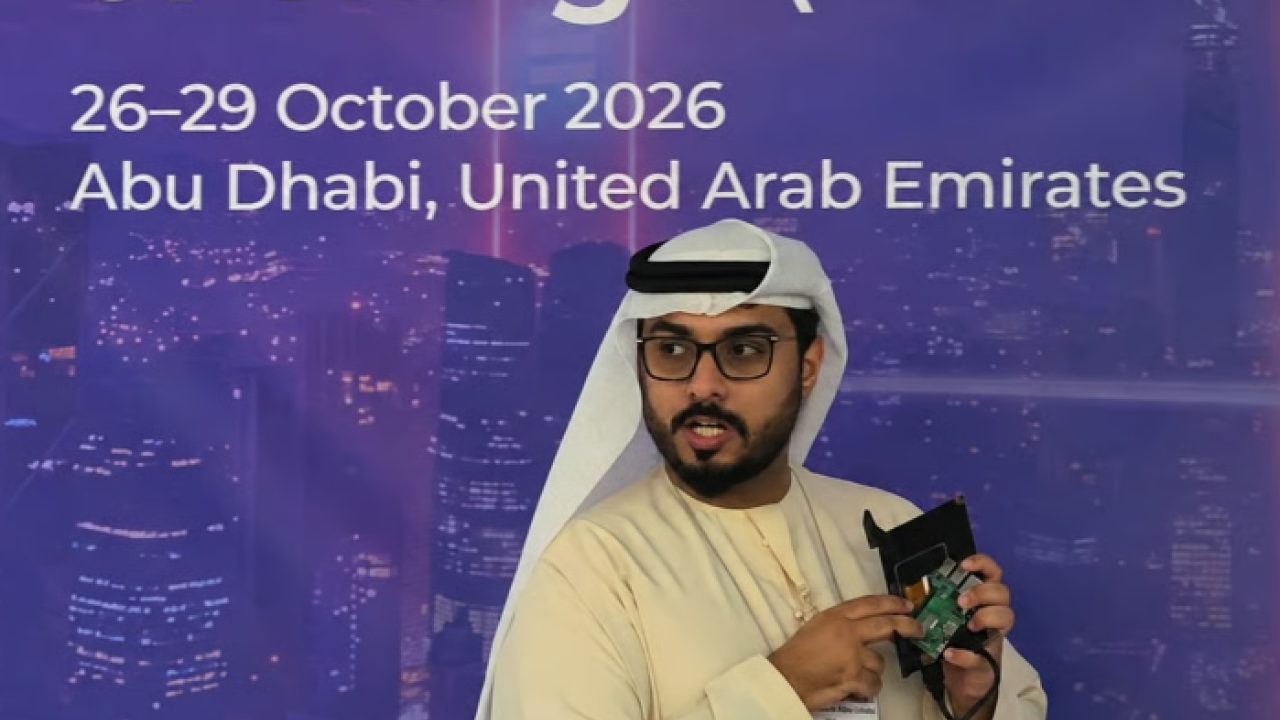




به گزارش کارگروه فناوری اطلاعات سایبربان؛ محمد الشحی (Mohammed Al Shehhi)، دانشمند داده و مدرس در مؤسسات عالی فناوری (Higher Colleges of Technology)، سامانهای مبتنی بر هوش مصنوعی (AI) توسعه داده که حملات سایبری را با دقت ۹۷.۴۵ درصد شناسایی میکند. این سامانه قادر است ۱۴ نوع تهدید را تنها در ۰.۸۷ میلیثانیه تشخیص دهد؛ سرعتی که حدود ۳۱ برابر بیشتر از یک معیار پژوهشی بینالمللیِ پیشین است که روی همان دستگاه آزمایش شده بود.
الشحی این سامانه را با هدف کمک به حفاظت از دستگاههای متصل به اینترنت از جمله دوربینهای نظارتی خانگی، لوازم خانگی هوشمند، حسگرها و تجهیزات صنعتی طراحی کرده است. این فناوری با کاهش توان محاسباتی و حافظه مورد نیاز برای شناسایی تهدیدها، میتواند راه را برای ارائه راهکارهای امنیت سایبری کارآمدتر برای دستگاههایی با قابلیتهای پردازشی محدود، هموار سازد.
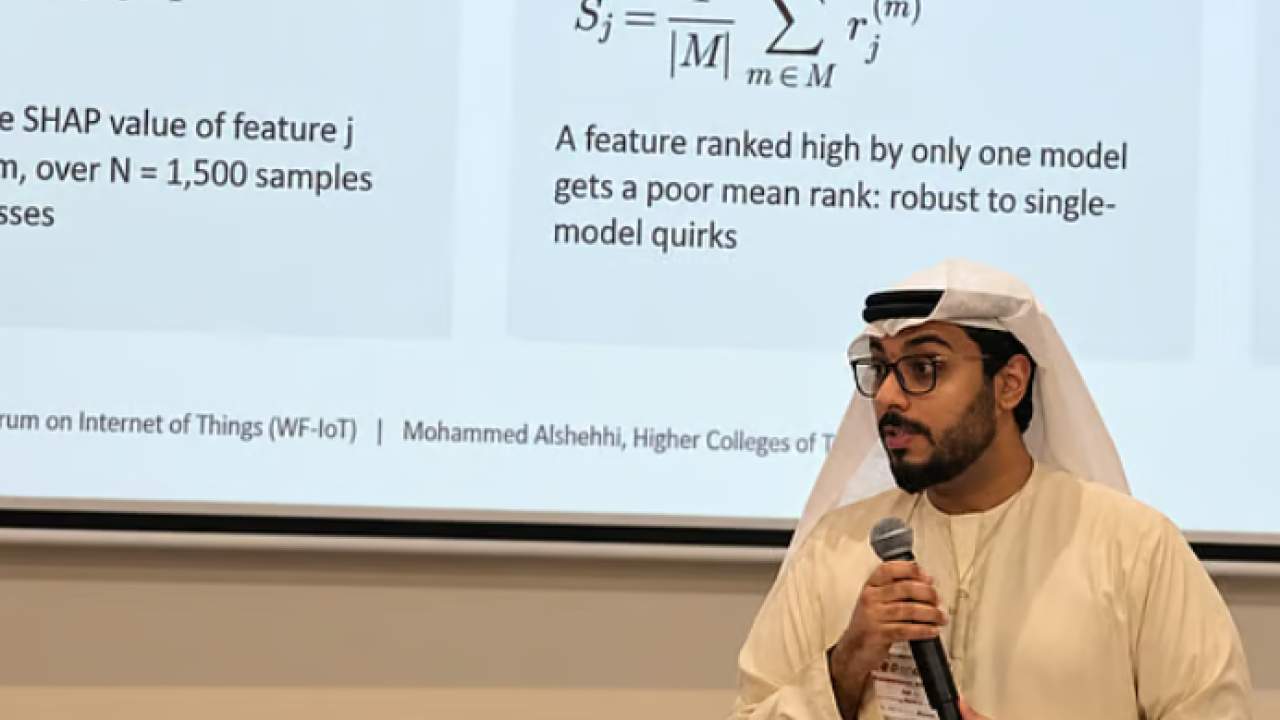
این مهندس اماراتی یافتههای خود را در دوازدهمین کنگره جهانی اینترنت اشیاء (IoT) ارائه خواهد کرد؛ رویدادی که از ۲۶ تا ۲۹ اکتبر در دانشگاه خلیفه در ابوظبی برگزار میشود. امارات متحده عربی برای نخستین بار میزبان این کنفرانس بینالمللی است که پژوهشگران و متخصصانی از دانشگاهها، صنعت و دولت را گرد هم میآورد تا پیرامون موضوعاتی همچون هوش مصنوعی، امنیت سایبری و شهرهای هوشمند به بحث و تبادل نظر بپردازند.
مدلهای کوچکتر، شناسایی سریعتر
الشحی توضیح داد که این پژوهش از هوش مصنوعی قابلتفسیر (Explainable AI) بهره میبرد تا بهجای تحلیل تمام ویژگیهای موجود، تنها آن دسته از شاخصهای شبکه را شناسایی کند که برای تشخیص فعالیتهای مخرب بیشترین کارایی را دارند.
این رویکرد باعث شد تعداد ویژگیهای مورد استفاده در مدل از ۴۷ مورد به ۲۰ مورد کاهش یابد (کاهشی حدوداً ۵۷ درصدی) و در عین حال، فرآیند شناسایی نیز سادهتر شود.
همچنین حجم مدل اصلی به حدود ۳۰۱ کیلوبایت کاهش یافت؛ این در حالی است که مدل کاملِ اولیه، که مبنای شروع این پژوهش بود، ۵۲۱۳ کیلوبایت حجم داشت.
پژوهشگران نسخه کوچکتری با حجم حدود ۱۵۲ کیلوبایت نیز توسعه دادند که زمان پیشبینی آن تقریباً ۰.۶۱ میلیثانیه است و در عین حال، عملکرد قدرتمندی را در آزمایشها از خود نشان داده است.
این کاهشها میتواند امنیت مبتنی بر هوش مصنوعی را برای دستگاههای متصل که از حافظه و توان پردازشی محدودی برخوردارند، به راهکاری عملیتر تبدیل کند.
آزمایششده روی سختافزار واقعی
این پژوهش با استفاده از مجموعه دادههای معیار (Benchmark Datasets) معتبری ارزیابی شد که بهطور معمول در مطالعات امنیتِ اینترنت اشیاء مورد استفاده قرار میگیرند. الشحی همچنین این مدل را روی یک دستگاه محاسباتی کوچک و واقعی آزمایش کرد تا عملکرد آن را در شرایط محدودیتهای سختافزاریِ عملی بسنجد. یک ارزیابی چند مرحلهای نشان داد که این مدل با محدودیتهای قابل مقایسه در مقایسه، در یک معیار عملکرد، از قویترین مطالعه منتشر شده پیشی گرفته و امتیاز 0.969 را در مقابل 0.947 کسب کرده است، اختلافی 2.2 درصدی.
یافتهها پتانسیل این روش را در دقت تشخیص، سرعت پیشبینی و اندازه مدل نشان میدهد.
با این حال، این فناوری در مرحله تحقیق و توسعه باقی مانده و هنوز به صورت تجاری در خانهها یا تأسیسات صنعتی مستقر نشده است. نتایج بر اساس آزمایشهای علمی با استفاده از مجموعه دادههای معیار و سختافزار فیزیکی است و قبل از استفاده تجاری، توسعه بیشتری لازم است.
کاربردهای بالقوه در خانهها و صنعت
با افزایش تعداد دستگاههای متصل، نیاز به راهحلهای امنیت سایبری که بتوانند در محدودیتهای سختافزاری سختگیرانه عمل کنند، نیز افزایش مییابد. دستگاههایی مانند دوربینهای نظارتی، یخچالهای هوشمند، ماشینهای لباسشویی، حسگرها و تجهیزات صنعتی اغلب حافظه و قدرت پردازش محدودی برای اجرای نرمافزارهای امنیتی مرسوم دارند.
تحقیقات الشحی میتواند راه را برای سیستمهای تشخیص نفوذ سبک برای خانههای هوشمند، کارخانهها، تأسیسات صنعتی و شهرهای هوشمند هموار کند و دستگاهها را قادر سازد تا فعالیت مشکوک شبکه را در حالی که از منابع محاسباتی کمتری استفاده میکنند، شناسایی کنند. تحقیقات اماراتی در صحنه بینالمللی
ارائه الشحی در دوازدهمین کنگره جهانی اینترنت اشیا، تحقیقات توسعهیافته امارات را برای مخاطبان بینالمللی به نمایش گذاشت و سهم محققان اماراتی را در پیشرفتهای هوش مصنوعی و امنیت سایبری برجسته کرد.
این مطالعه همچنین بر نقش مؤسسات آموزش عالی امارات در توسعه استعدادهای تحقیقاتی و تبدیل دانش دانشگاهی به راهحلهای عملی تأکید کرد. این تحقیق با پرداختن به چالشهای امنیت سایبری در دنیای واقعی، نشان داد که چگونه تخصص اماراتی میتواند در توسعه فناوریهای آینده نقش داشته باشد.