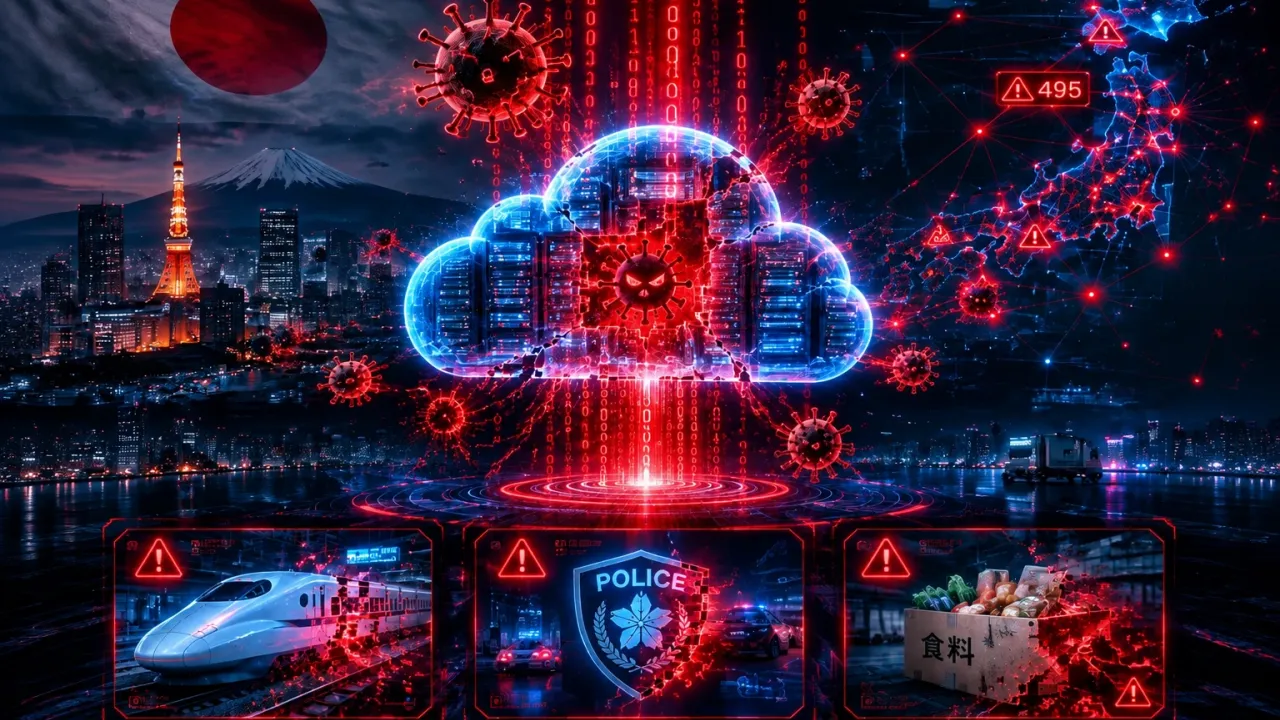




به گزارش کارگروه حملات سایبری سایبربان؛ راهآهن، خدمات پلیس، تدارکات مواد غذایی و حتی سرویس هواداران یک گروه موسیقی دخترانه ژاپنی در یک حمله باجافزاری بزرگ به ارائهدهنده خدمات ابری ژاپنی «IDC Frontier» تحت تأثیر قرار گرفتند و برخی مشتریان هشدار دادند که بازیابی دادههای آنها ممکن است غیرممکن باشد.
ارائهدهنده خدمات ابری ژاپنی، متعلق به «SoftBank»، سرمایهگذار «Open AI»، یکی از جایگزینهای اصلی داخلی برای خدمات وب آمازون (AWS)، «Microsoft Azure» و گوگل کلود (Google Cloud) است که شرکتها و نهادهای دولتی را هدف قرار میدهد که میخواهند سیستمهایشان در قلمرو حاکمیتی اجرا شود.
حمله به تنها یکی از مناطق آن میتواند صدها شرکت، هزاران سرور مجازی و دهها میلیون کاربر این سرویسها را تحت تأثیر قرار دهد.
IDCF Cloud در بیانیهای اعلام کرد که ۴۹۵ شرکت و خدمات دولتی محلی تحت تأثیر این حمله قرار گرفتهاند و بحران گستردهای در زنجیره تأمین ابری در سراسر کشور ایجاد کرده است.
به گفته ارائهدهنده خدمات ابری ژاپنی، این نقض امنیتی برخی سرورهای آن را از دسترس خارج کرده است.
این شرکت در بهروزرسانی منتشر شده تأیید کرد که 4 منطقه ابری به قدری آسیب دیدهاند که مشتریان باید سیستمهای خود را در جای دیگری بازسازی کنند و دادهها را از پشتیبانهای خود بازیابی کنند. در این بیانیه آمده است:
«ما در حال تلاش برای شناسایی علت دقیق و بررسی دامنه تأثیر هستیم، اما انتظار میرود بازیابی یا بازیابی دادههای مشتری ذخیره شده در بخشی از منطقه یک شرق ژاپن دشوار باشد.»
در ۷ دقیقه، هکرها ۳.۶ پتابایت داده را رمزگذاری کردند.
IDC Frontier نگفت که مهاجمان چگونه وارد شدهاند، چه کسی مسئول بوده است، آیا آنها درخواست پول کردهاند یا چه مقدار اطلاعات به سرقت رفته است، بلکه فقط رمزگذاری شده است.
در عین حال، تصاویر ادعایی مهاجمان در رسانههای اجتماعی منتشر شده که پیامهایی با این مضمون را نشان میدهد:
«ابر شما متعلق به ماست.»
طبق این پیامها، آنها به ۲۳۹ سیستم که ماشینهای مجازی را اجرا میکنند، دسترسی پیدا کردهاند، ۲۲۵ سیستم ذخیرهسازی بزرگ حاوی ۳.۶ پتابایت داده را قفل، بیش از ۱۶۶۰۰ هارد دیسک ماشین مجازی را پلمپ و ۵۵۴,۱۵۳ اسنپشات پشتیبان را حذف کردهاند.
عامل تهدید ادعا کرد که این حمله فقط ۷ دقیقه طول کشیده است.
وقتی تیم تحقیقاتی سایبرنیوز کنسول ابری نمایش داده شده در تصویر را بررسی کرد، غیرقابل دسترسی بود، در حالی که یادداشت باجخواهی هیچ انتسابی به هیچ گروه باجافزاری شناختهشدهای ندارد.
میلیونها مشتری راهآهن بهطور بالقوه در معرض خطر قرار گرفتهاند
بزرگترین اپراتور راهآهن ژاپن موسوم به «JR East» و شرکت کارت اعتباری «View Card» تأیید کردند که ممکن است تا ۶.۰۹ میلیون رکورد از طریق خدمات تحویل ایمیل با استفاده از IDCF Cloud مورد دسترسی قرار گرفته باشد، در حالی که JR Kyushu از ۱.۳ میلیون ایمیل خبر داده است.
این اختلال همچنین ممکن است به زنجیره تأمین فیزیکی ژاپن آسیب رسانده باشد.
طبق گزارشها، «Nissui Logistics»، اپراتور انبار مواد غذایی منجمد، دچار قطعی سیستم شده که مانع از دریافت و ارسال کالا میشود.
زنجیرههای تأمین مواد غذایی تحت حمله سایبری
Nissui ، 17 مرکز ذخیرهسازی و توزیع سرد با حدود 400 هزار تن ظرفیت را اداره میکند و به زنجیرههای تأمین شامل تولیدکنندگان، خردهفروشان، عمدهفروشان، مغازهها و رستورانها خدمات ارائه میدهد.
سازمان دیدهبان سایبری ژاپن گزارش داد که سازمانهای دیگری که تصور میشود در این ماجرا گرفتار شدهاند عبارتند از:
• پلیس استان ایباراکی
• خبرگزاری جیجی پرس
• شرکت کارت اعتباری ویو کارت
• اپلیکیشن پیامرسان گروه موسیقی دخترانه ژاپنی SKE48
• شرکت رزرو سفر و ماجراجویی اسکای تیکت
• اپراتور کارائوکه دایچیکوشو
• پلتفرم تجارت الکترونیک فیوچرشاپ
تاکنون تنها تعداد انگشتشماری از شرکتها به صورت عمومی فعالیت خود را آغاز کردهاند و احتمالاً با بررسی موارد افشای اطلاعات مشتریان توسط شرکتها، موارد بیشتری از نقض اطلاعات مشتریان افشا خواهد شد.
در عین حال، دفتر ملی امنیت سایبری ژاپن، که سال گذشته برای محافظت در برابر چنین حملاتی تأسیس شد، دستورالعملهایی را به وزارتخانههای دولتی ارسال کرد که آنها را به نهادهای دولتی محلی و شرکتهای خصوصی توزیع خواهد کرد.
این دفتر هشدار داد که این دیگر فقط مشکل بخش سیستمهای اطلاعاتی نیست و از سازمانها خواست تا اقدامات اولیه امنیت سایبری مانند تضمین بهروزرسانی حفاظتهای امنیتی، استفاده از رمزهای عبور قوی و تشدید حفاظتهای امنیت سایبری در سراسر زنجیرههای تأمین را انجام دهند.
دفتر ملی امنیت سایبری ژاپن همچنین عنوان کرد که هوش مصنوعی آسیبپذیریها را به طور فزایندهای پیچیده میکند.