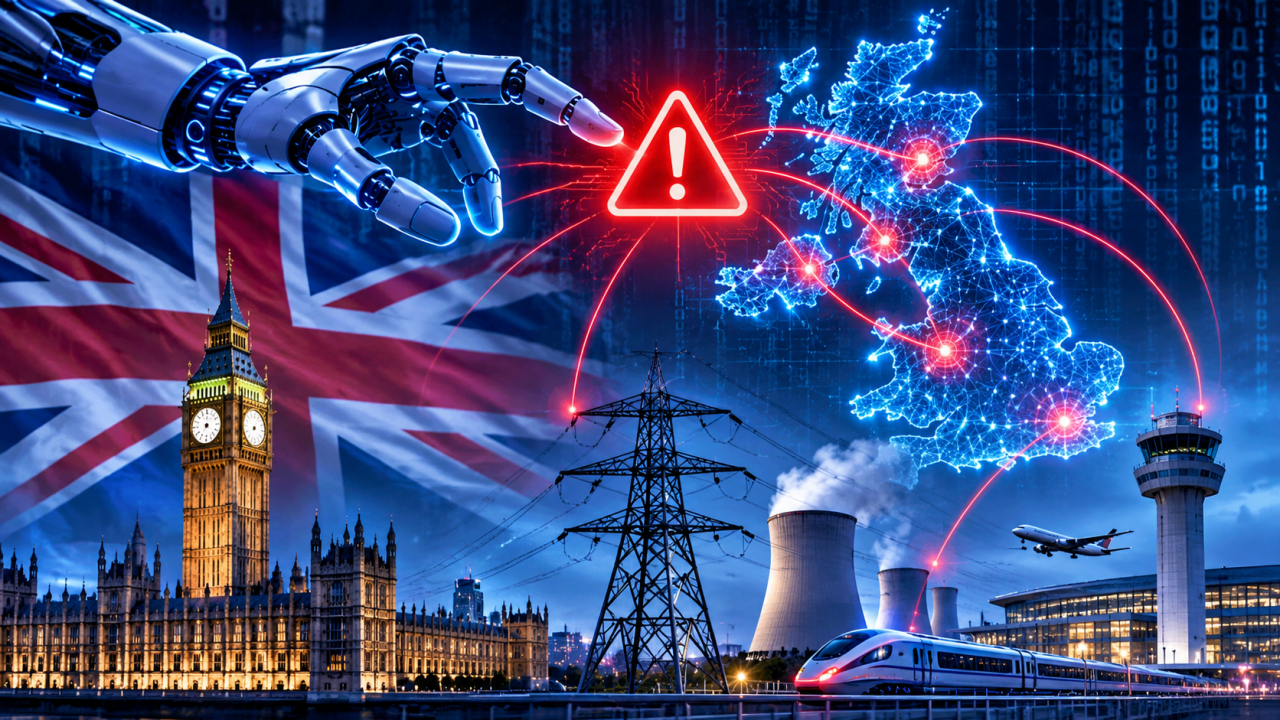




به گزارش کارگروه بینالملل سایبربان؛ کارشناسان معتقدند که بریتانیا با تهدیدات سایبری فزاینده و پیچیدهای روبرو است، گروههای هکری تحت حمایت دولت و مجرمان سایبری پیچیدهای که به طور بالقوه زیرساختهای حیاتی ملی را هدف قرار میدهند. استفاده روزافزون از هوش مصنوعی (AI) در عملیاتهای سایبری، بُعد دیگری به چشمانداز تهدید میافزاید و نگرانیهایی را در مورد توانایی مهاجمان برای انجام حملات سایبری پیشرفتهتر، خودکارتر و دشوار برای شناسایی ایجاد میکند. بخشهای حیاتی مانند دفاع، انرژی، حمل و نقل و خدمات اورژانسی به ویژه در برابر این خطرات نوظهور آسیبپذیر هستند.
یکی از نگرانیهای اصلی، افزایش تعداد حملات سایبری است که دستگاههای اینترنت اشیا (IoT) متصل به شبکههای سراسر جهان، به ویژه در اروپا را هدف قرار میدهند. با ادغام فزاینده دستگاههای هوشمند در عملیاتهای روزمره، نقاط ورودی بیشتری نیز برای مجرمان سایبری ایجاد میکنند. دستگاههایی مانند یخچالهای هوشمند، فریزرهای از راه دور، حسگرهای صنعتی و سایر تجهیزات متصل به اینترنت میتوانند در صورت ناکافی بودن کنترلهای امنیتی به اهداف بالقوه تبدیل شوند.
حوادث سایبری اخیر نشان داد که حتی دستگاههای متصل به ظاهر معمولی نیز میتوانند برای ایجاد اختلال در عملیاتهای ضروری مورد سوء استفاده قرار گیرند. گزارشهایی از حملات مربوط به سیستمهای تبرید از راه دور، نگرانیهایی را در مورد امنیت زیرساختهای اینترنت اشیا (IoT) ایجاد کرده است. چنین تهدیدهایی محدود به کشورهای اروپایی مانند فرانسه نیست، بلکه به سازمانها و تأسیسات ایالات متحده نیز گسترش یافته است.
گزارشها در مورد اختلالات مربوط به تجهیزات تبرید در تأسیسات نظامی ایالات متحده، پیامدهای امنیتی بالقوه دستگاههای متصل به خطر افتاده را بیشتر برجسته کرده است و سوءظنهایی در مورد دخالت احتمالی گروههای هکری تحت حمایت دولت مطرح شده است.
به گفته محققان غربی، تهدیدات سایبری دیگر محدود به شبکههای کامپیوتری سنتی، پایگاههای داده دولتی یا مؤسسات مالی نیستند؛ مهاجمان به طور فزایندهای در حال بررسی آسیبپذیریها در تجهیزات متصل و فناوری عملیاتی هستند که از خدمات ضروری پشتیبانی میکنند. نفوذ موفقیتآمیز به چنین سیستمهایی میتواند به طور بالقوه بر زنجیرههای تأمین، عملیات نظامی، تأسیسات ذخیرهسازی مواد غذایی و سایر کارکردهای حیاتی تأثیر بگذارد.
ریچارد هورن (Richard Horne)، مدیر اجرایی مرکز ملی امنیت سایبری بریتانیا (NCSC)، با برجسته کردن این نگرانیهای رو به رشد، هشدار داد که این کشور باید برای نسل جدیدی از حملات سایبری مبتنی بر هوش مصنوعی آماده شود. وی اظهار داشت که دو سال آینده میتواند چالشهای قابل توجهی را به همراه داشته باشد، زیرا عوامل مخرب به طور فزایندهای از هوش مصنوعی برای بهبود سرعت، مقیاس و پیچیدگی عملیاتهای سایبری خود استفاده میکنند. دفاع، انرژی، حمل و نقل و شبکههای تأمین اضطراری از جمله بخشهایی هستند که نیاز به توجه ویژه دارند.
هورن در گزارش سالانه وضعیت امنیت سایبری در مرکز ملی امنیت سایبری بریتانیا، بر اهمیت تقویت تابآوری سایبری و بهبود توانایی این کشور در شناسایی، پیشگیری و پاسخ به تهدیدهای نوظهور تأکید کرد. دسترسی روزافزون به فناوریهای هوش مصنوعی میتواند مهاجمان را قادر سازد تا فعالیتهای مخرب خاصی را خودکار کنند، آسیبپذیریهای سیستم را با کارایی بیشتری شناسایی کنند و کمپینهای فیشینگ قانعکنندهای را برای هدف قرار دادن افراد و سازمانها توسعه دهند.
در این زمینه، محققان براین باورند که بریتانیا باید سرمایهگذاری در فناوریهای پیشرفته امنیت سایبری را در اولویت قرار دهد، مشارکتهای دولتی-خصوصی را تقویت کند و حفاظت از زیرساختهای حیاتی را بهبود بخشد. سازمانها همچنین باید به طور منظم چارچوبهای امنیتی خود را ارزیابی، سیستمهای آسیبپذیر را بهروزرسانی و اطمینان حاصل کنند که دستگاههای متصل از طریق احراز هویت قوی و نظارت مداوم محافظت میشوند.
در نهایت، امنیت سایبری باید به یک اولویت ملی تبدیل شود، نه صرفاً یک مسئولیت فناوری اطلاعات. ایجاد یک زیرساخت دیجیتال مقاوم، نیازمند تلاشهای هماهنگ از سوی سازمانهای دولتی، سازمانهای خصوصی، ارائهدهندگان فناوری و عموم مردم است. از آنجایی که هوش مصنوعی همچنان به تغییر چشمانداز تهدید سایبری ادامه میدهد، توانایی بریتانیا در تقویت دفاع امروز خود نقش مهمی در حفظ امنیت ملی و حفظ اعتماد عمومی به خدمات ضروری در دهه آینده خواهد داشت.