



به گزارش کارگروه حملات سایبری سایبربان؛ در هفتههای منتهی به انتخابات رژیم صهیونیستی، حملات سایبری علیه سازمانهای اسرائیلی افزایش چشمگیری داشته است؛ بهطوری که حملات به نهادهای دولتی ۸۲ درصد و حملات به بخشهای انرژی و زیرساختی ۱۰۷ درصد رشد کردهاند. براساس یافتههای شرکت امنیت سایبری اسرائیلی چکپوینت (Check Point)، هکرها در حال برنامهریزی برای ایجاد اختلال در وبسایتهای مهم این رژیم در روز انتخابات هستند و همزمان، کارزارهای فیشینگ نیز با هدف سرقت اطلاعات شخصی رأیدهندگان فعال شدهاند.
اسرائیل بهطور مکرر هدف حملات سایبری قرار میگیرد؛ حملاتی که طیف گستردهای را شامل میشوند، از عملیاتهای تحت حمایت دولتها تا اقدامات گروههای هکتیویست که با انگیزههای ایدئولوژیک فعالیت میکنند. به گفته چکپوینت، در دوره انتخابات، علاوه بر افزایش قابلتوجه حملات، فعالیت گروههای تهدیدگر در کانالهای تلگرامی، انجمنهای اینترنتی و دارکوب نیز شدت گرفته است.
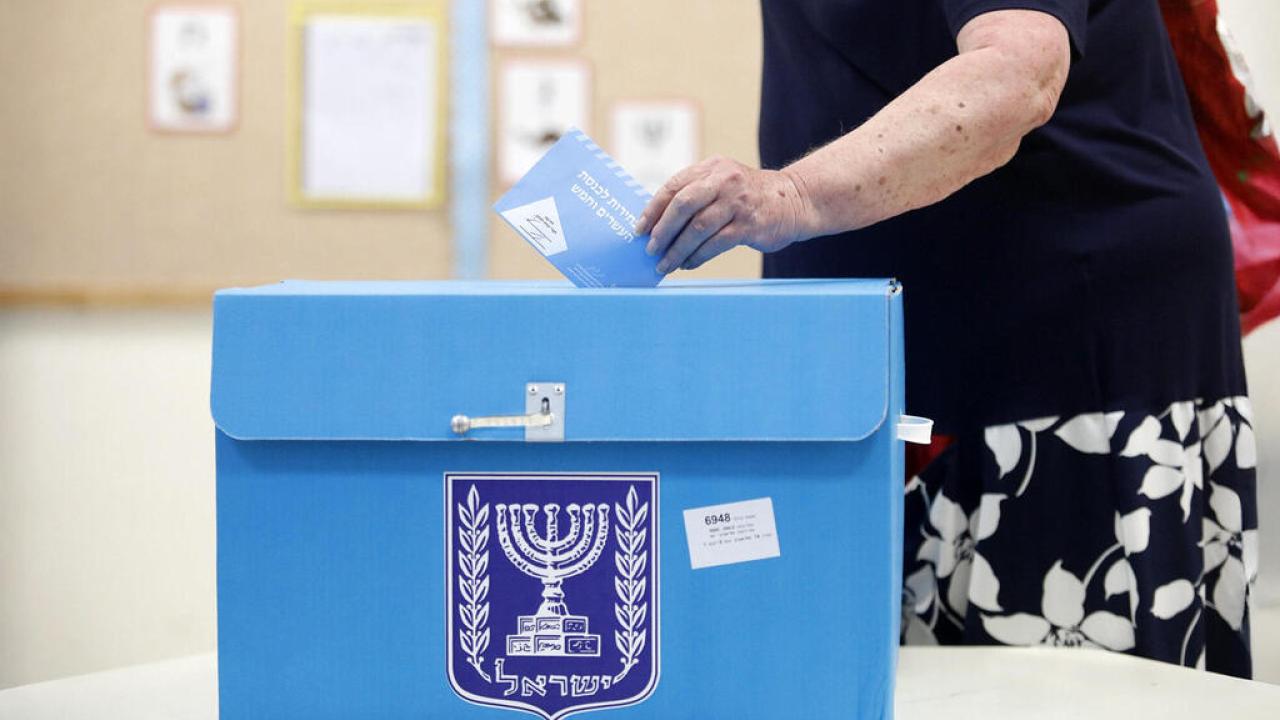
در هفتههای نخست ماه اکتبر امسال، سازمانها در سرزمینهای اشغالی بهطور میانگین هفتهای ۲۷۰۰ حمله سایبری را تجربه کردند که نسبت به دوره مشابه در سال ۲۰۲۵، افزایشی ۵۵ درصدی را نشان میدهد. بخش دولتی شاهد حدود ۲۳۰۰ حمله در هفته بود که حاکی از رشدی ۸۲ درصدی نسبت به سال قبل است. بیشترین میزان افزایش مربوط به بخش انرژی و زیرساختها بوده که با رشدی ۱۰۷ درصدی، به میانگین ۳۹۰۰ حمله در هفته رسیده است.
چکپوینت اعلام کرد که از آغاز ماه اکتبر، حدود ۸۷ حمله سایبری علیه اسرائیل را تأیید کرده که هدف بیشتر آنها از دسترس خارج کردن وبسایتها یا تغییر محتوای آنها بوده است.
این شرکت همچنین گزارش داد که طی ۱۰ روز گذشته، فعالیتهای علنی گروههای تهدیدگرِ ضداسرائیلی افزایش یافته است؛ این گروهها مطالبی را منتشر میکنند که مدعیاند از طریق حملات سایبری به دست آوردهاند. گفته میشود این مطالب شامل ویدئوها، تصاویر و فایلهایی مربوط به افراد در اراضی اشغالی، پایگاههای نظامی اسرائیل، مکاتبات مقامات دولتی و پایگاههای داده حاوی اطلاعات شخصی است.
چکپوینت بهطور مشخص به گروه هکری حنظله (Handala) اشاره کرد و گفت که این گروه دفعات انتشار مطالب خود را بهشدت افزایش داده و صراحتاً آنها را به انتخابات رژیم صهیونیستی مرتبط کرده است. براساس تحلیل شرکت، ۵۳ درصد از این حوادث به هکتیویستهای حامی فلسطین، ۱۸ درصد به هکتیویستهای اندونزیایی و ۱۰ درصد به عوامل مجرمانه با انگیزههای غیرسیاسی نسبت داده شده است.
کارزارهای فیشینگ نیز از فضای دوره انتخابات برای پیشبرد اهداف خود سوءاستفاده میکنند. چک پوینت عنوان کرد که بیش از ۱۲۰۰ وبسایت مرتبط با انتخابات در ماههای سپتامبر و اکتبر ثبت شدهاند که تقریباً از هر ۴۷ وبسایت، یکی مشکوک به مخرب بودن است.
در یک نمونه که توسط این شرکت شناسایی شده است، یک پیام فیشینگ که خود را به عنوان «سیستم اطلاعات رأیدهندگان» جا زده بود، از گیرندگان خواست تا اطلاعات شخصی خود را تأیید کنند. دکمه «تأیید اطلاعات من» منجر به یک وبسایت مخرب شد که برای سرقت اطلاعات وارد شده، از جمله شماره کارت شناسایی، نام، آدرس محل سکونت و آدرس ایمیل طراحی شده بود.
چک پوینت همچنین افزایش شدید بحثهای مرتبط با انتخابات در دارک وب را شناسایی کرد. این شرکت اعلام کرد که از ابتدای اکتبر، بحثها در مورد انتخابات و اسرائیل در بین گروههای تهدید در مقایسه با ماه سپتامبر ۱۱۰ درصد افزایش یافته است.
طبق گزارشها، برخی گروهها در حال آماده شدن برای مختل کردن وبسایتهای برجسته اسرائیلی در روز انتخابات از طریق حملات منع سرویس (DoS) هستند که با ایجاد ترافیک زیاد، به دنبال از دسترس خارج کردن خدمات آنلاین هستند. وبسایتهای ذکر شده در این بحثها شامل وبسایتهای دفتر نخستوزیر، کِنست، پلیس اسرائیل، وزارت امور خارجه و بانک هستند. فراخوانی برای حمله به وبسایت حزب یاشار نیز منتشر شده است.
همچنین فراخوانی برای حمله به وبسایت حزب یاشار (Yashar) منتشر شده است. به گفتهی چک پوینت، پایگاه دادهای که گفته میشود حاوی اطلاعات ۶.۵ میلیون رأیدهندهی اسرائیلی است، دوباره در دارک وب برای فروش عرضه شده است. این پایگاه داده قبلاً فاش شده بود و برخی هکرها عنوان کردند که آن را خریداری کردهاند. شرکت هشدار داد که چنین اطلاعاتی میتواند برای تسهیل کلاهبرداری یا گمراه کردن رأیدهندگان، از جمله از طریق پیامهای جعلی حاوی اطلاعات شخصی و ادعاهای دروغین در مورد مکانهای رأیگیری یا واجد شرایط بودن برای رأی دادن، مورد استفاده قرار گیرد.
سیوان درور (Sivan Dror)، مدیر تحقیقات مدیریت افشای اطلاعات در چک پوینت، گفت:
«روزهای نزدیک به انتخابات، دورهی حساسی است که در آن، عوامل تهدید میتوانند از توجه عمومی برای افزایش تأثیر خود سوءاستفاده کنند.»
درور از سازمانها خواست تا از وبسایتها و حسابهای رسمی خود محافظت کنند و برای پاسخ سریع به حملات آماده شوند. این شرکت همچنین به عموم مردم توصیه کرد که دستورالعملهای رأیگیری را از طریق کانالهای رسمی تأیید، از وارد کردن اطلاعات شخصی از طریق لینکهای ناخواسته خودداری و قبل از به اشتراک گذاشتن اطلاعات، منبع آن را بررسی کنند. چک پوینت به سازمانها توصیه کرد که دفاع خود را در برابر حملاتی که میتوانند دسترسی به وبسایت را مختل کنند، آزمایش، احراز هویت چند عاملی را برای حسابهای کاربری مدیریتی و رسانههای اجتماعی فعال، تلاشهای جعل هویت را رصد و کانالهای ارتباطی جایگزین را در صورت اختلال در خدمات خود آماده کنند.
این شرکت همچنین هشدار داد که نباید براساس درخواستهای غیرمعمول برای انتقال اطلاعات، پول یا مجوزهای دسترسی، حتی اگر به نظر برسد که چنین درخواستی از سوی یکی از مدیران ارشد و از طریق پیام صوتی یا تصویری ارسال شده است، اقدام کرد، مگر اینکه صحت آن بهطور مستقل تأیید شود.