



به گزارش کارگروه بین الملل خبرگزاری سایبربان، این طرح پس از حملات گروه طوفان نمک (Salt Typhoon)) و نفوذ هکرهای چینی به شبکههای مخابراتی آمریکا مطرح شده است.
بر اساس این طرح، یک کارگروه ویژه در اداره ملی ارتباطات و اطلاعات (NTIA) تشکیل خواهد شد که اعضای صنعت مخابرات، تأمینکنندگان، متخصصان امنیت سایبری و مقامهای فدرال را گرد هم میآورد.
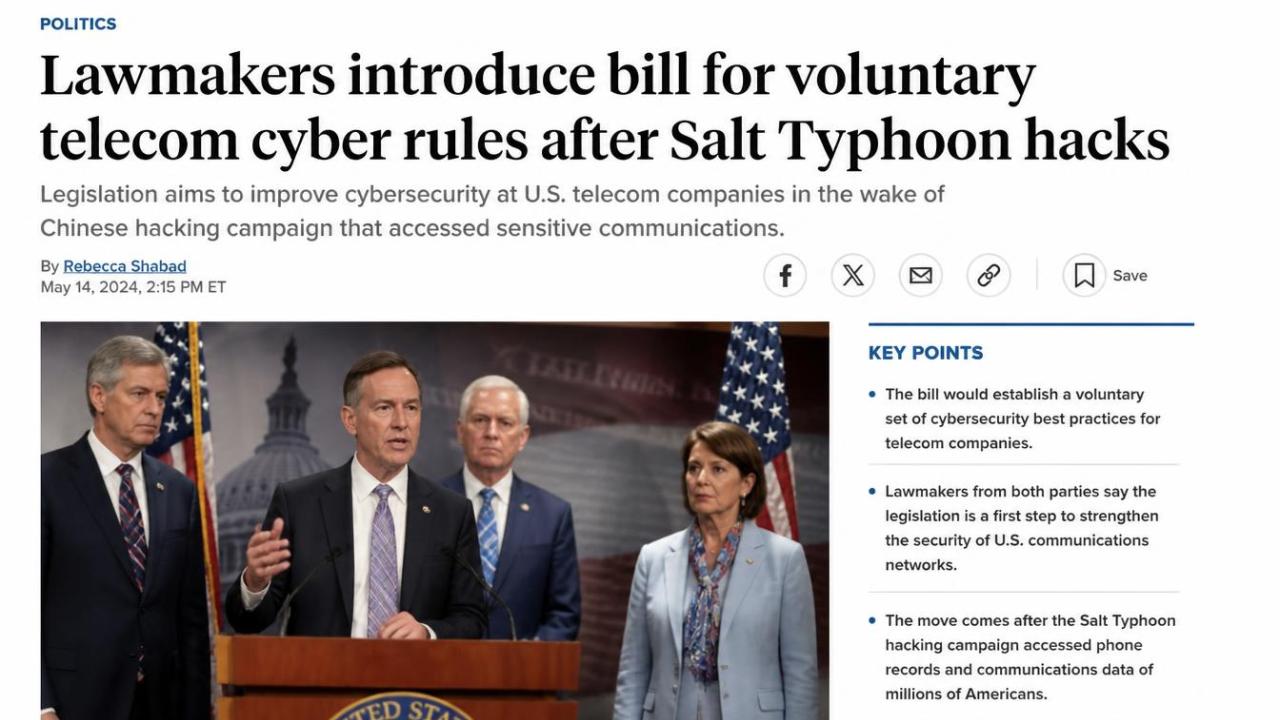
این کارگروه وظیفه خواهد داشت مجموعهای از اقدامات امنیتی داوطلبانه را تدوین کند تا شرکتهای مخابراتی بتوانند برای محافظت بهتر از شبکههای خود از آنها استفاده کنند.
حملات طوفان نمک طی چند سال، دستکم ۹ شرکت بزرگ مخابراتی آمریکا از جمله ورایزن (Verizon)، ایتیاندتی (AT&T) و لومن (Lumen) را هدف قرار داد.
مهاجمان به اطلاعات جزئی تماسها دسترسی پیدا کردند؛ اطلاعاتی که میتواند مشخص کند چه فردی با چه کسی، چه زمانی، برای چه مدتی و از کجا تماس گرفته است.
در برخی موارد نیز امکان شنود تماسها و پیامهای متنی وجود داشت.
مقامهای دولت پیشین آمریکا اعلام کرده بودند اگر شرکتهای مخابراتی از حداقل اقدامات امنیتی مانند پیکربندی ایمن، نصب بهموقع وصلههای امنیتی، نظارت بر رفتارهای غیرعادی و استفاده از احراز هویت چندمرحلهای برای حسابهای مدیریتی استفاده میکردند، اجرای چنین حملاتی برای مهاجمان دشوارتر و پرهزینهتر میشد.
قوانین قبلی که پس از حملات طوفان نمک تصویب شده بود، شرکتهای مخابراتی را به رعایت برخی الزامات امنیتی و ارائه گواهی سالانه درباره برنامه مدیریت ریسک سایبری ملزم میکرد؛ اما این مقررات بعدها لغو شدند.
طرح جدید همچنین یک نظام گواهیدهی داوطلبانه ایجاد میکند تا شرکتها بتوانند از طریق ارزیابی یک نهاد مستقل، رعایت استانداردهای امنیتی را تأیید کنند.
این استانداردها هر دو سال یکبار بازبینی و پس از حوادث بزرگ سایبری بهروزرسانی خواهند شد.