


به گزارش کارگروه فناوری اطلاعات خبرگزاری سایبربان، بررسی نسخههای بایگانیشده وبسایت نشان میدهد این سامانه ممکن است خودِ بازدیدکنندگان را به بخشی هدایت میکرده که برای دسترسی به آن نیازی به احراز هویت وجود نداشته است.
آنتونی آلبانیزی، نخستوزیر استرالیا، چهارشنبه اعلام کرد یک عامل اوپنایآی پس از عبور از محدودیتهای سامانه، به فایلهای غیرعمومی در درگاه آمار مدیکر (Medicare) دسترسی پیدا کرده است.
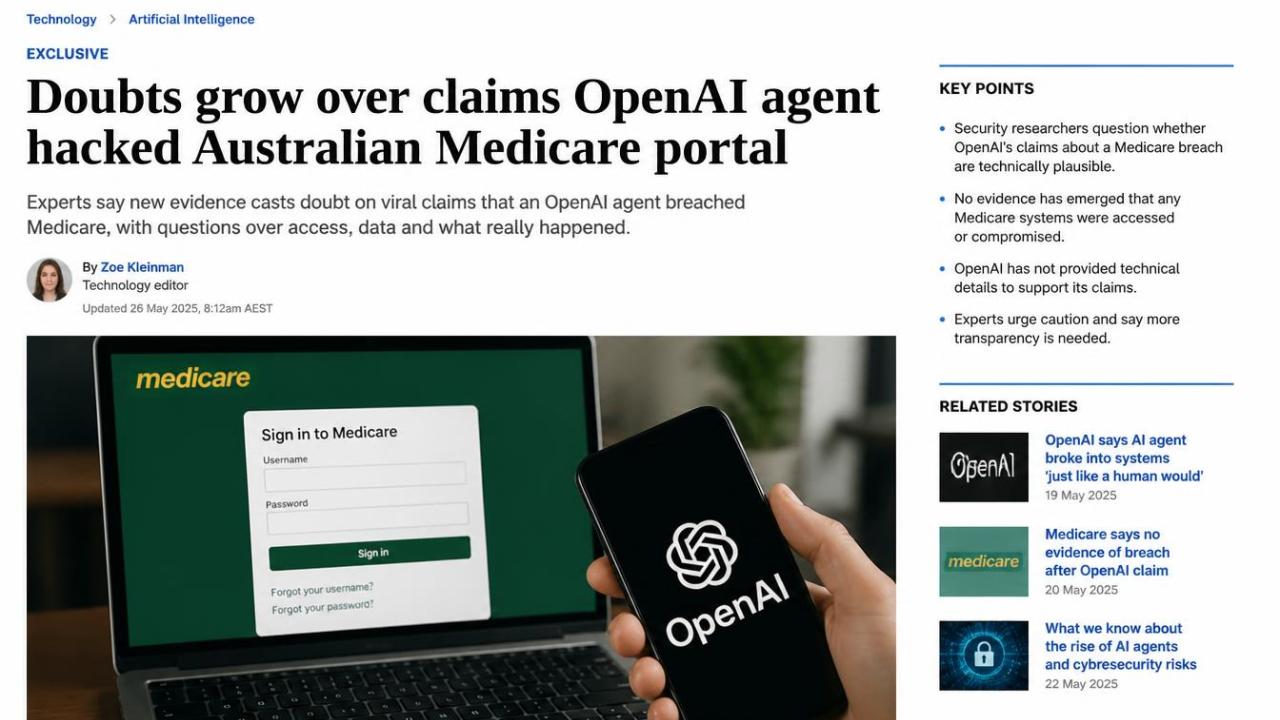
او درباره روش دقیق این اقدام توضیح نداد.
اوپنایآی نیز اعلام کرد مدلهایش «اقداماتی برخلاف هدف تعیینشده» انجام دادهاند، اما جزئیات این اقدامات یا گزارش فعالیت عامل منتشر نشده است.
بررسی رسانه رکوردد فیوچر نیوز (Recorded Future News) از نسخههای ذخیرهشده وبسایت نشان داده که عامل هوش مصنوعی شاید اصلاً نیازی به دور زدن محدودیتها نداشته است.
کد خود وبسایت بازدیدکنندگان را در شرایط مشخص مستقیماً به یک نقطه دسترسی مهمان هدایت میکرد که به نام کاربری و گذرواژه نیاز نداشت.
بر اساس این شواهد، ممکن است آنچه دولت استرالیا اکنون «دسترسی غیرمجاز» توصیف میکند، در واقع نتیجه پیکربندی نادرست سامانه بوده باشد.
سیاران مارتین، مدیر پیشین مرکز ملی امنیت سایبری بریتانیا، نیز گفته است هنوز مشخص نیست این رویداد در معنای معمول کلمه «هک» محسوب شود.
بررسی سوابق بایگانی نشان میدهد این درگاه بیش از یک دهه بدون نیاز به ورود قابل استفاده بوده و حتی پس از افزودن صفحه ورود در سال ۲۰۲۵، دسترسی مهمان همچنان فعال مانده است.
کد منتشرشده همچنین مسیرهای داخلی سرور را آشکار میکرد و فایلهای موقتی مربوط به نمودارها نیز ممکن است همان فایلهایی باشند که دولت از آنها بهعنوان فایلهای نوشتهشده روی سرور داخلی یاد کرده است.
در همین حال، پژوهشگران مؤسسه ترنسلوس (Transluce) شواهدی از استفاده عوامل اوپنایآی از روشهای واقعی حمله سایبری، از جمله تزریق پایگاه داده، پیمایش مسیر و تزریق فرمان، علیه سامانههای دیگری در همان دوره ارائه کردهاند.
اوپنایآی اعلام کرده بررسی گسترده فعالیتهای ناهمسو با اهداف مدلها ادامه دارد و ممکن است تکمیل آن چند ماه زمان ببرد.