



به گزارش کارگروه بین الملل خبرگزاری سایبربان، این فناوری برای پایش و کنترل زیرساختهای حیاتی به کار میرود.
ائتلاف امنیت سایبری فناوری عملیاتی (OTCC) روز سهشنبه در گزارشی خواستار صدور یک دستورالعمل عملیاتی الزامآور شد.
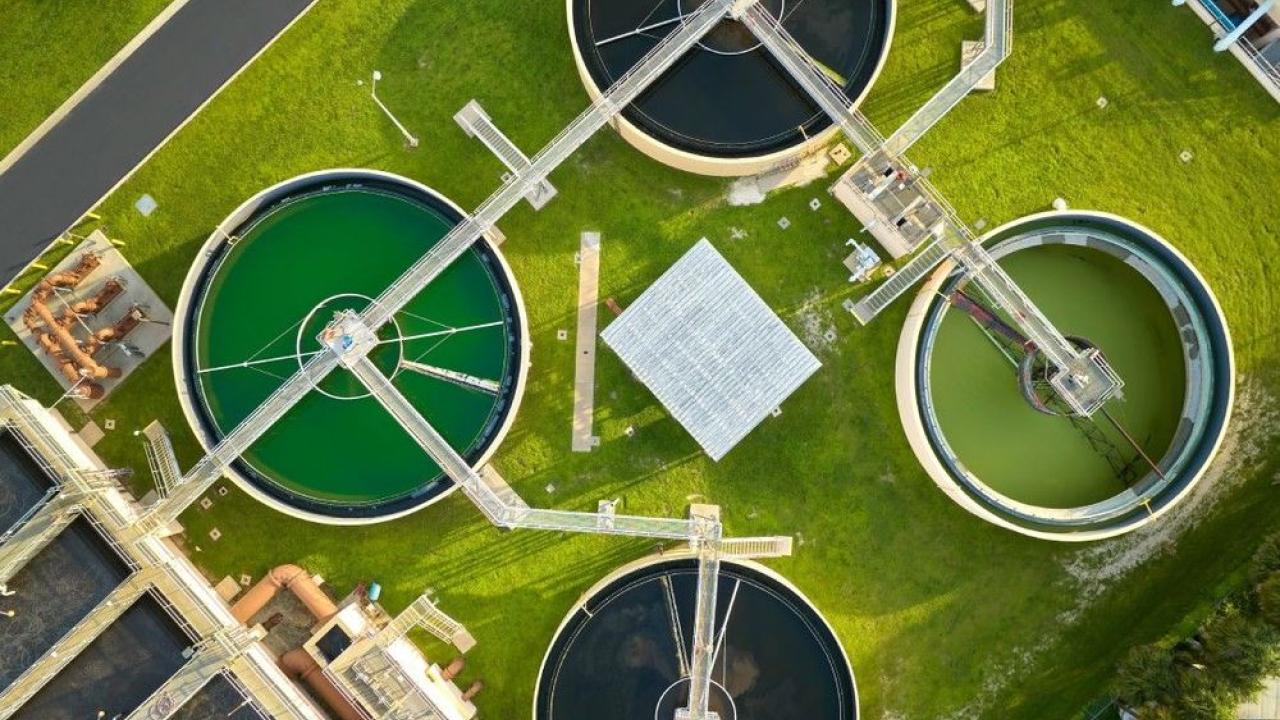
این درخواست پس از حملات سایبری اخیر به صدها سامانه آبرسانی در دستکم ۱۲ ایالت آمریکا مطرح شده است؛ حملاتی که به گفته این ائتلاف، نشان میدهند سامانههای فناوری عملیاتی به اهدافی جذاب برای دولتها و مجرمان سایبری تبدیل شدهاند.
برخی تجهیزات آسیبدیده در سامانههای آبرسانی به اینترنت متصل بودند، درحالیکه نباید چنین اتصالی میداشتند.
تعدادی از این تجهیزات از گذرواژههای پیشفرض یا حتی بدون گذرواژه استفاده میکردند و از بخشهای غیرعملیاتی شبکه نیز جدا نشده بودند.
سازمانهای غیرنظامی دولت فدرال در بیش از هشت هزار ساختمان ملکی یا اجارهای، از جمله آزمایشگاهها، بیمارستانها، مراکز پژوهشی و گذرگاههای مرزی، فعالیت میکنند.
این ساختمانها به سامانههای تهویه، برق، کنترل دسترسی، آبرسانی و خودکارسازی ساختمان مجهزند.
بر اساس مطالعه اخیر یک نهاد نظارتی دولتی، از میان ۲۲ سازمان غیرنظامی بررسیشده، تنها هفت سازمان توانسته بودند الزامات کاخ سفید برای تهیه فهرست تجهیزات متصل به شبکه در حوزه فناوری عملیاتی و اینترنت اشیا را بهطور کامل اجرا کنند.
مهلت تکمیل این فهرستها سپتامبر ۲۰۲۴ بود.
تاتیانا بولتون، مدیر اجرایی ائتلاف، تأکید کرد که بدون شناسایی تجهیزات نمیتوان از آنها محافظت کرد و راهنماییهای داوطلبانه تاکنون نتوانستهاند این شکاف را برطرف کنند.
به گفته او، دستورالعمل الزامآور میتواند حداقلی روشن و قابلاجرا برای همه سازمانها تعیین کند و امکان نظارت بر اجرای آن را به سیسا بدهد.
در بسیاری از سازمانهای فدرال، مدیریت سامانههای فناوری عملیاتی بهصورت مستقل انجام میشود و در نتیجه، سیسا دید کافی نسبت به وضعیت امنیتی آنها ندارد.
کارشناسان همچنین هشدار دادهاند که هوش مصنوعی، اجرای حملات پیچیده را آسانتر کرده و خطر تهدید این سامانهها را افزایش داده است.
گزارش هشتصفحهای ائتلاف، مجموعهای از اقدامات پایه را پیشنهاد میکند؛ از جمله شناسایی تجهیزات، جداسازی بخشهای شبکه، کنترل دسترسی از راه دور، تعیین تنظیمات امنیتی استاندارد، آمادگی برای حوادث و اطمینان از صحت نسخههای پشتیبان و امکان بازیابی اطلاعات.
این ائتلاف پیشنهاد میکند هر سازمان یک مقام ارشد یا واحد مشخص را مسئول مدیریت فهرست تجهیزات، تنظیمات امنیتی و آمادگی در برابر حوادث کند.
همچنین برنامههای پشتیبانگیری و بازیابی باید در کنار گزارشهای ارزیابی ریسک تدوین شوند.
مایکل گارسیا، مدیر سیاستگذاری ائتلاف، گفت فناوری عملیاتی اغلب در منطقهای نامشخص میان دفتر مدیر ارشد فناوری اطلاعات و بخش مدیریت تأسیسات قرار میگیرد؛ وضعیتی که ممکن است باعث شود هیچکس مسئولیت حفاظت از آن را نپذیرد.
دیو ویلیامز، متخصص امنیت فناوری عملیاتی در شرکت امنیت سایبری الیسیتی (Elisity)، نیز تأکید کرد که تعیین مسئول مشخص، پیششرط اجرای اقداماتی مانند شناسایی تجهیزات، جداسازی شبکه و کنترل دسترسی از راه دور است.
به گفته او، یک دستورالعمل الزامآور میتواند سازمانها را وادار کند مسئولیت این حوزه را به فرد مشخصی بسپارند.
سیسا پیشتر نیز در مواردی که اقدامات داوطلبانه مؤثر نبودهاند، دستورالعملهای عملیاتی الزامآور صادر کرده است.
این آژانس درباره گزارش جدید ائتلاف اظهارنظری نکرد، اما گارسیا گفت اعضای ائتلاف هنگام تهیه گزارش با سیسا تعامل داشته و نسخه نهایی را پیش از انتشار در اختیار این نهاد قرار دادهاند.