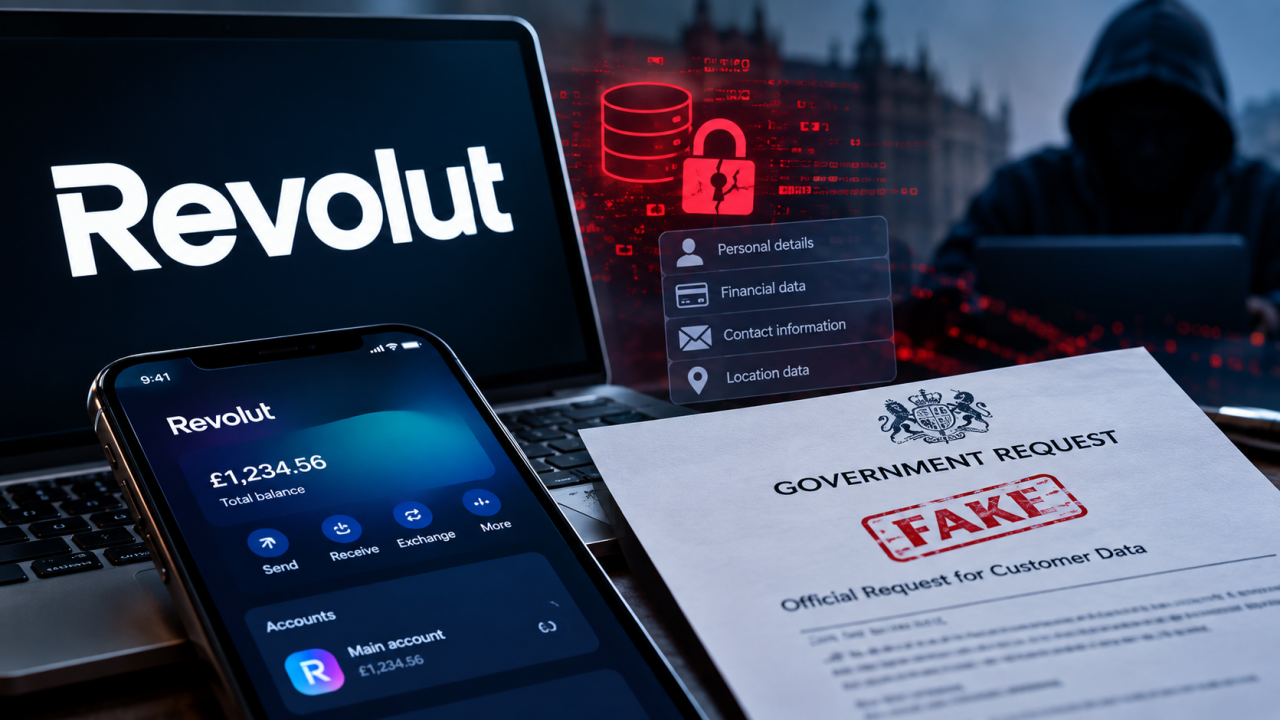




به گزارش کارگروه حملات سایبری سایبربان؛ سخنگوی شرکت فینتک بریتانیایی رِوُلوت (Revolut) به خبرگزاری رویترز گفت که این شرکت تأیید کرده که اطلاعات حساس مشتریان پس از دریافت درخواستهای جعلی از طریق دامنه ایمیل یک نهاد دولتی معتبر، در اختیار یک شخص ثالث غیرمجاز قرار گرفته است.
این شرکت در مراحل پایانی مذاکرات با بانک مرکزی رژیم صهیونیستی برای دریافت مجوز فعالیت در اراضی اشغالی قرار دارد.
سخنگوی رِوُلوت بدون افشای تعداد دقیق افراد متأثر از این نشت اطلاعات، اظهار داشت:
«بهمحض شناسایی، ما بلافاصله آن آدرس را مسدود کردیم و به نهاد دولتی مربوطه و همچنین نهادهای انتظامی، متولیان حفاظت از دادهها و نهادهای ناظر مالی اطلاع دادیم. سیستمهای رِوُلوت و وجوه مشتریان تحت تأثیر این حادثه قرار نگرفتهاند.»
طبق گزارش وبسایت تککرانچ (TechCrunch)، دادههای افشاشده شامل تاریخ تولد، نشانی پستی، آدرس ایمیل و شماره تلفن مشتریان، و همچنین کپی مدارک شناسایی آنها از جمله گذرنامه و گواهینامه رانندگی بوده است.
رِوُلوت پس از دورهای طولانی از مذاکرات و تأخیرهای ناشی از جنگ و سایر موانع نظارتی، در آستانه دریافت مجوز فعالیت در قلسطین اشغالی بهعنوان یک بانک با سطح نظارتی محدود، یا اصطلاحاً بانک سبک (light bank)، است تا بتواند طیف وسیعتری از خدمات مالی، از جمله پذیرش سپرده و ارائه اعتبار، را به مشتریان اسرائیلی عرضه کند.
حدود یک سال و نیم پیش، رِوُلوت با اوری ناتان (Uri Natan)، مدیرعامل سابق پِپِر (Pepper)، که بازوی بانکداری دیجیتال بانک لئومی (Leumi) محسوب میشود، به توافق رسید تا او را به سمت مدیرعامل عملیاتهای خود در اسرائیل منصوب کند.
رِوُلوت برای عرضه عمومی سهام (IPO) برنامهریزی میکند و هدفگذاری آن دستیابی به ارزشگذاری تا سقف ۲۰۰ میلیارد دلار است. کارشناسان ادعا کردند که این شرکت یکی از موفقترین شرکتهای فینتک اروپایی است که هیچ شعبه بانکی فیزیکی ندارد.
این نخستین باری نیست که رِوُلوت دچار نشت اطلاعات یا رخنه امنیتی میشود؛ 3 سال پیش، گروههای تبهکار با سوءاستفاده از یک نقص در سیستمهای پرداخت این غول فینتک، بیش از ۲۰ میلیون دلار از سرمایه شرکت را به سرقت بردند.
در آن ماجرا، سارقان از مغایرتهای موجود میان سیستمهای رِوُلوت در ایالات متحده و اروپا سوءاستفاده کردند؛ بهطوری که برخی تراکنشها رد میشدند و سپس بهاشتباه مبلغ آنها به حساب بازگردانده میشد.