about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
نقد
1405/04/06 - 17:47- جنگ سایبری

نقد و بررسی فیلم سینمایی قمارباز | فیلمی درباره هک شدن بانک سپه در جنگ دوازده روزه

قمار باز یک تریلر ایرانی محصول سال ۱۴۰۴ است که توسط محسن بهاری کارگردانی شده است. تهیه کنندگی این فیلم را سجاد نصراللهی نسب بر عهده داشته و بهجت شریف اصفهانی هم نگارش فیلمنامه را انجام داده است. کوروش تهامی، آرمین رحیمیان، امیر نوروزی و شبنم قربانی از باز

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

شرکت امنیت سایبری پروف پوینت ادعا می کند هکری به نام TA558 سازمان های گردشگری متعددی را در سال 2022 مورد هدف سایبری قرار داده است.

به گزارش کارگروه حملات سایبری سایبربان؛ هکری به نام TA558 امسال فعالیت های خود را افزایش داده و کمپین های فیشینگی را راه اندازی کرده است که چندین هتل و شرکت فعال در فضای گردشگری و مسافرت را مورد هدف قرار داده اند.

این بازیگر مخرب با استفاده از 15 خانواده بدافزاری متفاوت به سیستم های هدف دسترسی پیدا می کند و ضمن جاسوسی، داده های کلیدی و پول های مشتریان را نیز به سرقت می برد. 

TA558 دست کم از سال 2018 فعال است اما شرکت پروف پوینت اخیرا افزایشی مورد توجه را در فعالیت های این بازیگر مخرب مشاهده کرده است. دلیل آن، احتمالا برداشته شدن حدودی محدودیت های کرونا و جان گرفتن دوباره صنعت گردشگری است. 

ایمیل های فیشینگی که زنجیره آلوده سازی را آغاز می کنند به زبان های انگلیسی، اسپانیایی و پرتغالی نوشته شده اند و شرکت های فعال در آمریکای شمالی، غرب اروپا و آمریکای لاتین را مورد هدف قرار می دهند. 

موضوعات این ایمیل ها معمولا حول محور رزرو بلیط های سفر، دفاتر گردشگری و.. می چرخد.

قربانیایی که بر روی URL موجود در پیام فیشینگ کلیک کنند (لینک رزرو) یک فایل ISO را دریافت خواهند کرد. این آرشیو شامل فایل بَچی است که یک اسکریپت پاورشل را راه اندازی و پی لود RAT را بر روی کامپیوتر قربانی رها می کند. 

طبق مشاهدات پروف پوینت، در اکثر موارد از پی لود AsyncRAT و لودا استفاده شده است. ریوِنج رَت، ایکستریم رَت، کَپچِر تِلا رِت و بلو اِستیلِر نیز از دیگر موارد مورد استفاده هستند. (در مقیاس کم تر)

TA558 پس از آلوده کردن سیستم های هتل به بدافزار حرکت خود در شبکه را عمیق تر می کند و داده های مشتریان و جزئیات کارت های بانکی را به سرقت می برد و وبسایت های سمت کاربر را دستخوش تغییرات می کند. در نتیجه، پرداخت های مشتریان را به سوی حساب خود هدایت می کند.  

منبع:

تازه ترین ها
دستگیری
1405/07/02 - 11:44- آسیا

دستگیری جوان 19 ساله بحرینی به اتهام اخاذی اینترنتی

بحرین مردی ۱۹ ساله را به اتهام اخاذی اینترنتی از نوجوانی ۱۴ ساله بازداشت کرد.

تأکید
1405/07/02 - 11:35- هوش مصنوعي

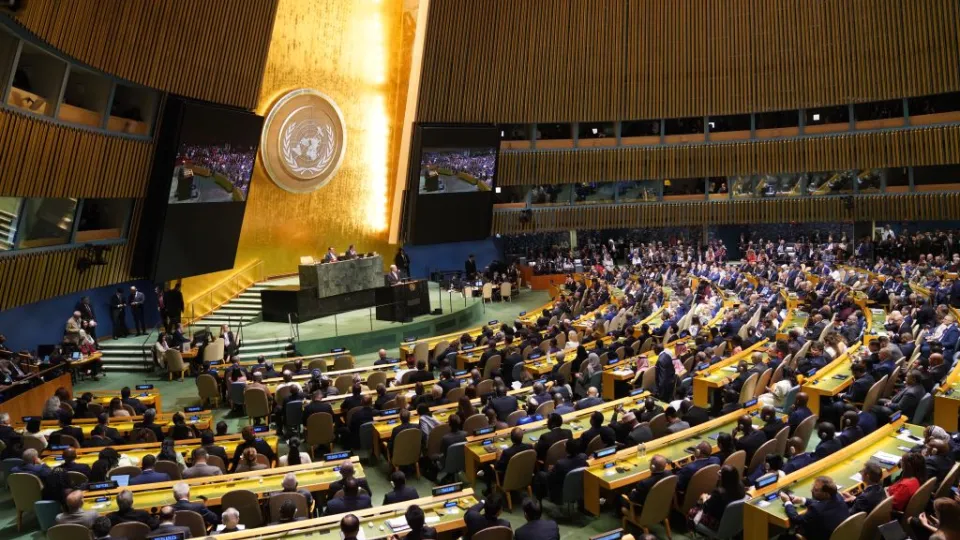
تأکید سازمان ملل بر حفاظت قوی در حوزه هوش مصنوعی

رهبران جهان در مجمع عمومی سازمان ملل خواستار تدابیر حفاظتی قوی‌تر در حوزه هوش مصنوعی شدند.

کامبوج
1405/07/02 - 11:27- آسیا

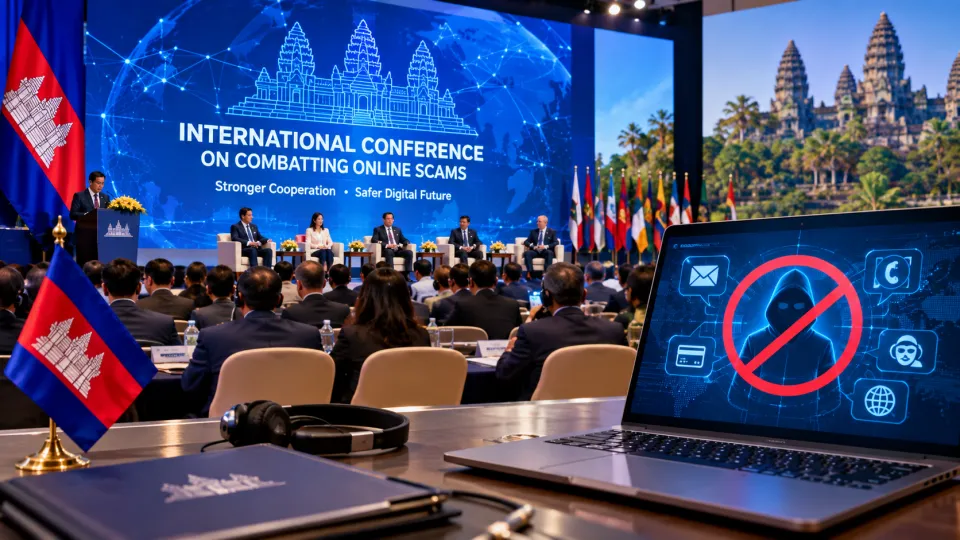
کامبوج میزبان کنفرانس بین‌المللی مبارزه با کلاهبرداری‌های آنلاین

کامبوج میزبان کنفرانس بین‌المللی دو روزه مبارزه با کلاهبرداری‌های آنلاین با حمایت اینترپل بود.