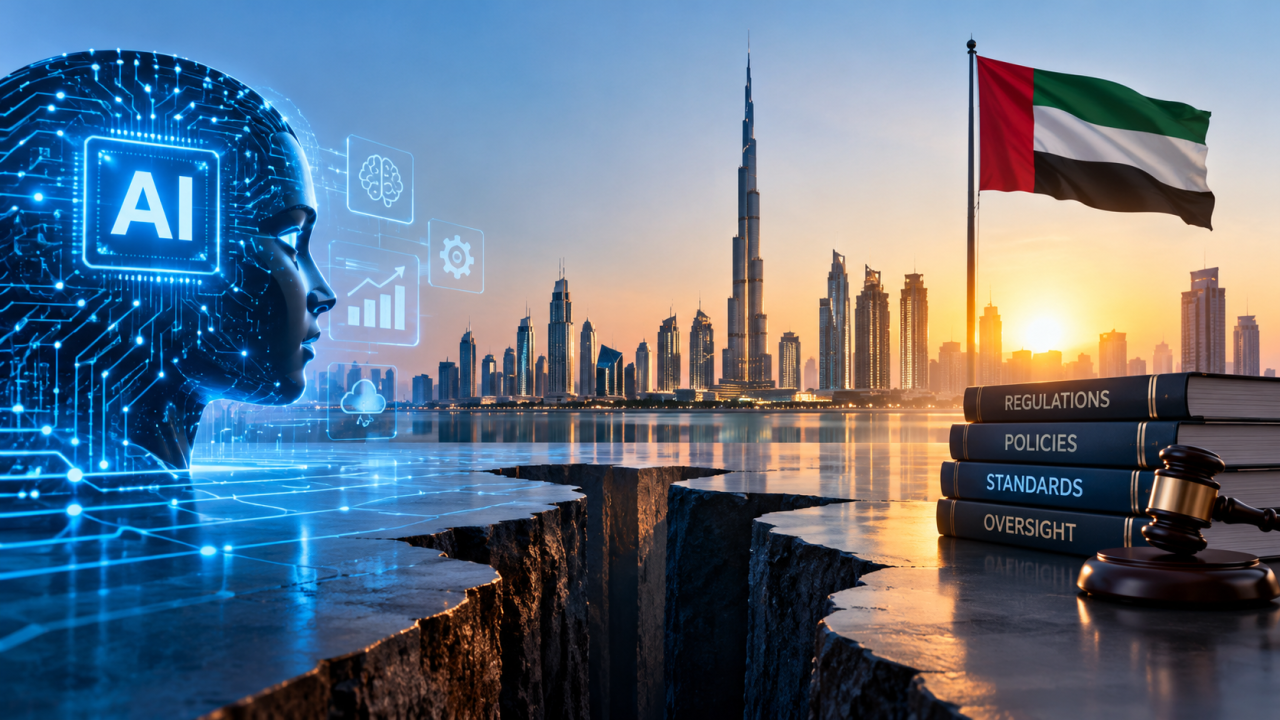




به گزارش کارگروه فناوری اطلاعات سایبربان؛ مطالعه جامع جدید «IDC»، شکافهای نظارتی چشمگیری را همزمان با افزایش سرعت پذیرش هوش مصنوعی در سراسر امارات متحده عربی شناسایی کرده است.
مایکروسافت، «CPX» و IDC یافتههای ایمنسازی هوش مصنوعی در سازمانهای امارات را منتشر کردند، مطالعهای جدید که به بررسی چگونگی تطبیق مدلهای امنیت سایبری و ساختارهای نظارتی کسبوکارها در این کشور با افزایش سرعت پذیرش هوش مصنوعی میپردازد.
این مطالعه در حالی منتشر شد که محیط سایبری به طور فزایندهای پیچیده میشود و هوش مصنوعی هم حمله و هم دفاع را تغییر شکل میدهد.
حملات سایبری هماهنگ اخیر که بخشهای متعددی را هدف قرار دادهاند، اهمیت آمادگی مداوم را تقویت کردهاند، در حالی که هوش مصنوعی به مهاجمان و مدافعان قابلیتهای جدیدی میدهد.
در این زمینه، مایکروسافت و CPX با IDC همکاری کردند تا بررسی کنند که آیا امنیت سازمانی، مدلهای نظارتی و عملیاتی به اندازه کافی سریع در حال تکامل هستند تا با پذیرش هوش مصنوعی همگام باشند.
این تحقیق براساس نظرسنجی از ۱۷۵ مدیر ارشد امنیتی و فناوری در سراسر سازمانهای امارات نشان میدهد که سازمانها به سرعت در حال کسب ارزش هوش مصنوعی هستند، اما مدلهای نظارتی و امنیتی پیرامون استفاده از آن همیشه با سرعت یکسانی در حال توسعه نیستند. در حالی که ۸۰ درصد از مدیران ارشد فناوری اطلاعات (CIO) اطمینان دارند که سرمایهگذاریهای هوش مصنوعی آنها ظرف دو سال به نتیجه خواهد رسید، ۹۸ درصد از تیمهای امنیتی گزارش دادند که حداقل با یک ریسک امنیتی واقعی هوش مصنوعی در محیط تولید خود مواجه شدهاند.
این یافتهها به تغییر گستردهتر در محیط ریسک سازمانی اشاره دارد، زیرا هوش مصنوعی در سیستمها، دادهها و گردشهای کاری بیشتری گنجانده میشود.
۹۲ درصد از رهبران امنیتی عنوان کردند که سیستمهای هوش مصنوعی دادههای حساس را پردازش میکنند، در حالی که ۵۴ درصد با وضعیتی مواجه شدهاند که در آن تصمیم یک سیستم هوش مصنوعی را نمیتوان در یک زمینه انطباق توضیح داد یا حسابرسی کرد.
یکی از واضحترین چالشها، استفاده روزافزون از هوش مصنوعی خارج از کنترلهای سازمانی تعیینشده است.
۴۳ درصد از مدیران ارشد فناوری اطلاعات اذعان کردند که کارمندان مرتباً از ابزارهای هوش مصنوعی استفاده میکنند که توسط سازمان آنها تأیید یا صادر نشدهاند. بیش از نیمی از تیمهای امنیتی قبلاً نشت دادهها را از طریق این ابزارها شناسایی کردهاند.
هادی انور (Hadi Anwar)، مدیرعامل CPX، اظهار داشت که آمادگی را نمیتوان تنها با پذیرش سنجید؛ وی افزود:
«سازمانهای امارات به سرعت در حال حرکت به سمت استفاده از فرصتهای ارائه شده توسط هوش مصنوعی هستند، اما سرعت تغییرات فناوری باید با پاسخگویی شفاف، مدلهای حاکمیتی و امنیتی قویتر طراحی شده برای سیستمهای خودمختارتر، هماهنگ باشد. سازمانهایی که موفق میشوند، سازمانهایی خواهند بود که از ابتدا امنیت و حاکمیت را در برنامههای هوش مصنوعی خود بگنجانند.»
ریما سمعان (Rima Semaan)، سرپرست داده و هوش مصنوعی مایکروسافت در امارات، تأکید کرد که سرعت پذیرش هوش مصنوعی کاهش نخواهد یافت؛ با تبدیل شدن هوش مصنوعی به بخشی از تصمیمات و گردشهای کاری روزمره، سازمانها باید به همان اندازه در مورد نحوه مدیریت آن آگاهانه عمل کنند. آنها به شفافیت در مورد محل استفاده از هوش مصنوعی، پاسخگویی شفاف و کنترلهای صحیح در مورد دادهها و دسترسی نیاز دارند.
سمعان خاطرنشان کرد:
«این موضوع در مورد عوامل هوش مصنوعی حتی بیشتر اهمیت دارد. فرصت امارات این است که این کنترلها را از همان ابتدا ایجاد کند تا سازمانها بتوانند بدون به خطر انداختن اعتماد، به سرعت با هوش مصنوعی حرکت کنند.»
شیلپی هاندا (Shilpi Handa)، مدیر تحقیقات وابسته، امنیت و اعتماد، IDC، توضیح داد که پذیرش هوش مصنوعی در شرکتهای اماراتی به سرعت در حال افزایش است و این امر ناشی از جاهطلبیهای ملی قوی و برنامههای نوآوری تحت رهبری دولت است.
در حالی که سازمانها به سرعت در حال استقرار هوش مصنوعی هستند، حاکمیت امنیتی با آن همگام نشده است. هاندا تصریح کرد:
«تحقیقات ما نشان داده که تیمهای امنیتی در حال حاضر با خطرات مرتبط با هوش مصنوعی روبرو هستند، با این حال بسیاری از مدیران ارشد امنیت اطلاعات هنوز فاقد اختیار رسمی در مورد تصمیمات استقرار هستند. چالش خود فناوری نیست. شکاف واقعی در حاکمیت نهفته است و میتوان آن را با چارچوبهای مناسب، پاسخگویی و نظارت برطرف کرد.»