



به گزارش کارگروه امنیت خبرگزاری سایبربان، این طرح با اتصال مراکز عملیاتی شرکت در ژاپن، آمریکا و اروپا، بهویژه برای پشتیبانی از شرکتهای ژاپنی فعال درخارج از کشور طراحی شده است.
انایسی قصد دارد در آوریل ۲۰۲۷ یک مرکز جدید در اروپا افتتاح کند و از ژوئیه همان سال مدل فالو دِ سان (Follow the Sun) را به اجرا بگذارد.
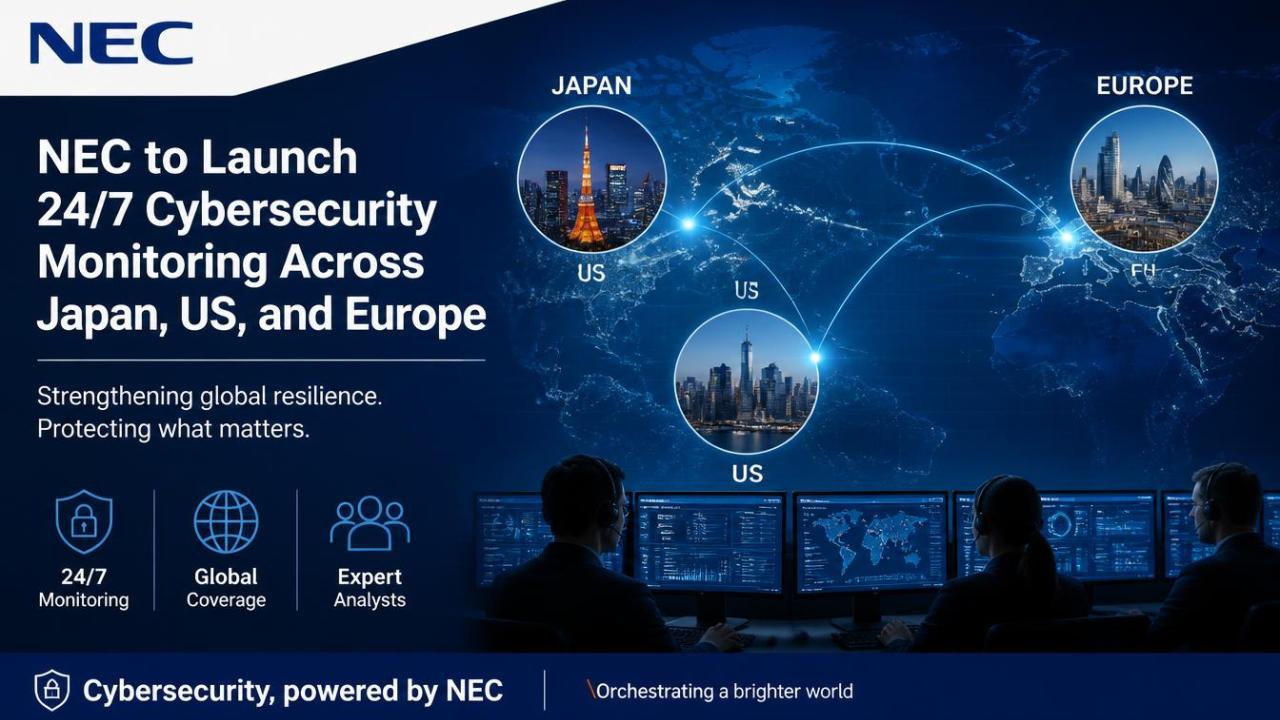
در این مدل، مراکز ژاپن، آمریکا و اروپا بر اساس ساعات کاری مناطق زمانی مختلف، عملیات پایش و واکنش به تهدیدها را بهصورت زنجیرهای به یکدیگر تحویل میدهند تا پوشش امنیتی بدون وقفه فراهم شود.
شرکتهای ژاپنی که در کشورهای مختلف فعالیت میکنند، با چالشهایی مانند تفاوت ساختارهای عملیاتی، استفاده از پیمانکاران مختلف، تفاوت قوانین حفاظت از داده و دشواری واکنش به حوادث سایبری در مناطق زمانی گوناگون روبهرو هستند.
چارچوب جدید انایسی قرار است فراتر از مدل سنتی «نظارت مرکز فناوری اطلاعات ژاپن بر شعب خارجی» عمل کند.
یکی از ویژگیهای اصلی این طرح، توجه به حاکمیت داده است.
برای مثال، قوانین اروپایی از جمله مقررات عمومی حفاظت از دادهها (GDPR) در برخی شرایط انتقال اطلاعات به خارج از اروپا را محدود میکنند.
انایسی میگوید حتی در چنین شرایطی، دادهها در داخل اروپا ذخیره خواهند شد، در حالی که دفتر مرکزی ژاپن میتواند مدیریت و عملیات امنیتی را بهصورت متمرکز کنترل کند.
این مدل قرار است بهتدریج در مناطق دیگری مانند آمریکا نیز گسترش یابد.
این طرح همزمان با اجرای قانون تقویت توانمندی امنیت سایبری یا قانون دفاع سایبری فعال (ACD Act) در اکتبر ۲۰۲۶ مطرح شده است.
این قانون الزامات جدیدی برای گزارش حملات سایبری به مقامهای دولتی، بهویژه در حوزه زیرساختهای حیاتی، ایجاد کرده است.
انایسی از اکتبر ۲۰۲۶ خدماتی برای شناسایی حملات در شعب خارجی، ارزیابی شدت حوادث و آمادهسازی اطلاعات مورد نیاز برای گزارشدهی به مقامهای مسئول ارائه میکند.
این شرکت اعلام کرده در آینده پشتیبانی خود را برای رعایت الزامات گزارشدهی سایبری در کشورهای مختلف نیز گسترش خواهد داد.
افتتاح مرکز اروپایی و آغاز فعالیت چارچوب سهمرکزی در سال ۲۰۲۷ مشخص خواهد کرد این مدل تا چه اندازه میتواند مدیریت امنیت سایبری شرکتهای ژاپنی در سراسر جهان را متمرکز و یکپارچه کند.