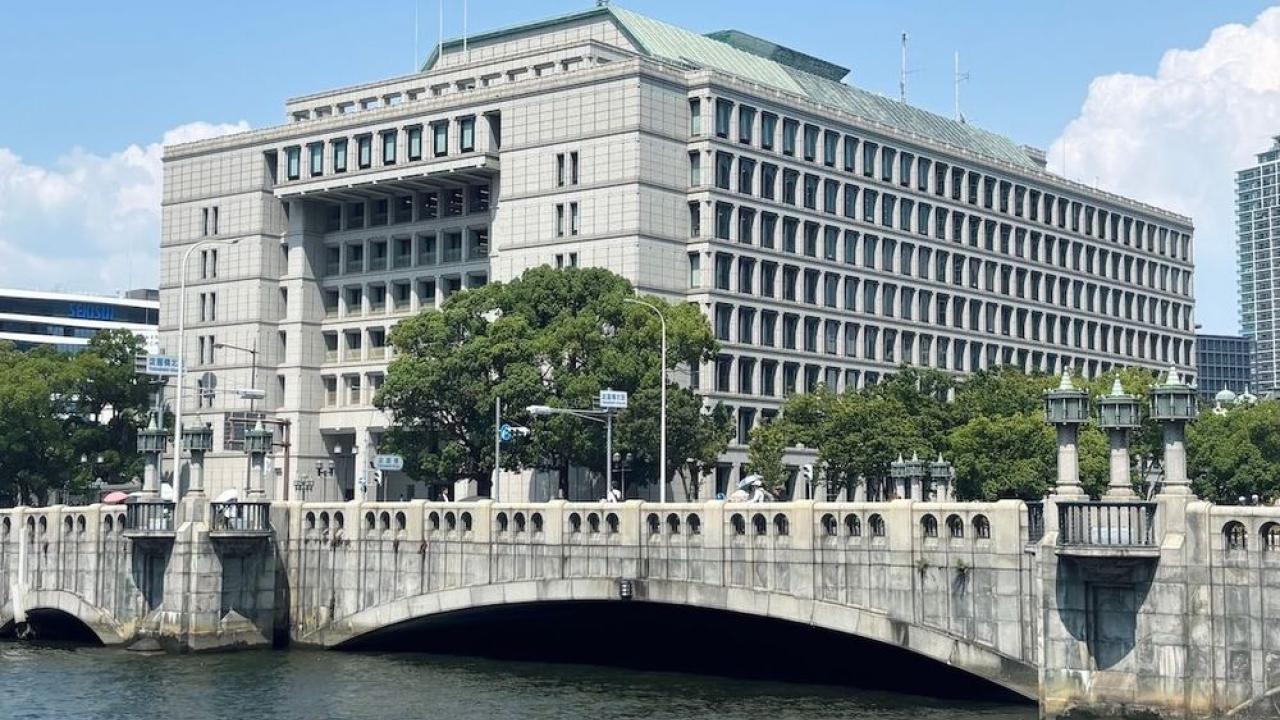




به گزارش کارگروه حملات سایبری خبرگزاری سایبربان، این حادثه در شرایطی رخ داده که ژاپن طی ماههای اخیر با موج گستردهای از حملات سایبری علیه شرکتها و نهادهای دولتی و خصوصی مواجه شده است.
بر اساس بیانیه شهرداری، مهاجمان به سرویس ارسال ایمیل آرارا (Arara) نفوذ کردهاند؛ سرویسی که شرکت تیکیسی (TKC Corporation) برای پشتیبانی از سامانه خدمات اداری آنلاین شهرداری از آن استفاده میکرد.
در نتیجه این نفوذ، نشانی ایمیل افرادی که از ژوئیه ۲۰۲۶ تا ۳۱ اکتبر از این سامانه پیام دریافت کرده بودند، افشا شده است.
شهرداری اوساکا با هشدار به حدود ۲.۸ میلیون نفر از ساکنان شهر، از آنها خواست مراقب ایمیلهای مشکوکی باشند که با نام این نهاد ارسال میشوند و از باز کردن پیوندها و فایلهای پیوست ناشناس خودداری کنند.
این حادثه چند روز پس از آن رخ داد که دولت منطقهای استان اوساکا نیز از نشت اطلاعات شرکتکنندگان در یک برنامه حمایتی غذایی خبر داده بود.
حمله به آرارا پیامدهای گستردهتری در ژاپن داشته است.
این شرکت اعلام کرد در حمله دوم نوامبر، اطلاعات ۷۷ میلیون نشانی ایمیل متعلق به مشتریان نزدیک به ۴۰۰ سازمان افشا شده است.
شرکت بازیسازی سگا (Sega) و چندین نهاد و کسبوکار دیگر نیز در میان مشتریان آسیبدیده قرار دارند.
مهاجمان همچنین از زیرساخت ایمیل این شرکت برای ارسال میلیونها پیام مخرب با جعل هویت مؤسسات مالی و شرکتهای صادرکننده کارت اعتباری استفاده کردهاند.
در واکنش به افزایش حملات، سانائه تاکایچی، نخستوزیر ژاپن، هفته گذشته نشست اضطراری کابینه درباره امنیت سایبری برگزار کرد و از اختصاص حدود ۶۲ میلیون دلار بودجه برای تقویت توان دفاع سایبری کشور خبر داد.
افزایش استفاده از هوش مصنوعی در دفاع سایبری، بهبود جمعآوری اطلاعات، توسعه قابلیتهای تهاجمی سایبری و حمایت بیشتر از قربانیان نشت اطلاعات از جمله محورهای این برنامه است.
تاکایچی تأکید کرد که حملات و افشای اطلاعات همچنان زندگی روزمره مردم و فعالیتهای اقتصادی را تحت تأثیر قرار میدهند و دولت باید تمام ظرفیتهای خود را برای مقابله با این تهدیدها به کار گیرد.
میکو ماتسوبارا، استراتژیست ارشد امنیت سایبری شرکت مخابراتی انتیتی (NTT)، اعلام کرد حملات علیه سامانههای ژاپنی از ژوئیه افزایش یافته و در اکتبر به اوج رسیده است؛ بهطوریکه ۵۸ درصد از کل حوادث سایبری گزارششده در سال جاری، تنها در همین ماه رخ دادهاند.
به گفته وی، تاکنون حدود ۳۸۰ میلیون رکورد اطلاعات شخصی در ژاپن به سرقت رفته است.
ماتسوبارا هشدار داد بخش قابلتوجهی از اطلاعات شهروندان ژاپنی در دارکوب معامله میشود و حتی از برخی دادهها برای انجام معاملات اوراق بهادار متقلبانه استفاده شده است.
وی همچنین استفاده مهاجمان از ابزارهای هوش مصنوعی مانند کلود (Claude) و آرتکس (Artex) برای شناسایی و بهرهبرداری از آسیبپذیریها را از عوامل مؤثر در برخی حملات اخیر دانست، هرچند تأکید کرد نمیتوان تمام این حوادث را به هوش مصنوعی نسبت داد.
وی در پایان خاطرنشان کرد که مقابله با تهدیدهای سایبری دیگر صرفاً مسئولیت سازمانهای منفرد نیست و به حمایت مستمر دولت، تأمین منابع مالی بلندمدت و تقویت همکاری میان بخشهای مختلف نیاز دارد.