



به گزارش کارگروه حملات سایبری خبرگزاری سایبربان، این شرکت روز پنجشنبه با ثبت گزارشی نزد کمیسیون بورس و اوراق بهادار آمریکا (SEC)، وقوع این حادثه را رسماً اعلام کرد.
بررسیهای اولیه نشان میدهد سامانههای داخلی تیاسامسی مستقیماً مورد نفوذ قرار نگرفتهاند و اطلاعات سرقتشده با دادههای ذخیرهشده در سامانههای یکی از ارائهدهندگان خدمات ابری مطابقت دارد.
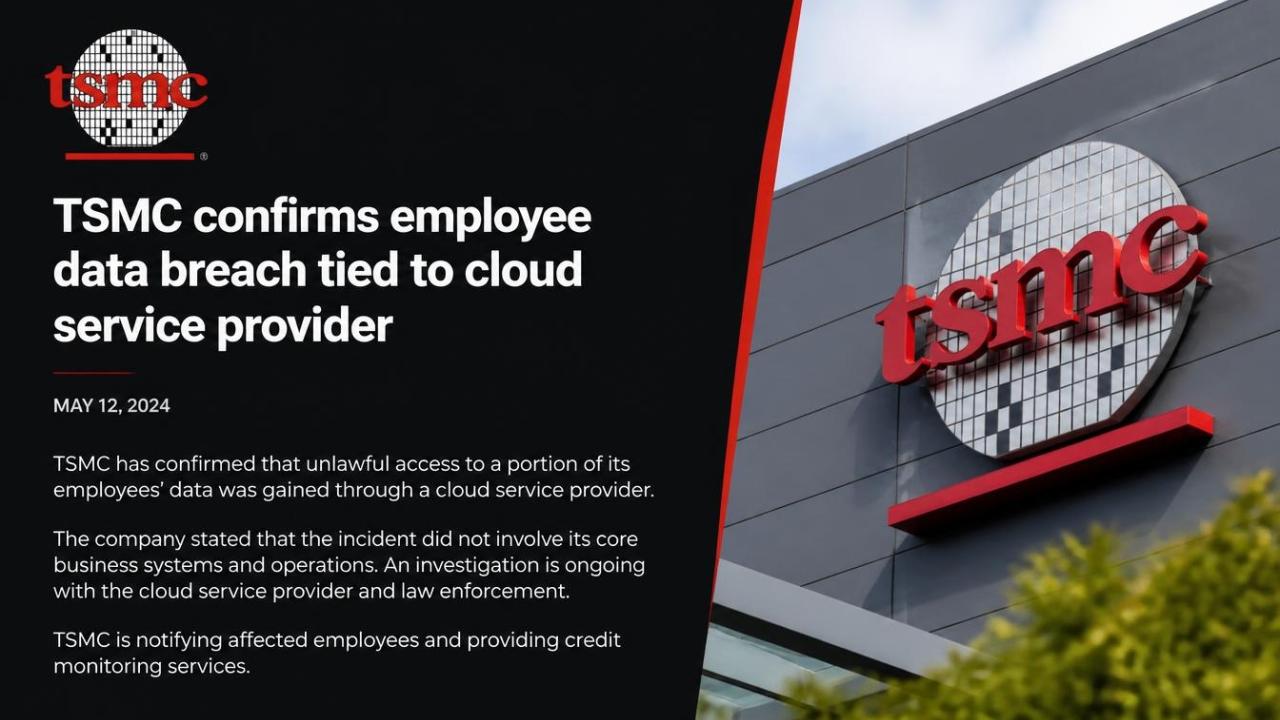
این شرکت تأکید کرده است که اطلاعات مذکور ارتباطی با فعالیتهای عملیاتی یا دادههای مشتریان آن ندارد.
با این حال، نام ارائهدهنده خدمات ابری افشا نشده است.
وندل هوانگ، مدیر مالی تیاسامسی، اعلام کرد که افراد آسیبدیده از این حادثه در جریان موضوع قرار گرفتهاند و حمایتهای لازم به آنها ارائه میشود.
وی افزود شرکت با ارائهدهنده خدمات ابری، مراجع تحقیقاتی ذیربط و یک شرکت مستقل امنیت سایبری همکاری میکند تا ابعاد حادثه مشخص و اقدامات ضروری انجام شود.
انتشار این گزارش پس از آن صورت گرفت که در هشتم نوامبر، یک هکر در یکی از انجمنهای مجرمان سایبری مدعی شد ۶.۹ گیگابایت اطلاعات کارکنان تیاسامسی را در اختیار دارد.
این مجموعه اطلاعات ظاهراً شامل مشخصات تماس، اطلاعات هویتی و دادههای بانکی کارکنان بوده است.
مهاجم برای فروش این اطلاعات، مبلغ سه بیتکوین، معادل حدود ۲۰۰ هزار دلار، درخواست کرده بود.
تیاسامسی درباره جزئیات این ادعا اظهارنظر نکرده است.
این شرکت تایوانی یکی از سودآورترین شرکتهای جهان محسوب میشود و درآمد آن در سال گذشته به ۱۲۲ میلیارد دلار رسید.
تیاسامسی بیش از ۷۰ درصد بازار تولید نیمهرسانا را در اختیار دارد و تأمینکننده تراشه برای شرکتهای بزرگی همچون انویدیا، اپل، برودکام و کوالکام است.
این شرکت طی پنج سال گذشته نیز با چندین حادثه امنیتی مواجه بوده است.
سال گذشته دو کارمند خود را به ظن سرقت و تلاش برای افشای اسرار تجاری پیشرفته اخراج کرد.
همچنین در سال ۲۰۲۳، یکی از تأمینکنندگان تجهیزات فناوری اطلاعات آن هدف حمله باجافزاری قرار گرفت و بخشی از اطلاعات مرتبط با تیاسامسی افشا شد.