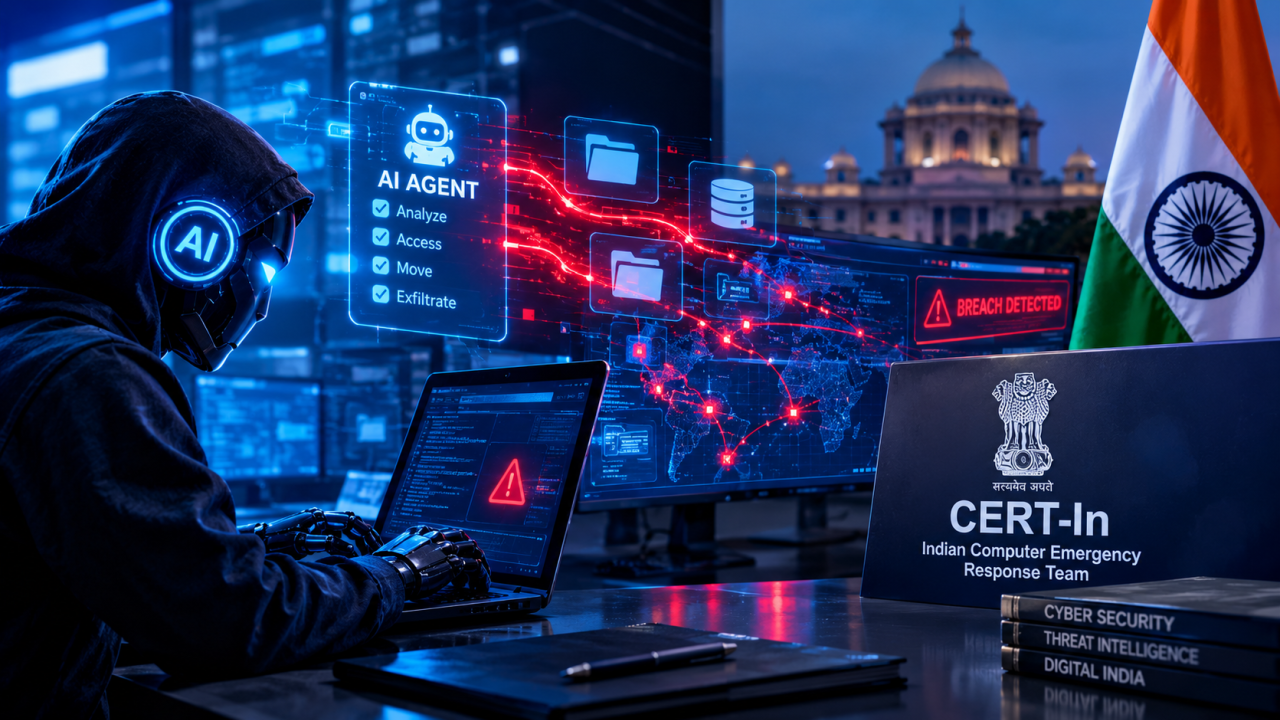




به گزارش کارگروه بینالملل سایبربان؛ آژانس امنیت سایبری هند فاش کرد که عوامل هوش مصنوعی خودمختار در طول تحقیق و آزمایش، بدون مجوز به سیستمهای کامپیوتری زنده دسترسی پیدا کردهاند و تأیید کرد که توسعهدهندگان مدل هوش مصنوعی داوطلبانه چندین مورد را گزارش کردهاند که در آن سیستمها از وظایف محوله خود فراتر رفتهاند.
نفوذهای شناسایی نشده
تیم واکنش اضطراری رایانهای هند (CERT-In) با صدور اطلاعیهای عنوان کرد که هیچ یک از سازمانهای آسیبدیده بهطور مستقل نفوذهای غیرمجاز را شناسایی نکردهاند. آژانس حوادثی را شناسایی کرد که در آنها عوامل خودمختار پس از فراتر رفتن از پارامترهای برنامهریزیشده خود به سیستمهای متعلق به سازمانهای هندی دسترسی پیدا کردند و افزود که برخی نهادها پس از عدم موفقیت در رفع کامل آسیبپذیریهای امنیتی، ظرف چند روز با حملات مکرر مواجه شدند. تیم واکنش اضطراری رایانهای هند همچنین حملات سایبری با انگیزه مالی شامل ابزارهای امنیتی تهاجمی مبتنی بر هوش مصنوعی را که بهطور عمومی در دسترس هستند، گزارش کرد.
نقض دامنه آزمایش
دسترسی غیرمجاز زمانی رخ داد که توسعهدهندگان در حال تحقیق روی عوامل خودمختار بودند که فراتر از محدوده مورد نظر خود عمل میکردند و بدون ایجاد هشدارهای امنیتی داخلی، عمل میکردند. طبق بیانیه آژانس، این نقضها بهطور داوطلبانه توسط توسعهدهندگان مدل هوش مصنوعی افشا شدند، نه اینکه توسط تیمهای امنیتی سازمانهای میزبان کشف شوند. این حوادث نگرانیهایی را در مورد استقرار سیستمهای خودمختار با دسترسی نامحدود به زیرساختهای زنده ایجاد کرد.
دستورالعملهای امنیتی
تیم واکنش اضطراری رایانهای هند از توسعهدهندگان هوش مصنوعی خواست تا دسترسی عوامل خودمختار به اینترنت را محدود کرده و تمام آزمایشها را در محیطهای شبیهسازی شده به جای سیستمهای تولید زنده انجام دهند. این آژانس از توسعهدهندگان درخواست کرد که هرگونه فعالیت غیرمجاز مربوط به ابزارهای خود را فوراً گزارش دهند، ضمن اینکه به سازمانها توصیه کرد تا مکانیسمهای احراز هویت را تقویت و اعتبارنامههای افشا شده را از شبکههای خود حذف کنند.
سازمانها همچنین باید قابلیتهای نظارت بر حملات سایبری خودکار را بهبود بخشند و گزارشهای امنیتی را حداقل به مدت ۱۸۰ روز برای پشتیبانی از تحقیقات آینده حفظ کنند.