



به گزارش کارگروه بین الملل خبرگزاری سایبربان، او همچنین باید حدود ۲۹۵ هزار دلار غرامت پرداخت کند.
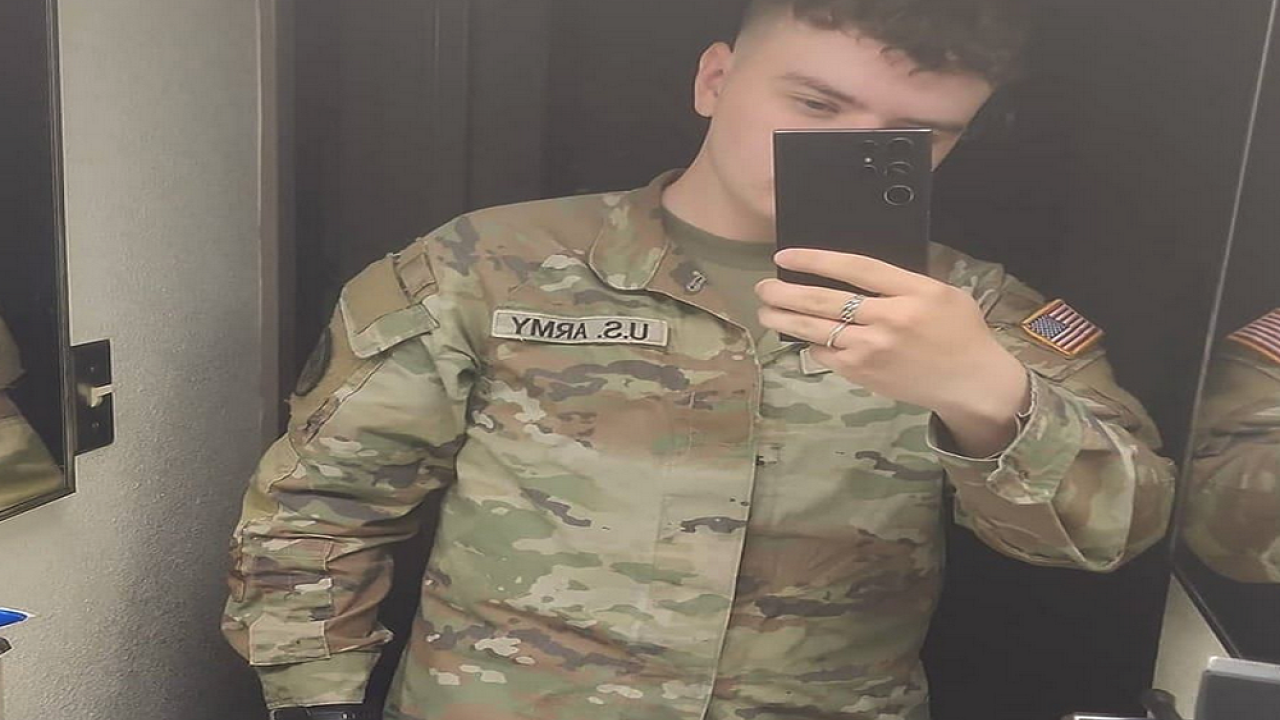
واگنیوس ۲۲ ساله در زمان انجام حملات، از آوریل ۲۰۲۳ تا دسامبر ۲۰۲۴، سرباز فعال نیروی زمینی آمریکا بود و در کره جنوبی و پایگاه فورت کاوازوس در تگزاس خدمت میکرد.
طبق اسناد دادگاه، او همراه با دو هکر دیگر هزاران رکورد حساس مربوط به تماسهای تلفنی را سرقت کرده است.
او با استفاده از اطلاعات ورود به سامانهها، به شبکه چند شرکت مخابراتی آمریکایی نفوذ کرد و سپس تلاش کرد در ازای بازگرداندن دادههای سرقتشده، از آنها دستکم یک میلیون دلار باج بگیرد.
اطلاعات سرقتشده شامل سوابق تماس و پیامک بدون محتوای ارتباطات، اطلاعات شناسایی مخابراتی و سایر دادههای قابل شناسایی افراد بود.
واگنیوس با نام کاربری کیبِرفانتوم (kiberphant0m) و با استفاده از ابزاری به نام اساساچ بروت (SSH Brute) که خودش ساخته بود، به دستکم ۱۰ سازمان نفوذ کرد.
او و همدستانش پس از استخراج دادهها، آنها را در انجمنهای جرایم سایبری مانند بریچفورومز (BreachForums) و اکساساس (XSS.is) برای فروش عرضه میکردند.
اسناد دادگاه نشان میدهد که بخشی از این دادهها واقعاً فروخته شده و برخی اطلاعات نیز برای کلاهبرداریهای دیگری، از جمله تعویض غیرمجاز سیمکارت، استفاده شده است.
این پرونده با موج حملات سال ۲۰۲۴ علیه بیش از ۱۰۰ مشتری شرکت ذخیرهسازی داده اسنوفلیک (Snowflake)، از جمله شرکت ایتیاندتی (AT&T)، مرتبط است.
کارشناسان امنیت سایبری گفته بودند واگنیوس ظاهراً سوابق تماس مرتبط با دونالد ترامپ را نیز افشا کرده است.
دادستانها همچنین اعلام کردند واگنیوس در نوامبر ۲۰۲۴ تلاش کرده اطلاعات سرقتشده را به یک سرویس اطلاعات نظامی خارجی بفروشد.
او پیشتر نیز درباره امکان «خیانت» از طریق هک و فرار از نیروی زمینی آمریکا به کشورهای دیگر جستوجوهایی انجام داده بود.
در اسناد دادگاه، سه همدست ناشناس نیز معرفی شدهاند و پرونده با دو هکر دیگر مرتبط با سرقت دادههای اسنوفلیک نیز ارتباط دارد.