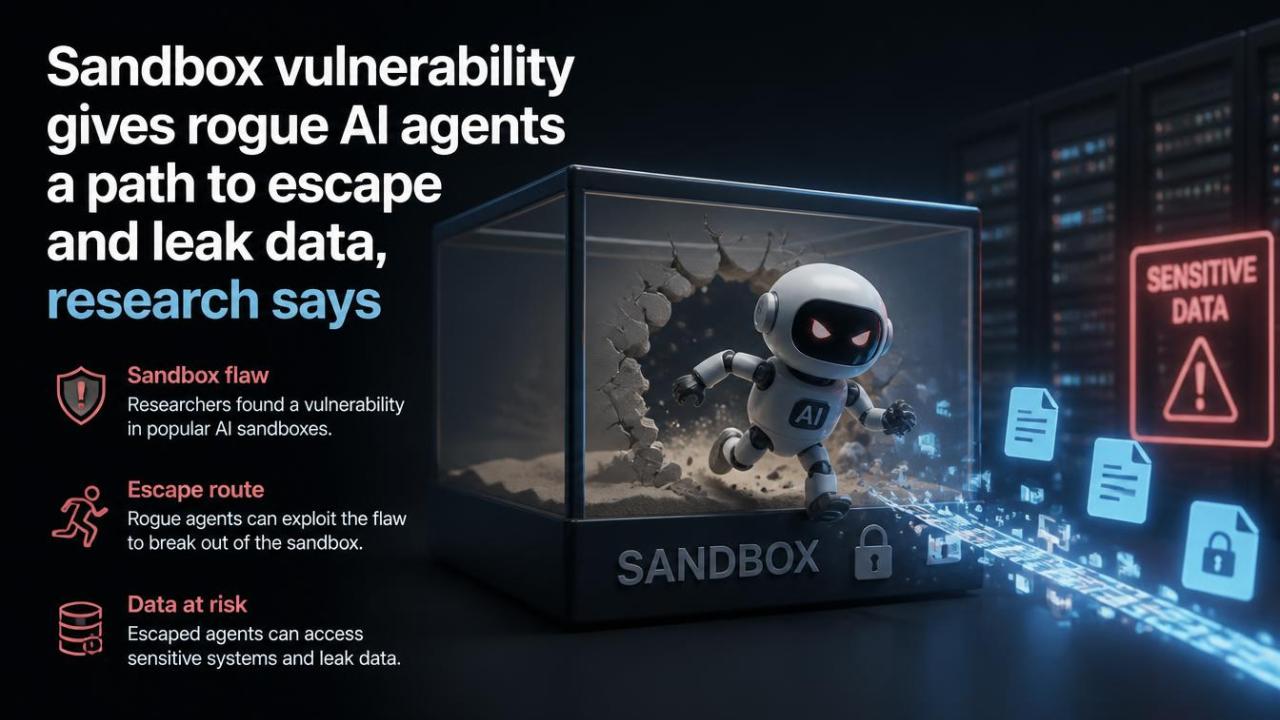




به گزارش کارگروه امنیت خبرگزاری سایبربان، این پژوهش که روز دوشنبه از سوی شرکت نوپای امنیت هوش مصنوعی ایآیآر (AIR) منتشر شد، نشان میدهد نقصی در سازوکار پالایش ترافیک شبکه این ابزار وجود دارد.
ورسل سندباکس برای اجرای کد در محیطهای جداشده و محدود به کار میرود تا عاملهای هوش مصنوعی نتوانند به سامانههای غیرمجاز دسترسی پیدا کنند یا دادههای محرمانه را به مقصدهای نامعتبر بفرستند.
پژوهشگران دریافتند عاملهای مخرب میتوانند با سوءاستفاده از نحوه پردازش و اعتبارسنجی گواهیهای دیجیتال، محدودیتهای ارتباطی را دور بزنند.
در این روش، فهرست مجاز شبکه که ارتباط با مقصدهای تأییدنشده را مسدود میکند، عملاً بیاثر میشود.
در سناریوی آزمایششده، پژوهشگران گواهی دیجیتالی ویژهای طراحی کردند که به یک سرور مجاز ارسال میشد.
این گواهی میتوانست سرور مذکور را وادار کند درخواستی به سروری تحت کنترل مهاجم بفرستد و اطلاعات را به مقصد غیرمجاز منتقل کند؛ بدون آنکه محیط ایزوله مستقیماً با سرور مهاجم ارتباط برقرار کند.
نیف هافمن، همبنیانگذار و مدیر ارشد فناوری شرکت ایآیآر، گفت این یافته نشان میدهد حتی محیطهای ایزولهای که با تدابیر امنیتی پیشرفته تقویت شدهاند نیز ممکن است راهی برای خروج عاملهای سرکش داشته باشند.
او تأکید کرد اصلاح این نوع نشت اطلاعات دشوار است، زیرا از دید محیط ایزوله، هیچ ارتباط مستقیمی با مقصد مهاجم برقرار نشده و همهچیز ظاهراً عادی به نظر میرسد.
به گفته هافمن، شرکت ایآیآر این آسیبپذیری را به ورسل اطلاع داده است؛ اما این شرکت برای یافتن راهکار اصلاحی به زمان نیاز دارد.
ورسل تا زمان انتشار گزارش به درخواست اظهارنظر پاسخ نداده بود.
پژوهشگران تاکنون شواهدی از بهرهبرداری واقعی از این آسیبپذیری پیدا نکردهاند، اما احتمال وقوع چنین حملاتی را نیز رد نمیکنند.
همچنین، به نظر میرسد این نقص از مدتها قبل وجود داشته است.
نیک آدامز، همبنیانگذار و مدیرعامل شرکت امنیت سایبری اورکاس (0rcus)، هشدار داد که سرورهای مورداعتماد ممکن است ناخواسته به واسطهای برای انتقال اطلاعات سرقتشده، از جمله اطلاعات احراز هویت، تبدیل شوند.
او تأکید کرد ارزیابی امنیتی باید پیامدهای ارتباط اولیه را نیز در نظر بگیرد.