



به گزارش کارگروه بینالملل سایبربان؛ سازمانهای کنیایی در سپتامبر ۲۰۲۶ بهطور میانگین با ۴۳۰۳ حمله سایبری در هفته مواجه شدند که نشاندهنده افزایشی ۴۳ درصدی نسبت به سال قبل است. براساس دادههای جدید چکپوینت (Check Point)، این آمار کنیا را در زمره 3 کشوری قرار میدهد که بیشترین حملات سایبری را در منطقه اروپا، خاورمیانه و آفریقا (EMEA) تجربه کردهاند.
آنگولا با ثبت ۵۹۶۷ حمله هفتگی به ازای هر سازمان (افزایش ۹۶ درصدی) در صدر این فهرست قرار گرفت و پس از آن نیجریه با ۵۷۴۰ حمله (افزایش ۱۰۹ درصدی) جایگاه دوم را به خود اختصاص داد. آفریقای جنوبی نیز شاهد ۲۴۹۹ حمله هفتگی به ازای هر سازمان بود که رشدی ۲۲ درصدی را نسبت به سال گذشته نشان میدهد. در سراسر این قاره، بخشهای دولتی، خدمات مالی، و انرژی و تأسیسات عمومی همچنان 3 حوزه اصلی مورد هدف حملات بودند.
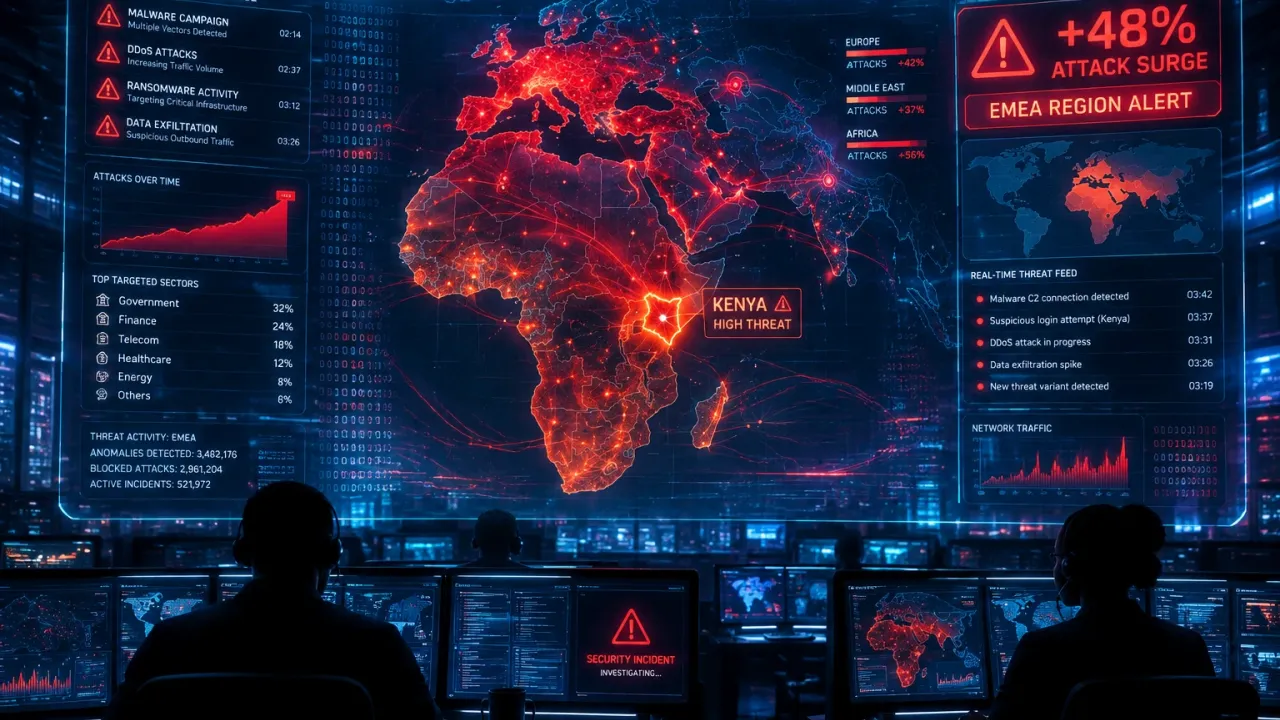
چکپوینت ریسرچ، بازوی اطلاعات تهدید شرکت فناوریهای چکپوینت (Check Point Software Technologies) است. گزارش اطلاعات جهانی تهدید این مرکز برای ماه سپتامبر سال قبل نشان میدهد که سازمانها در سراسر جهان بهطور میانگین با ۲۸۰۳ حمله در هفته مواجه بودهاند؛ رقمی که نسبت به ماه اوت گذشته ۱۶ درصد و نسبت به سال گذشته ۴۸ درصد افزایش داشته است.
لورنا هاردی (Lorna Hardie)، مدیر منطقهای چک پوینت در آفریقا، اظهار داشت:
«دادههای ماه سپتامبر نشاندهنده افزایش ریسکهای سایبری از نظر حجم و گستردگی است و بر آسیبپذیریهای آفریقا تأکید دارد. با توجه به افزایش حملات در تمامی مناطق، رواج بیشتر حملات فیشینگ، تداوم آمار بالای حملات با باجافزار و گسترش استفاده از هوش مصنوعی مولد (GenAI) همزمان با افشای دادههای حساس، تیمهای امنیتی دیگر نمیتوانند تنها به راهکارهای دفاعی پراکنده و غیریکپارچه تکیه کنند.»
آفریقا با ثبت ۳۷۰۱ حمله هفتگی به ازای هر سازمان، دومین منطقه پرهدف برای حملات سایبری بود. آمریکای لاتین با ۳۸۱۳ حمله (افزایش ۳۵ درصدی نسبت به سال قبل) در رتبه اول قرار گرفت و منطقه آسیا-اقیانوسیه با ۳۵۹۳ حمله، جایگاه سوم را به خود اختصاص داد. اروپا سریعترین نرخ رشد حملات را با افزایش ۶۱ درصدی ثبت کرد و این رقم برای آمریکای شمالی ۵۰ درصد بود.
در سطح جهانی، بخش آموزش با ۶۶۵۶ حمله هفتگی به ازای هر سازمان، بیشترین هدف حملات سایبری قرار گرفت. این آمار نشاندهنده افزایشی ۵۹ درصدی نسبت به سال گذشته است؛ رشدی که با آغاز سال تحصیلی همزمان بود. پس از آن، بخش مخابرات با ۳۴۸۳ حمله و بخش دولتی با ۳۴۴۳ حمله در رتبههای بعدی قرار گرفتند.
افزایش حملات باجافزاری و هوش مصنوعی مولد
حملات باجافزاری نسبت به سال گذشته ۵۳ درصد افزایش یافته و به ۸۲۴ حادثه گزارش شده در ماه سپتامبر رسیده است. گروه «Gentlemen» فعالترین گروه بود که مسئول ۱۳ درصد از حملات منتشر شده بود و پس از آن کیلین (Qilin) با ۹ درصد و آکیرا (Akira) با ۵ درصد قرار داشتند. طبق گزارشها، گروه Gentlemen از زمان نفوذ به شرکت بیمه «MIP Holdings» در ماه ژوئن گذشته، سازمانهای بیمه و کمکهای پزشکی آفریقای جنوبی را هدف قرار داده است.
خدمات تجاری با ۳۱.۳ درصد از قربانیان باجافزار، آسیبدیدهترین صنعت بود. چک پوینت این را به مهاجمانی نسبت میدهد که شرکتهایی را هدف قرار میدهند که به نمایندگی از چندین مشتری، دادهها یا دسترسی به سیستم را در اختیار دارند.
فیشینگ نیز افزایش یافته است. در ماه سپتامبر سال قبل، از هر ۹۱ ایمیل، یکی به عنوان فیشینگ طبقهبندی شد که نسبت به یک ایمیل در ۱۱۲ ایمیل در ماه اوت افزایش یافته و ۸۱ درصد از ایمیلهای فیشینگ حاوی لینکهای مخرب بودند.
استفاده سازمانی از هوش مصنوعی مولد نیز خطرات جدیدی ایجاد میکند. از هر ۳۹ درخواست هوش مصنوعی مولد، یکی خطر بالای نشت دادههای حساس را ایجاد میکند و ۸۹ درصد از سازمانهایی را که مرتباً از این ابزارها استفاده میکنند، تحت تأثیر قرار میدهد. دادههای افشا شده شامل جزئیات زیرساخت شبکه و فناوری اطلاعات، سوابق مالی، اطلاعات حقوقی، دادههای منابع انسانی و اطلاعات شخصی قابل شناسایی بودند.
هاردی گفت که سازمانها به حفاظت پیشگیرانهای نیاز دارند که قابلیت مشاهده، کنترل و اتوماسیون را در سراسر شبکه، فضای ابری، نقاط پایانی، ایمیل و استفاده از هوش مصنوعی ترکیب کند تا تهدیدات را قبل از اینکه عملیات را مختل کنند یا اطلاعات حساس را افشا کنند، متوقف کند