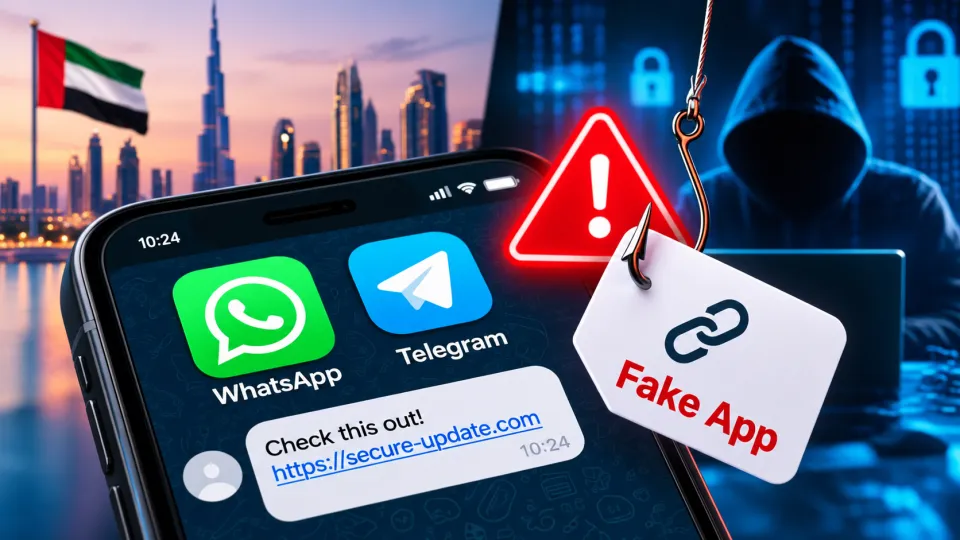




به گزارش کارگروه بینالملل سایبربان؛ از ساکنان امارات خواسته شده تا از دانلود اپلیکیشنهای موبایلی که از طریق واتساپ، تلگرام و سایر کانالهای غیررسمی به اشتراک گذاشته میشوند، خودداری کنند؛ چرا که این کار یکی از رایجترین و در عین حال قابلپیشگیریترین راههای نفوذ بدافزار به دستگاههای شخصی است.
پوشکار سینگ (Pushkar Singh)، مدیر منطقهای شرکت «Protectt.AI» در خاورمیانه و آفریقا، در حاشیه رویداد «Gisec Global 2026» اظهار داشت که امارات یکی از مناطقی است که بالاترین حجم دانلود اپلیکیشن را در سطح جهان دارد و همین امر آن را به هدفی اصلی برای بدافزارهایی تبدیل میکند که در پوشش برنامههای معتبر عرضه میشوند.
سینگ گفت:
«منظور از منبع معتبر این است که اگر قرار باشد اپلیکیشنی روی دستگاه اندرویدی نصب شود، باید از پلیاستور دانلود گردد و اگر دستگاه مبتنی بر iOS است، دانلود آن باید از طریق اپاستور انجام شود. اپلیکیشنهایی که از طریق واتساپ، تلگرام یا دارکوب (Dark Web) منتشر میشوند، اغلب دچار دستکاری شده و یکپارچگی امنیتی آنها از بین رفته است، بدون آنکه کاربران پیش از نصب، متوجه این خطر شوند.»
وی خاطرنشان کرد که فناوری میتواند تشخیص دهد آیا یک اپلیکیشن از منبعی غیرمجاز دریافت شده یا در آن دستکاری صورت گرفته است؛ همچنین این فناوری قادر است حتی در صورتی که کارمندی ناآگاه آن را روی دستگاه سازمانی نصب کرده باشد، مانع از عملکرد برنامه شود.
به گفته کارشناسان، برخی اپلیکیشنهای موجود در شبکه، مهندسی معکوس شده و کدهای مخرب به آنها تزریق شده است؛ تهدیدی که شرکت او با استفاده از ابزارهای مبهمسازی کد (code obfuscation) و محافظت در زمان اجرا (runtime protection) با آن مقابله میکند.
سینگ تصریح کرد:
«کاربران نباید چنین کاری انجام دهند. اما سازمانها نیز باید تدابیر امنیتی را به گونهای اجرا کنند که حتی اگر کاربری ناآگاه آن برنامه را دانلود کرد، امکان اجرای آن وجود نداشته باشد.»
تشدید کلاهبرداریهای مهندسی اجتماعی با هوش مصنوعی
سینگ علاوه بر اپلیکیشنهای مخرب، به افزایش شدید حملات مهندسی اجتماعی مبتنی بر هوش مصنوعی اشاره کرد و توضیح داد که چگونه فناوریهای شبیهسازی صدا و تصویر، انجام کلاهبرداریهای جعل هویت را آسانتر کردهاند. او هشدار داد که تراکنشهای مجاز در طول آنچه که به نظر میرسد یک تماس ویدیویی یا صوتی واقعی است، در واقع میتواند کار کلاهبردارانی باشد که از تصاویر ساختگی تولید شده توسط هوش مصنوعی استفاده میکنند.
او همچنین نسبت به استفادهی اتفاقی از ویپیانها و سرویسهای پروکسی بدون درک مسیر ترافیک هشدار داد و خاطرنشان کرد که ترافیک رهگیری شده یکی دیگر از موارد رایج مورد سوءاستفادهی مهاجمان است.
افزایش خطرات سایبری با رونق فینتک
مدیر منطقهای Protectt.AI عنوان کرد که بخش فینتک در حال رشد سریع امارات و کشورهای عضو شورای همکاری خلیج فارس، که بخش عمدهای از آن براساس پلتفرمهای مبتنی بر هوش مصنوعی ساخته شده است، ایمنسازی تراکنشهای دیجیتال، چه در سطح همتا به همتا و چه در سطح سازمانی را به طور فزایندهای حیاتی کرده است.
سینگ به شرکتها توصیه کرد که راهحلهای امنیتی را براساس تناسب و نه صرفاً هزینه انتخاب کنند و محافظت را فراتر از برنامههای اصلی به نقاط پایانی موبایل و عوامل هوش مصنوعی گسترش دهند، جایی که شرکتها اغلب کنترل مستقیم محدودی دارند.
وی افزود:
«هوش مصنوعی بسیار مفید است؛ کاراییهای عظیمی ایجاد میکند. اما در عین حال، یک جنبه تاریکتر نیز وجود دارد، جایی که از هوش مصنوعی برای دستکاری تراکنشها یا ایجاد بردارهای تهدید جدید استفاده میشود.»
تهدیدات هوش مصنوعی از دفاعهای سنتی پیشی میگیرند
این نگرانیها، پیام گستردهتری را از GISEC Global 2026 منعکس میکرد، جایی که هادی انور (Hadi Anwar)، مدیر اجرایی سیپیایکس (CPX)، گفت که تهدیدهای مبتنی بر هوش مصنوعی از نظر سرعت، مقیاس و پیچیدگی در حال افزایش هستند و سازمانها را فراتر از مدلهای دفاعی سنتی سوق میدهند.
او کلاهبرداری با قابلیت جعل عمیق، حملات مبتنی بر هویت و مهندسی اجتماعی مبتنی بر هوش مصنوعی را به عنوان خطرات رو به رشد، در کنار نگرانیهای نوظهور مانند استفاده بدون نظارت از هوش مصنوعی، نشت دادهها و دستکاری مدل، ذکر کرد.
انور اظهار داشت که هوش مصنوعی مولد، امنیت را به یک مسئله تجاری و حاکمیتی تبدیل کرده است، نه فقط یک مسئله فنی، که نیاز به نظارت قویتر در سراسر چرخه عمر هوش مصنوعی و محافظت شدیدتر از زنجیرههای تأمین دیجیتال متکی به مدلهای شخص ثالث دارد. او به راهکار واکنش تابآوری حاکمیتی (Sovereign Resilience Response) شرکت سیپیایکس، ترکیبی از آمادگی، حفاظت، مهار خودکار و بازیابی سریع، به عنوان نمونهای از گذار به سوی مدلهای امنیتی پیشدستانه و مبتنی بر شواهد در منطقه اشاره کرد؛ ضمن اینکه در رویداد امسال، بیشترین تقاضا مربوط به حوزههای هوش مصنوعی امن (Secure AI)، امنیت فیزیکی و امنیت فناوری عملیاتی (OT) بود.