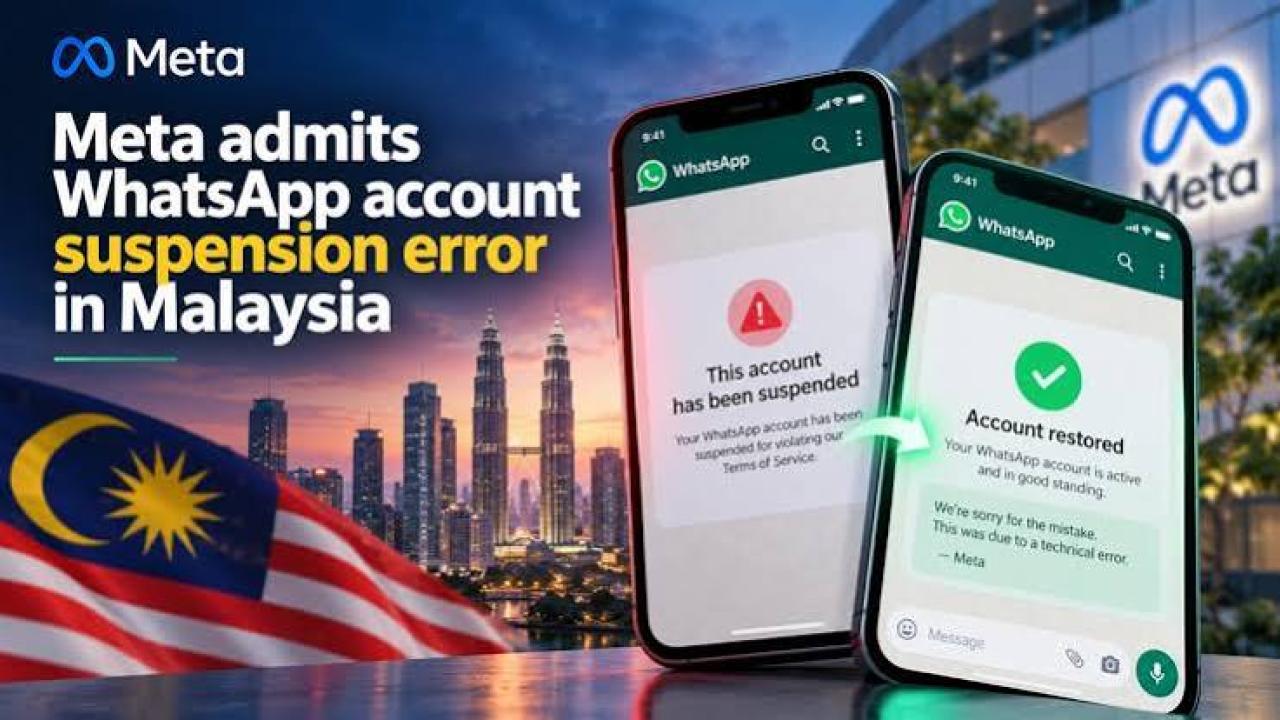



به گزارش کارگروه رسانه اجتماعی سایبربان، کمیسیون ارتباطات و چندرسانهای مالزی (MCMC) گزارشی درباره پاسخ شرکت مت (Meta) به تحقیقات این کمیسیون پیرامون حسابهای کاربری تعلیقشده واتساپ منتشر کرد.
کمیسیون ارتباطات و چندرسانهای مالزی در تاریخ ۲۵ سپتامبر ۲۰۲۶، با اشاره به نگرانیهای عمومی درباره حسابهای واتساپ که گفته میشد هک، مسدود یا غیرقابلدسترس شدهاند، از آغاز تحقیقات در این زمینه خبر داده بود.
این کمیسیون در بیانیهای که در ۳ اکتبر منتشر شد، اعلام کرد که متا توضیح داده است یک خطای فنی در سیستم این شرکت باعث شده بود فعالیتهای قانونی کاربران واتساپ بهاشتباه بهعنوان نقض قوانین شناسایی شود؛ موضوعی که بیش از نیمی از موارد ارائهشده در فهرست اولیه توسط این کمیسیون را تحتتأثیر قرار داده بود. به گفته متا، این خطای فنی در اواخر سپتامبر برطرف شد و حسابهای قانونی تحتتأثیر قرار گرفته از جمله برخی حسابهایی که درخواست تجدیدنظر ثبت نکرده بودند، بهصورت پیشدستانه بازیابی شدند.
متا همچنین در خصوص حسابهای تجاری (Business accounts) توضیح داد که ارسال پیام بدون رضایت گیرنده یا ارسال پیامهای انبوه، بهویژه برای افرادی که در فهرست مخاطبان نیستند، ممکن است بهعنوان فعالیت اسپم (هرزنامه) شناسایی شود. در این بیانیه آمده است:
به کاربران تجاری توصیه میشود پیش از ارسال پیامهای انبوه، رضایت گیرندگان را جلب کنند.
کمیسیون (MCMC)از متا خواسته است تا فرایندهای تجدیدنظر و بازیابی حساب را بهبود بخشد تا کاربران آسیبدیده بتوانند تأییدیه دریافت کنند، از وضعیت بررسی پرونده خود مطلع شوند و شاهد اقداماتی سریعتر و شفافتر باشند. این نهاد نظارتی همچنین به کاربران تحتتأثیر توصیه کرد که از کانالهای رسمی واتساپ برای ثبت درخواست تجدیدنظر و دریافت پشتیبانی استفاده کنند.
کمیسیون ارتباطات و چندرسانهای مالزی اعلام کرد که به نظارت بر روند حلوفصل پروندههای باقیمانده ادامه خواهد داد و اطمینان حاصل خواهد کرد که اصلاحات لازم برای تسهیل دسترسی مجدد کاربران به حسابهایشان اجرا میشود. این کمیسیون افزود:
درصورتیکه اقدامات متا ناکافی تشخیص داده شود، تدابیر نظارتی بیشتری در نظر گرفته خواهد شد.
متا همچنین تأیید کرد که هیچ تغییری در سیاستهای اجرایی یا شرایط خدمات واتساپ ایجاد نشده است.