



جاسوسی سایبری از رهبران لهستان و انتقال اطلاعات به سرزمینهای اشغالی
به گزارش کارگروه بینالملل سایبربان؛ بازرسان لهستانی اعلام کردند که شواهدی یافتهاند مبنی بر اینکه یک تولیدکنندهی نرمافزار جاسوسی، اطلاعات رهبران اپوزیسیون لهستان و سایر قربانیان را جمعآوری و به سرزمینهای اشغالی منتقل کرده است.
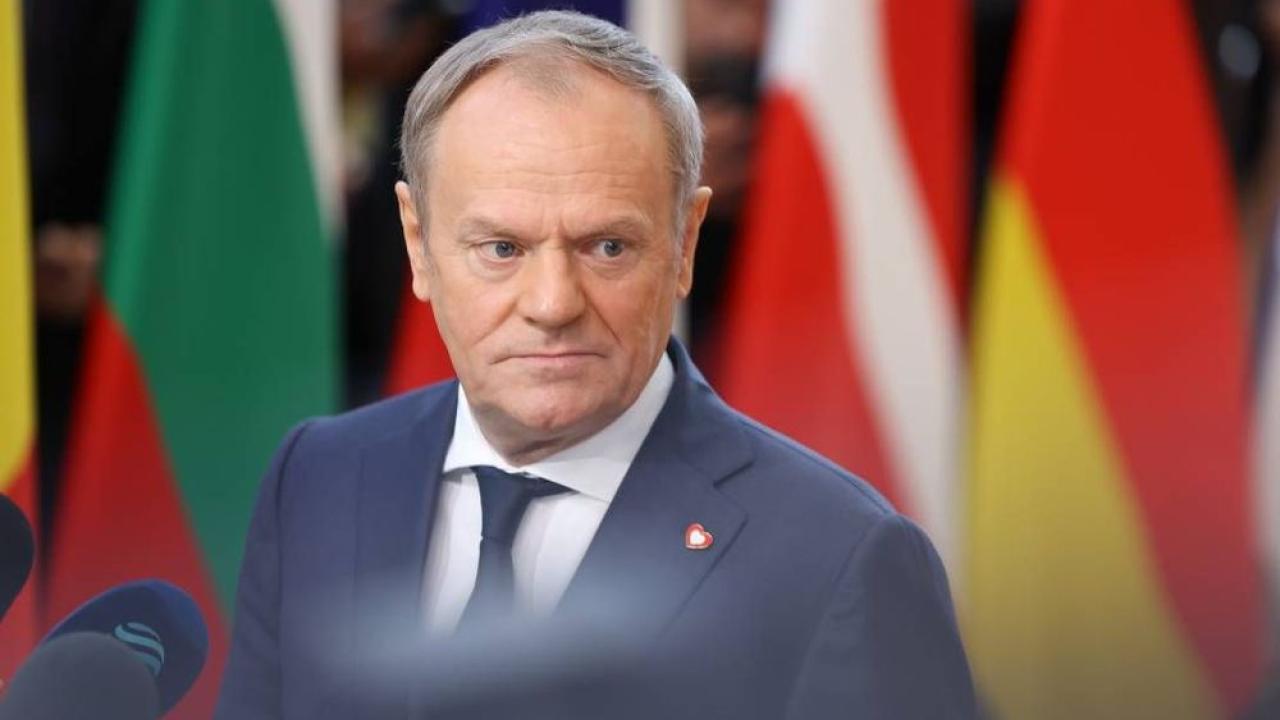
دونالد توسک (Donald Tusk)، نخستوزیر لهستان، که دستور تحقیقات را داده بود، این عملیات جاسوسی گسترده را یکی از بزرگترین رسواییهای تاریخ لهستان از زمان سقوط کمونیسم خواند. او گروه «NSO» مستقر در اراضی اشغالی، تولیدکنندهی نرمافزار جاسوسی که در این رسوایی دخیل بود، را به همکاری با سرویسهای اطلاعاتی اسرائیل متهم کرد.
اظهارات توسک اندکی پس از آن منتشر شد که دفتر دادستانی ملی لهستان اعلام کرد که تجزیه و تحلیل آژانس امنیت داخلی (ABW) نشان داده که دفتر مرکزی مبارزه با فساد لهستان (CBA)، که برنامهی جاسوسی را اجرا میکرد، کنترل کامل بر سیستم پگاسوس که گروه NSO آن را اداره میکرد، نداشته است.
دفتر دادستانی در یک بیانیه مطبوعاتی اعلام کرد:
«ماژول سرور مسئول آلوده کردن دستگاههای تلفن همراه همچنان تحت کنترل انحصاری تولیدکننده باقی مانده است.»
طبق این بیانیه مطبوعاتی، دفتر مرکزی مبارزه با فساد لهستان همچنین رمز عبوری برای دسترسی به بسیاری از حسابهای کاربری با امتیازات مدیریتی نداشت. در این بیانیه مطبوعاتی آمده است:
«این امر مانع از تأیید کامل عملکرد صحیح ماژولهای سیستم، از جمله ماژولهای مسئول انتقال و ذخیرهسازی دادهها، شد.»
دادستانها گفتند که دادههای جمعآوریشده توسط نرمافزار شرکت جاسوسی توسط یک شبکه ناشناسکننده که به سرورهای مستقر در خارج از کشور متکی بود، به خارج از لهستان ارسال میشد. تحقیقات لهستان نشان داد که دادهها از طریق آدرسهای آیپی خارجی منتقل میشدند.
در این بیانیه مطبوعاتی آمده است که NSO به اطلاعات جمعآوریشده از بازرسیهای عملیاتی دسترسی فنی داشته است. بهروزرسانیها و پشتیبانی فنی از طریق یک اتصال از راه دور به مقامات لهستانی ارائه شده است.
به گفته کارشناسان، در طول این کار، بازرسیهای عملیاتی قطع نشدند و سازنده دسترسی کامل به سیستم، از جمله امکان ایجاد تغییرات در نرمافزار و پیکربندی آن، داشته است.
در فوریه 2024، بازرسان تأیید کردند که از جاسوسافزار پگاسوس (Pegasus) برای هدف قرار دادن فهرستی بسیار طولانی از قربانیان استفاده شده است. توسک فاش کرد که از همسر و دختر خودش نیز جاسوسی شده و دستگاههای متعلق به بیش از ۵۰۰ نفر دیگر نیز هدف قرار گرفته و در برخی موارد، به بدافزار آلوده شدهاند.
چندین مقام سابق اطلاعاتی و امنیتی به اتهام تسهیل سوءاستفاده از ابزارهای جاسوسی تحت پیگرد هستند؛ ابزارهایی که گفته میشود هزینه آنها از طریق برداشت غیرقانونی از یک صندوق دولتی تأمین شده که قرار بود صرف حمایت از قربانیان جرم شود.
توسک در انتقادی تند از مقامات سابقِ دخیل در بهکارگیری پگاسوس اظهار داشت:
«آنها برای سامانهای پول پرداخت کردند که عملاً تمام دادههای ممکن درباره شهروندان لهستانی، رهبران مخالف دولت و دادستانهای مستقل لهستان را به طرف اسرائیلی منتقل میکرد. این دیگر صرفاً یک رسوایی نیست، بلکه صحبت از جنایتی علیه دولت است.»
جان اسکات-ریلتون (John Scott-Railton)، پژوهشگر سیتیزن لب (Citizen Lab)، در مصاحبهای گفت کشورهایی که از ابزارهای جاسوسی استفاده میکنند، باید نگران امنیت عملیاتی خود باشند.
شرکت NSO مدتهاست به مشتریان دولتی خود اطمینان داده که به دادههای جمعآوریشده توسط پگاسوس دسترسی ندارد؛ اما به گفته ریلتون، اسنادی که در جریان شکایت حقوقی واتساپ علیه این شرکت سازنده ابزارهای جاسوسی در سال ۲۰۱۹ افشا شد، ادعاهای دولت لهستان را تأیید میکند.
اسکات-ریلتون اظهار داشت دولتهایی که از ابزارهای جاسوسی استفاده میکنند، باید در نظر داشته باشند که آیا اطلاعات حساس آنها از جمله اطلاعات مربوط به اهداف احتمالیشان و همچنین اطلاعات شهروندانشان در معرض دسترسی طرفهای خارجی قرار میگیرد یا خیر. وی افزود:
«این مسئله مستقیماً به اصلِ توجیهِ خرید ابزارهای جاسوسی خارجی و همچنین خطراتی که متوجه دولتِ بهکارگیرنده این ابزارهاست، مربوط میشود.»