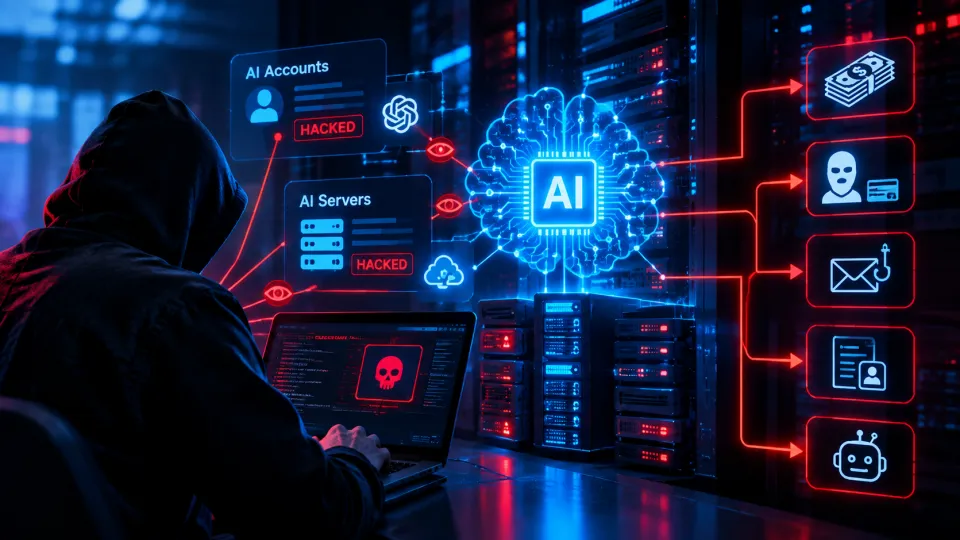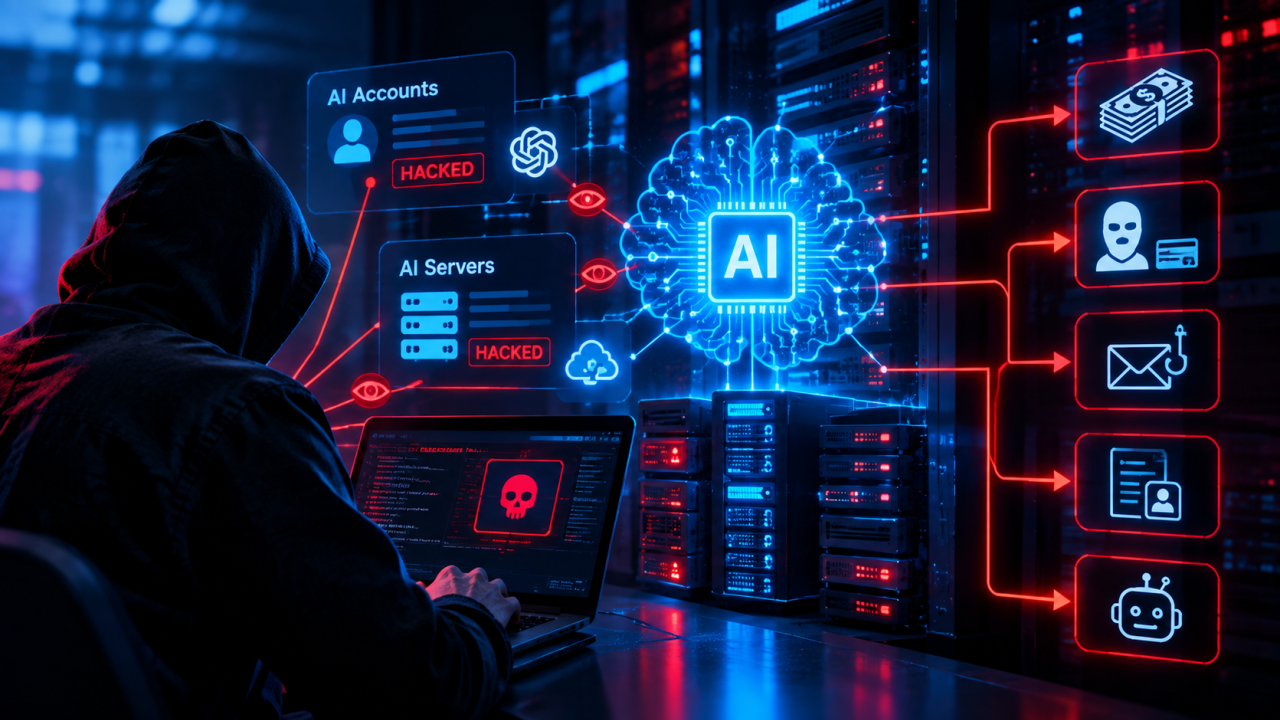




به گزارش کارگروه فناوری اطلاعات سایبربان؛ به گفته کارشناسان، دسترسی غیرقانونی به مدلهای هوش مصنوعی و قدرت محاسباتی به سرعت در حال تبدیل شدن به داغترین کالا در دنیای زیرزمینی جرایم سایبری است، زیرا هکرها به دنبال مهار مدلهای زبانی گرانقیمت و بزرگ برای اخاذی، جنگ و جاسوسی هستند.
جان هولتکوئیست (John Hultquist)، تحلیلگر ارشد گروه اطلاعات تهدید گوگل، گفت که واحد امنیت سایبری امسال شاهد افزایش قابل توجهی در سرقت اطلاعات محرمانه (LLM-jacking) بوده است، از جمله فروش اعتبارنامههای ورود به سیستم سرقت شده برای ابزارهای هوش مصنوعی عمومی و سرقت منابع محاسباتی توسط گروههایی که میخواهند مدلهای خود را به صورت رایگان اجرا کنند.
هولتکوئیست هشدار داد:
«آنچه ما در دنیای زیرزمینی میبینیم، یک اقتصاد رو به رشد مرتبط با دسترسی به هوش مصنوعی است. دسترسی ارزان به هوش مصنوعی گرانقیمت، به مهاجمان سایبری نسبت به اهدافشان که برای دفاع از خود نیاز به استفاده از همان ابزارهای هوش مصنوعی دارند، برتری مالی میدهد. نکته اصلی این است که همه این رفتارها به آنها نوعی مزیت اقتصادی یا کارایی در برابر ما میدهد، زیرا آنها اساساً میتوانند این توکنها را با نرخ بسیار ارزانتری به دست آورند.»
محققان اطلاعات تهدید گوگل دریافتهاند که بازارهای موجود در وب تاریک، دسترسی به مدلهای هوش مصنوعی از شرکتهایی مانند آنتروپیک (Anthropic)، گوگل و «OpenAI» را با تخفیفهایی تا ۹۷ درصد میفروشند.
اشتراکهای هوش مصنوعی برای پیشرفتهترین نسخههای چتجیپیتی (ChatGPT) و کلود (Claude) میتواند ماهانه تا ۲۰۰ دلار برای هر کاربر هزینه داشته باشد.
هولتکویست توضیح داد که با توجه به اینکه آزمایشگاههای هوش مصنوعی علائم چنین سوءاستفادهای را رصد میکنند، برخی از فروشندگان حتی با تعهد به ارائه اعتبارنامههای جدید بدون هیچ هزینه اضافی در صورت مسدود شدن حساب اولیه، دسترسی تضمینشده ارائه میدهند.
در موارد دیگر، گروههای جنایتکار و تحت حمایت دولت، سرورهای میزبانی ابری شرکتها را هک و مدلهای هوش مصنوعی خود را برای اجرا روی سیستم هدف، به همان روشی که عوامل تهدید به دنبال به خطر انداختن دستگاههای شخص ثالث برای استخراج ارز دیجیتال بودهاند، وارد میکنند.
به گفته هولتکوئیست، یکی از این حوادث مربوط به یک گروه هکری بسیار فعال چینی بود که پیش از این ایالات متحده را هدف قرار داده بود. این کارشناس باسابقه امنیت سایبری، دو دهه است که گروههای هکری تحت حمایت دولتها را رصد میکند.
او در سال ۲۰۱۴ فعالیتهای یک گروه هکری بسیار فعال روسی موسوم به سندورم (Sandworm) را افشا کرد و دو سال بعد، آن را به حملهای بیسابقه علیه شبکه برق اوکراین مرتبط دانست.
وقایع بیشتر، هشدارهای بیشتر، حملات بیشتر
هولتکوئیست اظهار داشت که هوش مصنوعی هماکنون توسط تمام عوامل تهدید مورد استفاده قرار میگیرد و به همین دلیل، ابزارهای هوش مصنوعی باید به بخشی جداییناپذیر از آینده امنیت سایبری تبدیل شوند.
شرکت آنتروپیک در جدیدترین گزارش فصلی خود پیرامون سوءاستفاده از هوش مصنوعی، عواملی را شناسایی کرد که قصد داشتند از ابزار کلود این شرکت برای فعالیتهای مخرب در بیش از 24 کشور، از جمله ایالات متحده، بریتانیا و یمن، استفاده کنند.
این تحلیلگر خاطرنشان کرد:
«هر کسی که تصور کند هوش مصنوعی صرفاً یک مُد زودگذر است و بخواهد بدون واکنش نظارهگرِ فراگیر شدن آن باشد، روزی بیدار خواهد شد و خود را غرقشده در آب خواهد یافت. آنها با وقایع، هشدارها و حملاتی بسیار فراتر از آنچه تاکنون تجربه کردهاند، مواجه خواهند شد. ما باید همین حالا وضعیت خود را سامان دهیم.»
هولتکوئیست هشدار داد که با تمایل شرکتهای بزرگ به میزبانی مدلهای اختصاصی هوش مصنوعی روی سرورهای خودشان، بهجای اجاره ظرفیت از ارائهدهندگان خدمات ابری، این سیستمها نیز هدف حمله قرار خواهند گرفت و باید بهدقت ایمنسازی شوند.
وی افزود:
«اگر هزینهای را میپردازید که میتواند بسیار سنگین باشد، این [زیرساخت] به منبعی بالقوه و مهم برای عوامل تهدید تبدیل میشود. اکنون بهترین زمان برای نفوذ مخفیانه هکرها به حسابهای کاربری و سرورهای رایانهای اهداف است، چرا که شرکتها هنوز در حال یادگیری و تعیین میزان استفاده خود از هوش مصنوعی هستند. ممکن است تصور کنید افزایش ناگهانی و چشمگیر در مصرف توان پردازشی کاملاً طبیعی است، زیرا بهتازگی تمام این زیرساختهای هوش مصنوعی را به کار گرفتهاید. این وضعیت فرصتی واقعی برای نفوذگر فراهم میکند تا در میان حجم بالای دادهها و فعالیتهای سیستم (نویز) پنهان شود.»