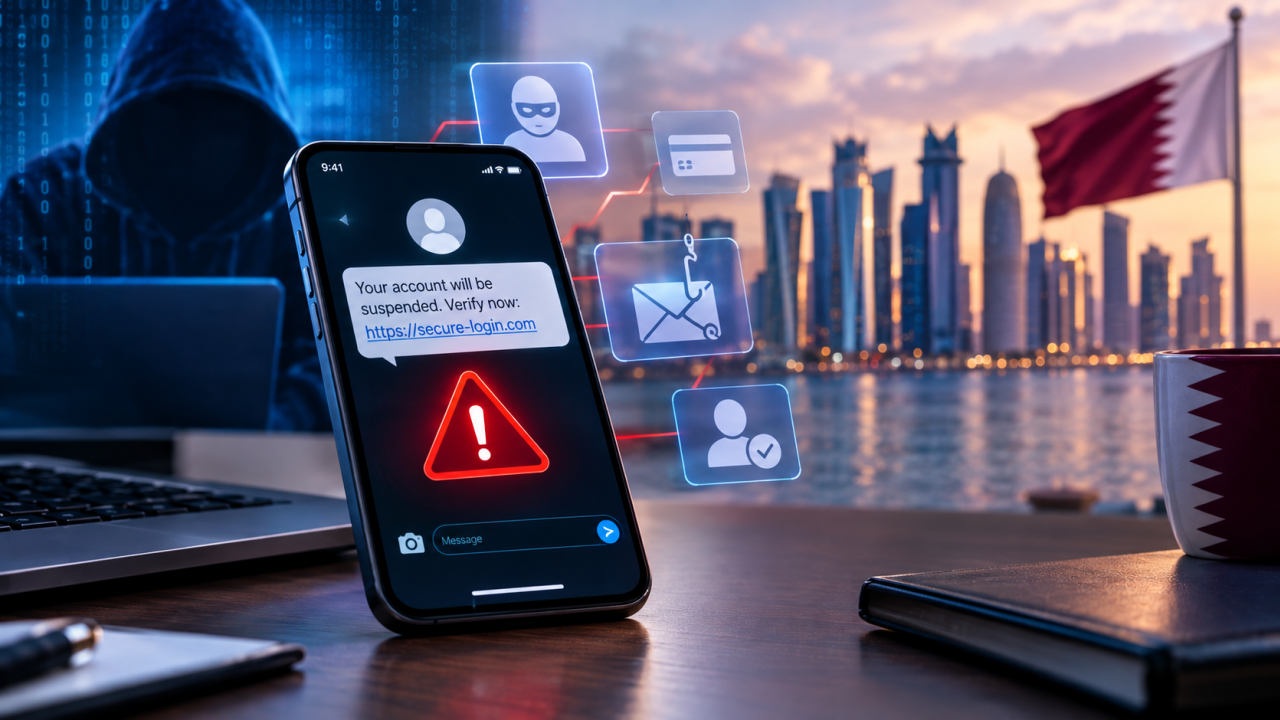




به گزارش کارگروه بینالملل سایبربان؛ آژانس ملی امنیت سایبری قطر (NCSA) با صدور یک هشدار فوری، به عموم مردم در مورد پیامکها و ایمیلهای جعلی که خود را به جای نهادهای دولتی و شرکتهای بزرگ جا میزنند تا افراد را فریب داده و اطلاعات شخصی آنها را به دست آورند، هشدار داد.
به گفته آژانس، کلاهبرداران از طریق پیامکها و ایمیلهایی که طوری طراحی شدهاند که گویی از سازمانهای معتبر ارسال شدهاند، از تکنیکهای فیشینگ استفاده میکنند.
آژانس ملی امنیت سایبری قطر از عموم مردم خواست تا اقدامات احتیاطی از جمله موارد زیر را انجام دهند:
• تأیید هویت و مشروعیت فرستندگان قبل از پاسخ دادن به پیامها.
• اجتناب از کلیک روی لینکهای ناشناخته یا غیرمنتظره موجود در پیامکها یا ایمیلها.
• خودداری از باز کردن فایلها یا پیوستهای دریافتی از منابع مشکوک یا تأیید نشده.
آژانس اعلام کرد که این اقدامات میتواند به محافظت از افراد در برابر حملات فیشینگ، سرقت هویت و سایر اشکال کلاهبرداری سایبری کمک کند.
این هشدار در حالی منتشر شد که مجرمان سایبری همچنان از روشهای پیچیدهتری برای تقلید از نهادهای معتبر و فریب کاربران برای افشای اطلاعات حساس یا دانلود محتوای مخرب استفاده میکنند.