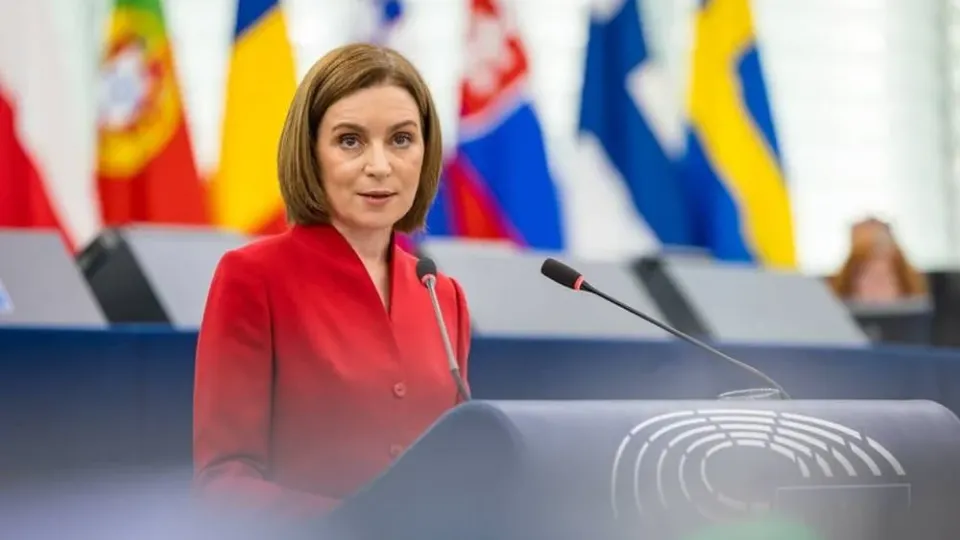




به گزارش کارگروه بینالملل سایبربان؛ واسیله توفان (Vasile Tofan)، رئیسجمهوری مولداوی، گفت که با افزایش قدرت پردازشی هوش مصنوعی، آسیبپذیریهایی در کدهای منبع که پیشتر توسط انسانها قابل شناسایی نبودند، اکنون از طریق توانمندیهای پردازشی الگوریتمهای هوش مصنوعی شناسایی میشوند. به همین دلیل، دفاع سایبری همچنان یک اولویت باقی خواهد ماند؛ اولویتی برای تمامی کشورهای عضو اتحادیه اروپا.
طبق آمار ارائهشده توسط آژانس امنیت سایبری اتحادیه اروپا و گزارشی که در ۲۲ سپتامبر منتشر شد، تنها در کشورهای عضو اتحادیه اروپا، بیش از ۸۰۰۰ حادثه امنیت سایبری رخ داده که نزدیک به ۲۵۰۰ مورد از آنها بخش عمومی را تحت تأثیر قرار داده است.
توفان خاطرنشان کرد که در موارد امکانپذیر، خدمات بازیابی شدهاند، در حالی که بخشهایی که هنوز شرایط بازگشت به مدار را نداشتند، بهطور موقت به حالت تعلیق درآمدهاند.
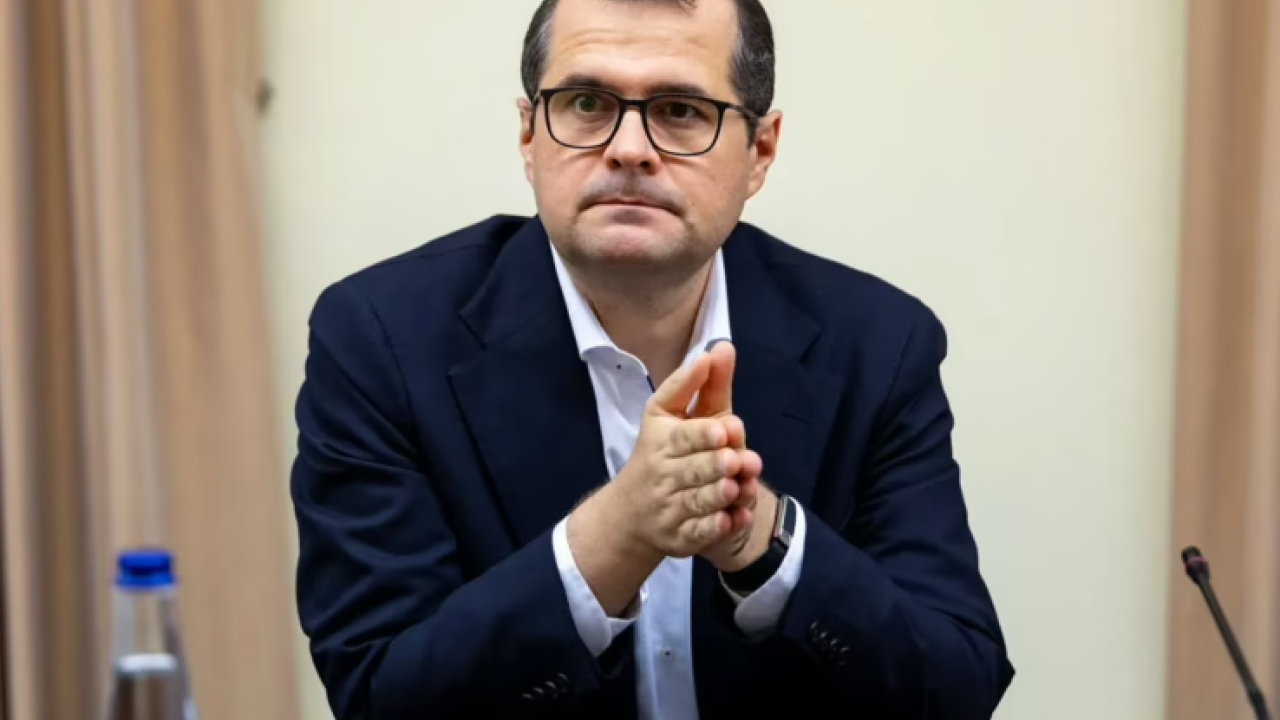
رئیسجمهوری مولداوی اظهار داشت:
«این موضوع برای ما در اولویت نخست قرار دارد و ما همچنان بر حفاظت از دادههای شهروندان و پیشگیری از وقوع چنین حوادثی در آینده تمرکز خواهیم کرد. بدین منظور، باید در حوزه امنیت، از جمله امنیت سایبری، سرمایهگذاری کنیم.»
لازم به یادآوری است که در جریان حمله به سامانههای اطلاعاتی جمهوری مولداوی، دادههای مرتبط با حدود ۷۵۰ هزار شماره شناسایی شخصی (IDNP) تحت تأثیر قرار گرفته است. اطلاعات استخراجشده ممکن است شامل نامها، تاریخ و محل تولد، مشخصات اعضای خانواده، بیمه درمانی، مزایای اجتماعی، مستمریها، وضعیت معلولیت، گواهینامههای رانندگی، وسایل نقلیه و شرکتهای تحت مالکیت یا مدیریت افراد باشد. همچنین ممکن است دادههای مالی، از جمله شمارههای حساب بانکی بینالمللی (IBAN)، بدهیهای مالیاتی و سوابق پرداخت از طریق سامانه «امپیاِی» (MPay) نیز به سرقت رفته باشد.