



به گزارش کارگروه امنیت خبرگزاری سایبربان، مشتریان زیتریکس از روز جمعه گزارشهایی درباره رفتارهای غیرعادی و حملات سایبری ارائه کردند؛ حتی در تجهیزاتی که تمامی وصلههای امنیتی قبلی را دریافت کرده بودند.
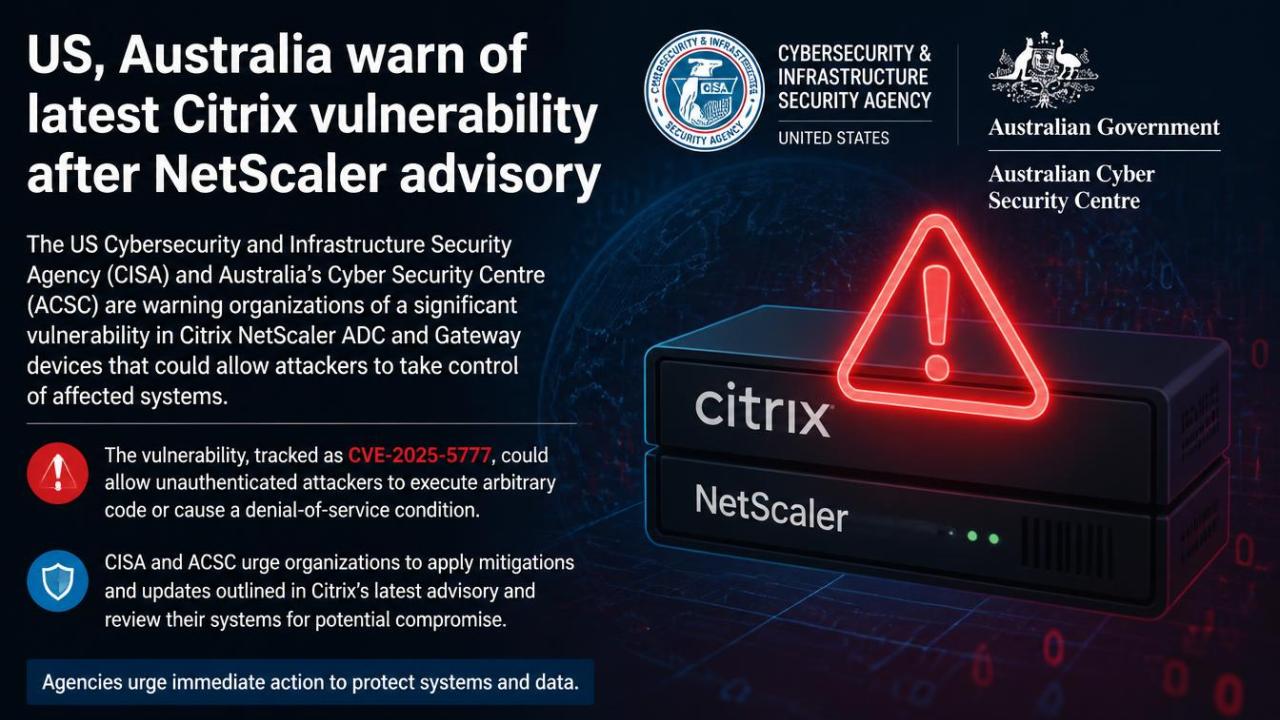
شرکت زیتریکس در ابتدا اعلام کرد در حال بررسی یک مشکل جدید در برخی سامانههای نتاسکیلر است و تأکید کرد این مشکل با آسیبپذیریهایی که هفته گذشته خبرساز شده بودند ارتباطی ندارد.
زیتریکس روز شنبه این آسیبپذیری را با شناسه سیویای-۲۰۲۶-۸۸۷۷۹ (CVE-2026-88779) معرفی کرد.
یک روز بعد، آژانس امنیت سایبری و زیرساخت آمریکا (CISA) از تمامی سازمانهای فدرال خواست تا حداکثر تا چهارشنبه این نقص را وصله کرده و بررسیهای جرمشناسی دیجیتال را نیز انجام دهند.
نتاسکیلر ایدیسی (ADC) و گیتوی زیتریکس در سازمانهای بزرگ برای مدیریت ترافیک شبکه و احراز هویت کاربران استفاده میشوند.
این آسیبپذیری دارای شدت ۸.۷ از ۱۰ است و زیتریکس تأیید کرده که شاهد حملات هدفمند علیه سامانههایی بوده که هنوز در برابر این نقص ایمن نشدهاند.
این حملات میتوانند باعث «اختلال در دسترسی به خدمات» شوند.
زیتریکس اعلام کرده است که در صورت تکرار حمله، ممکن است سرویس برای مدت بیشتری از دسترس خارج شود، اما تاکنون شواهدی از تأثیر این آسیبپذیری بر یکپارچگی دادههای مشتریان پیدا نشده است.
این شرکت همچنین پیش از نصب وصله، چند راهکار کاهش خطر ارائه کرده است.
شرکتهای امنیت سایبری بیشاپ فاکس (Bishop Fox) و واچتاور (watchTowr) در شناسایی این نقص به زیتریکس کمک کردهاند.
به گفته بنیامین هریس، مدیرعامل واچتاور، این نقص از نوع «محرومسازی از سرویس» است و مهاجمان میتوانند با استفاده از آن تجهیزات را از کار بیندازند.
در همین حال، مشتریان زیتریکس همچنان با دو آسیبپذیری دیگر، یعنی سیویای-۲۰۲۶-۸۸۷۷۱ و سیویای-۲۰۲۶-۸۸۷۷۲، درگیر هستند که هفته گذشته شناسایی شدند.
با وجود انتشار وصله، شرکتهای امنیت سایبری اعلام کردهاند که این دو نقص همچنان در سطح گسترده مورد سوءاستفاده قرار میگیرند.
آژانس سیآیاسای نیز هشدار داده که مهاجمان در سراسر جهان فعالانه از این دو آسیبپذیری استفاده میکنند.
شرکت امنیتی مندیانت (Mandiant) نیز شواهدی از تأثیر این کارزار بر سازمانهای دولتی، مالی، فناوری، آموزشی و حقوقی در آمریکای شمالی و اروپا به دست آورده است.
متخصصان میگویند تجهیزات مرزی شبکه مانند کنترلکنندههای تحویل برنامه، درگاههای ویپیان و فایروال به دلیل قرار داشتن در معرض اینترنت، خارج بودن از پوشش بسیاری از سامانههای تشخیص تهدید و همچنین نگهداری اطلاعات احراز هویت، همچنان از اهداف جذاب مهاجمان برای ورود اولیه به شبکههای سازمانی هستند.