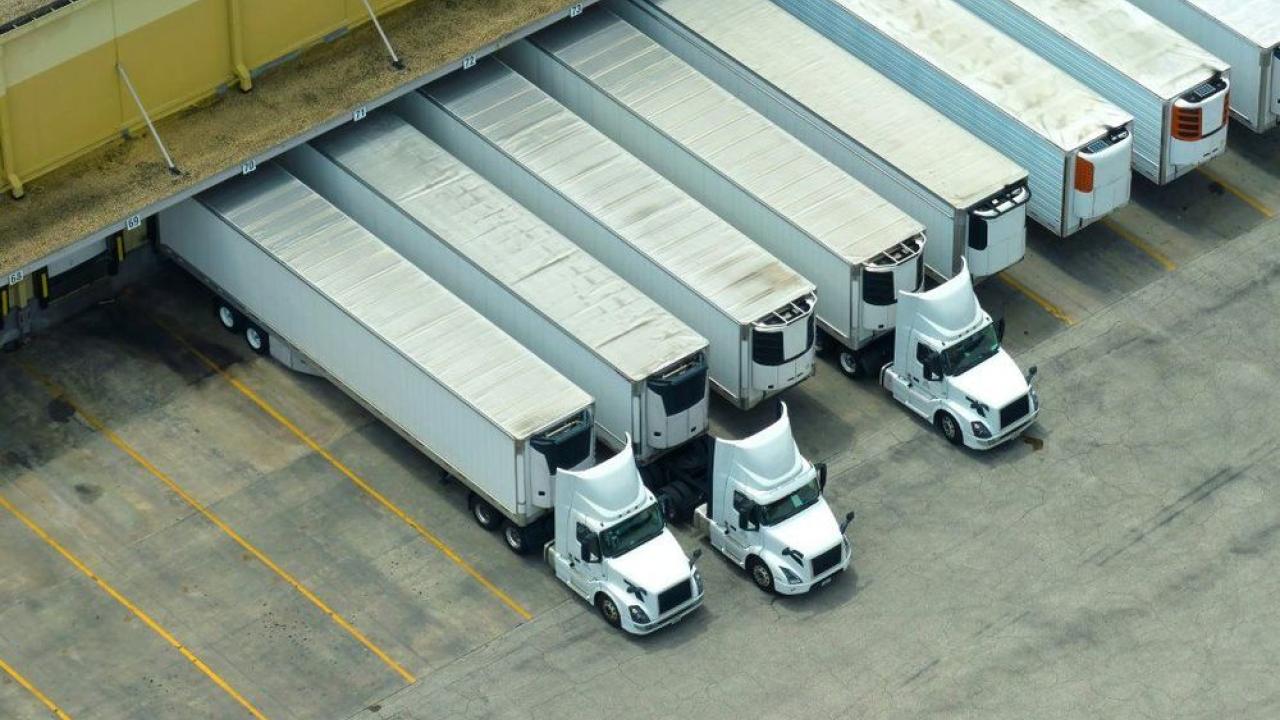




هشدار آمریکا درباره آسیبپذیری سامانههای سرمایشی زیرساختهای حیاتی
به گزارش کارگروه امنیت خبرگزاری سایبربان، این هشدار در پی مجموعه حملات سایبری اخیر به فروشگاههای زنجیرهای اروپا صادر شده است؛ حملاتی که در آنها مهاجمان از راه دور کنترل یخچالها و فریزرها را دستکاری کرده و دمای تجهیزات را افزایش دادهاند.
این اختلالها میتوانند به فاسدشدن حجم زیادی از مواد غذایی و خسارت چندمیلیونیورویی منجر شوند.
این توصیهنامه مشترک از سوی آژانس امنیت سایبری و زیرساخت آمریکا (CISA)، پلیس فدرال (FBI) و چند نهاد دیگر منتشر شده است.
همزمان، مرکز ملی انتقال خون فرانسه اعلام کرد کنترل تجهیزات سرمایشی در سه بانک خون این کشور نیز دستکاری شده است؛ هرچند هنوز مشخص نیست این رخدادها با حملات اخیر به فروشگاهها ارتباط داشته باشند یا خیر.
مقامهای فدرال هشدار دادهاند که بخشهای درمان، حملونقل، صنایع غذایی و شیمیایی بهطور گسترده از سامانههای سرمایشی مجهز به کنترل و پایش خودکار از راه دور استفاده میکنند.
این سامانهها وظایفی مانند ثبت مداوم دما، مدیریت چرخه یخزدایی و بهینهسازی مصرف انرژی را بر عهده دارند.
به گفته این نهادها، مهاجمان ممکن است از آسیبپذیری کنترلکنندههای بهروزرسانینشده یا متصل به اینترنت سوءاستفاده کنند و تنظیمات آنها را از راه دور تغییر دهند.
در چنین شرایطی، دستگاهها ممکن است بهطور مداوم وارد چرخه گرمایش یا یخزدایی شوند که علاوه بر نابودی محصولات نگهداریشده، میتواند خطراتی برای تجهیزات ایجاد کند.
دولت آمریکا از اپراتورها خواسته است با اجرای احراز هویت قوی، نصب بهروزرسانیهای امنیتی، شناسایی تجهیزات در دسترس از طریق اینترنت و حذف دسترسیهای غیرضروری از راه دور، سطح امنیت این سامانهها را افزایش دهند.
همچنین دسترسیهای ضروری باید بهصورت ایمن پیکربندی و کنترل شوند.
در ماه اوت نیز چندین فریزر و واحد سرمایشی در فروشگاههای وابسته به ارتش آمریکا بهطور غیرمنتظره وارد حالت گرمایش یا یخزدایی شدند.
بازرس کل وزارت دفاع و چند نهاد دیگر در حال بررسی این اختلالها هستند، اما ارتباط آنها با موج اخیر حملات سایبری مشخص نشده است.
با وجود اینکه هیچ گروهی مسئولیت حملات اروپا را بر عهده نگرفته، اما مقامهای امنیتی نسبت به تهدیدهای ترکیبی علیه زیرساختها، بهویژه در شرایط تنش با روسیه پس از حمله مسکو به اوکراین، حساسیت بیشتری نشان دادهاند.
کرملین نیز بارها هرگونه دخالت در عملیات خرابکارانه یا جنگ ترکیبی را رد کرده است.
شرکت هلندی ایهولد دِلِهایز (Ahold Delhaize)، مالک چندین برند بزرگ فروشگاههای زنجیرهای در آمریکا، نیز پیشتر از سرقت اطلاعات شخصی بیش از دو میلیون نفر در یک حمله سایبری خبر داده بود.
این شرکت در ماه اکتبر بار دیگر هدف حمله قرار گرفت؛ رخدادی که خدمات آنلاین برندهای آمریکایی و اروپایی آن را مختل کرد.