



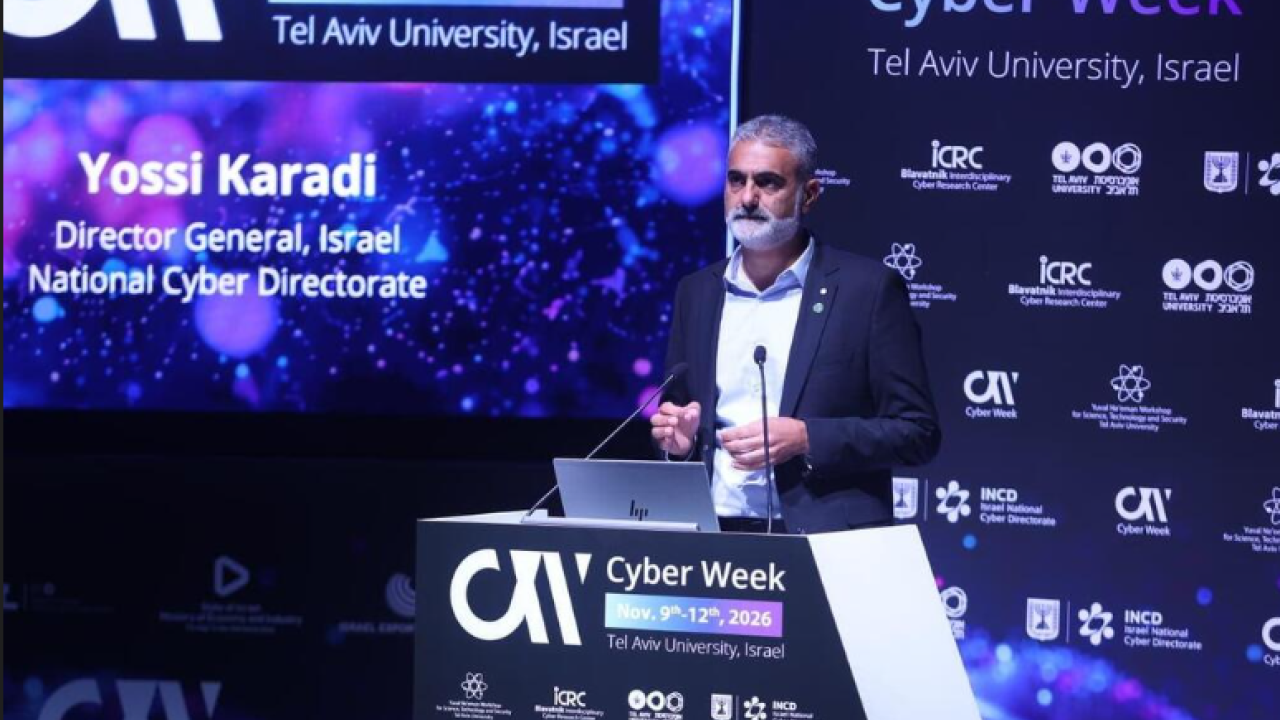
به گزارش کارگروه بینالملل سایبربان؛ یوسی کارادی (Yossi Karadi)، رئیس اداره ملی سایبری رژیم صهیونیستی، گفت که ایران در تلاش است تا قابلیتهای حمله سایبری مبتنی بر هوش مصنوعی را توسعه دهد؛ قابلیتی که میتواند تهدیدی بسیار فراتر از اسرائیل ایجاد کند. او استدلال کرد که افزایش سرعت حملاتِ متکی بر هوش مصنوعی، میتواند ضعف بنیادینی را در نحوه دفاع کشورها از زیرساختهای دیجیتالشان آشکار سازد.
کارادی در رویداد هفته سایبری در دانشگاه تلآویو ادعا کرد:
«در حالی که جهان برای جلوگیری از دستیابی ایران به سلاحهای هستهای تلاش میکند، میدانیم که ایران به دنبال نوع دیگری از قابلیت تهاجمی در فضای سایبری است که از هوش مصنوعی بهره میبرد؛ قابلیتی که میتواند به کل جهان آسیب برساند.»
ادعای کارادی بازتابدهنده نگرانی گستردهتری در میان مقامات امنیت سایبری رژیم است؛ مبنی بر اینکه هوش مصنوعی میتواند توازن میان مهاجمان و مدافعان را تغییر دهد. اگرچه هوش مصنوعی میتواند به سازمانها در شناسایی آسیبپذیریها و پاسخ به تهدیدات کمک کند، اما در عین حال به دشمنان نیز اجازه میدهد تا اقداماتی نظیر شناسایی اهداف و یافتن نقاط ضعف را بهصورت خودکار انجام دهند و حملاتی را با سرعتی اجرا کنند که مقابله با آن برای تیمهای امنیتیِ متعارف دشوار است.
به گفته کارادی، مزیت حیاتی در اینجا شاید کمتر مربوط به پیچیدگیِ تکتکِ حملات باشد و بیشتر به تواناییِ اجرای مکرر و سریعترِ آنها مربوط شود، بهطوری که مدافعان فرصت کافی برای بازیابی و ترمیم نداشته باشند.
وی افزود:
«یک مهاجم تنها به یک مدل هوش مصنوعی، یک هدف و آزادی عمل در انتخاب زمان حمله نیاز دارد. اما در سطح ملی، مأموریتِ مدافع بسیار پیچیدهتر است: ما باید بهطور همزمان و شبانهروزی، از سازمانهای متعدد در برابر حملاتی که توسط طیف وسیعی از مدلهای هوش مصنوعی پشتیبانی میشوند، محافظت کنیم؛ آن هم در حالی که باید در چارچوب محدودیتهای قانونی و مقرراتی عمل نماییم.»
کارشناسان معتقدند که این عدم توازن بهویژه در سطح ملی حائز اهمیت است؛ جایی که دولتها باید از شبکهای بههمپیوسته متشکل از نهادهای عمومی، کسبوکارها و زیرساختهای حیاتی محافظت کنند. یک حمله موفق علیه یک سازمان میتواند پیامدهایی فراتر از هدفِ مستقیمِ آن داشته باشد، در حالی که دفاع در برابر یک کارزارِ تهاجمیِ مداوم، نیازمند هماهنگی میان چندین سامانه و نهاد مختلف است.
رئیس اداره ملی سایبری رژیم صهیونیستی چارچوبی را برای آنچه «جنگ فرسایشیِ جدید در فضای سایبری» مینامد، ارائه کرد که اخیراً در یک نشریه تخصصی در ایالات متحده منتشر شده است. استدلال محوری این چارچوب آن است که خطر راهبردیِ جنگ سایبری را نباید صرفاً براساس خسارات ناشی از یک حمله واحد سنجید. وقوع مکرر حوادث، حتی اگر نسبتاً محدود باشند، اگر با سرعتی بیشتر از توانِ بازیابیِ سامانهها رخ دهند، میتوانند بهتدریج توانایی عملکردی یک سازمان یا کشور را تضعیف کنند.
او گفت:
«در جنگ فرسایشیِ جدید در فضای سایبری، دشمن نیازی ندارد که با یک حمله ویرانگر پیروز شود؛ بلکه میتواند از طریق فشار مداوم و تضعیف تدریجی به برتری دست یابد. در عصر هوش مصنوعی، رقابت دیگر تنها بر سر این نیست که چه کسی میتواند مؤثرتر حمله یا دفاع کند، بلکه مسئله این است که چه کسی میتواند سریعتر عمل کند. کشوری که نتواند به همان سرعتی که مورد حمله قرار میگیرد، خود را بازیابی کند، در معرض خطر فرسایش تدریجی قرار میگیرد؛ حتی بدون آنکه یک حمله سایبریِ تعیینکننده و بزرگ رخ دهد.»
این هشدار در حالی مطرح شد که اسرائیل همچنان با فعالیتهای سایبری مداومی مواجه است که به ایران نسبت داده میشوند. در ماه مارس گذشته، کارادی مدعی شد که شینبت، سازمان جاسوسی رژیم صهیونیستی و اداره ملی سایبری، چندین تلاش ایران برای جمعآوری اطلاعات درباره پرسنل امنیتی، شرکتهای دفاعی و بستگان آنها را خنثی کردهاند. این اقدامات شامل تلاشهایی برای به دست گرفتن کنترل دوربینهای نظارتی بود؛ ابزاری که میتوانست برای ردیابی افراد و گردآوری اطلاعات پیش از انجام حملات فیزیکی احتمالی مورد استفاده قرار گیرد.
این اداره اعلام کرد که از آغاز جنگ تاکنون، ۵۰ مورد تلاش برای نفوذ به سیستمهای دوربینهای عمومی و ۵۰ مورد دیگر که در آنها مهاجمان به سیستمهای سازمانی نفوذ کرده و دادههای حیاتی را حذف کردهاند، شناسایی شده است. در گزارشی جداگانه، اداره ملی سایبری اسرائیل عنوان کرد که در طول سال گذشته، تعداد ۲۳۰۴ هشدار سایبریِ هدفمند برای سازمانها صادر کرده که نشاندهنده افزایشی نزدیک به ۳۵۰ درصد نسبت به سال پیش از آن است.
در گزارش سالانه دفاع سایبری مایکروسافت که در ماه اکتبر امسال منتشر شد، رژیم صهیونیستی در بازه زمانی ژوئیه ۲۰۲۵ تا ژوئن ۲۰۲۶، پس از ایالات متحده، به عنوان دومین هدف فعالیتهای سایبری قرار گرفته، معرفی شد. در این گزارش ایران به عنوان اصلیترین منبعِ مورد حمایتِ دولت در عملیاتهای سایبری علیه اسرائیل شناسایی شد و محققان مایکروسافت، عوامل وابسته به تهران را متهم به انجام فعالیتهایی علیه منافع آمریکا کردند.
استفاده روزافزون از هوش مصنوعی، بُعد دیگری به این تهدید افزوده است. در ماه می سال جاری، کارادی از مدیران اجرایی و اعضای هیئتمدیره شرکتهای اسرائیلی خواست تا خود را برای نسل جدیدی از مدلهای هوش مصنوعی آماده کنند؛ مدلهایی که قادر هستند آسیبپذیریهای امنیتی را شناسایی و احتمالاً زنجیرهای از حملات پیچیده را اجرا کنند. او هشدار داد که قابلیتهایی که پیشتر تنها در اختیار متخصصان بسیار ماهر بود، اکنون در دسترستر شدهاند و دیگر نمیتوان تنها به روشهای دفاعی سنتی متکی بود.
با این حال، کارادی در هفته سایبری، هشدار خود را فراتر از شبکههای کامپیوتری مرسوم گسترش داد. در پایان سخنرانی کارادی، روبرتا (Roberta)، یک ربات انساننما که در آزمایشگاه یووال الوویچی (Yuval Elovici) ساخته شده، به روی صحنه آمد. این نمایش به عنوان نقطه شروعی برای سؤالی بود که با حرکت سیستمهای هوش مصنوعی از تولید اطلاعات به کنترل دستگاههای فیزیکی، به طور فزایندهای مطرح میشود: مردم چقدر کنترل بر ماشینهایی که در دنیای واقعی کار میکنند، خواهند داشت؟
کارادی هشدار داد:
«یک میلیون ربات از یک تولیدکننده را تصور کنید که در دهها کشور فعالیت میکنند. سپس، یک روز، یک بهروزرسانی نرمافزاری یا یک حمله سایبری باعث میشود که همه یک میلیون ربات دقیقاً همزمان یک عمل خطرناک را انجام دهند. ممکن است به افراد آسیب برسد.»
به گفته محققان، این سناریو فرضی بود، اما پیامدهای بالقوه آسیبپذیریها در دستگاههای متصل و سیستمهای نرمافزاری متمرکز را نشان میدهد. یک ربات یا ماشین صنعتی آسیبدیده میتواند نوع بسیار متفاوتی از یک پایگاه داده نقضشده را ایجاد کند. اگر همان نقص نرمافزاری یا بهروزرسانی مخرب بر تعداد زیادی از دستگاهها تأثیر بگذارد، عواقب آن میتواند به طور همزمان در سراسر محلهای کار، فضاهای عمومی و زیرساختهای حیاتی گسترش یابد. این نگرانی بخشی از یک تغییر گستردهتر در امنیت سایبری است، چرا که هوش مصنوعی در سیستمهایی که با دنیای فیزیکی تعامل دارند، تعبیه میشود. دستگاههای متصل، تجهیزات صنعتی و ماشینهای خودران تعداد نقاط ورود بالقوه برای مهاجمان را افزایش میدهند، در حالی که بهروزرسانیهای نرمافزاری و مدیریت از راه دور میتوانند نقاط مشترکی از خرابی را در ناوگان بزرگی از تجهیزات ایجاد کنند.