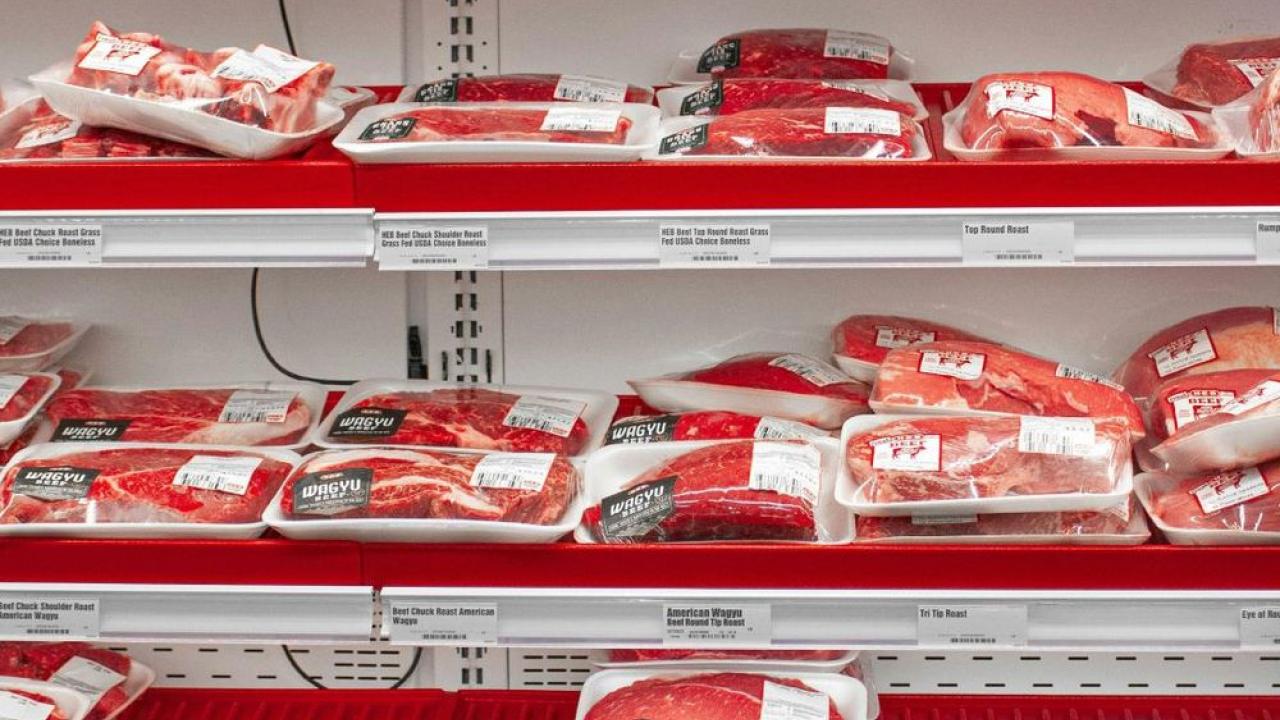
به گزارش کارگروه حملات سایبری خبرگزاری سایبربان، این حملات که دومین موج از عملیات مشابه طی هفتههای اخیر محسوب میشود، باعث تغییر تنظیمات یخچالها و قرار گرفتن آنها در حالت یخزدایی شده است؛ اقدامی که میتواند به فاسد شدن محصولات غذایی منجر شود.
انجمن تأمینکنندگان مستقل گوشت بریتانیا (AIMS) اعلام کرد سه عضو این انجمن از طریق آسیبپذیری موجود در کنترلکنندههای نظارتی کوپلند ایکسوب (Copeland XWEB) مورد حمله قرار گرفتهاند.
شرکت کوپلند نیز تأیید کرده است که برخی از محصولات نظارتی ایکسوب تحت تأثیر آسیبپذیری گزارششده قرار دارند و دستورالعملهای امنیتی و بهروزرسانیهای لازم را مجدداً در اختیار مشتریان قرار داده است.
تونی گودجر، سخنگوی انجمن، اعلام کرد این کسبوکارها به دلیل استفاده از نرمافزار آسیبپذیر مشابه، بهصورت جانبی هدف قرار گرفتهاند.
به گفته او، هیچیک از تأمینکنندگان گوشت متحمل خسارت ناشی از فساد محصولات نشدهاند، اما این اتفاق هشداری جدی برای تمام فعالان زنجیره تأمین مواد غذایی است.
شرکت بریتانیایی لنگریج ارگانیک (Langridge Organic)، فعال در حوزه عمدهفروشی میوه و سبزیجات، نیز از قربانیان این حملات بوده است.
مدیرعامل شرکت اعلام کرد مهاجمان پس از دسترسی به کنترلکنندههای سرمایشی، تنظیمات متعددی را تغییر دادهاند.
او پس از مشاهده تغییر وضعیت یکی از یخچالها به حالت یخزدایی از راه دور، دستگاه را بهصورت فیزیکی از اینترنت جدا کرده و از خسارت به محصولات جلوگیری کرده است.
بر اساس بررسیها، دستگاههای آسیبدیده از میان کنترلکنندههایی انتخاب شدهاند که بهروزرسانی میانافزار (Firmware) آنها از ماه اوت در دسترس بوده است.
نسخه ۱.۱۲.۱ و قدیمیتر نرمافزار کوپلند ایکسوب دارای آسیبپذیریهای شدید در سازوکار احراز هویت بودهاند که امکان کنترل دستگاهها بدون نیاز به گذرواژه را فراهم میکرده است.
مرکز ملی امنیت سایبری بریتانیا (NCSC) اعلام کرد در حال کمک به سازمانهای آسیبدیده است و کارشناسانش برای شناسایی شرکتهایی که سامانههای آسیبپذیر آنها در معرض اینترنت قرار دارد، بهصورت فعال اقدام کردهاند.
مقامهای این مرکز تأثیر ملی حملات را تاکنون محدود ارزیابی کردهاند، اما تأکید کردهاند که برای کسبوکارهای هدفگرفتهشده، پیامدها میتواند بسیار جدی باشد.
مقامهای امنیت سایبری همچنین هشدار دادهاند که این حملات پیچیدگی فنی بالایی نداشته و از آسیبپذیریهایی استفاده کردهاند که مدتها از وجود آنها اطلاعرسانی شده بود.
به اعتقاد آنها، اتصال تجهیزات صنعتی آسیبپذیر به اینترنت، با وجود هشدارهای قبلی، همچنان یک مشکل جدی است.
انجمن تأمینکنندگان مستقل گوشت از دولت خواسته است صنعت مواد غذایی را در فهرست زیرساختهای حیاتی ملی قرار دهد.
این بخش در قوانین آتی امنیت سایبری بریتانیا نیز مشمول الزامات اصلی نشده است؛ قوانینی که برای قصور جدی در حفاظت از سامانهها، جریمههایی تا سقف ۱۷ میلیون پوند یا چهار درصد گردش مالی جهانی شرکتها در نظر میگیرند.
در مقابل، قانون امنیت سایبری اتحادیه اروپا موسوم به انآیاس۲ (NIS2)، تولید و توزیع مواد غذایی را نیز پوشش میدهد.