



به گزارش کارگروه حملات سایبری سایبربان؛ یکی از پلتفرمهای عمده صورتحساب آنلاین لهستان موسوم به «Fakturownia» با نقض دادهها مواجه شد که ممکن است اطلاعات متعلق به کاربران، مشتریان و شرکای تجاری آنها را افشا کند.
Fakturownia گفت که یک مهاجم ناشناس از یک آسیبپذیری در سیستمهای خود سوءاستفاده و به سرورها دسترسی غیرمجاز پیدا کرده است. این شرکت که بیش از 600 هزار کسب و کار از خدمات آن استفاده میکنند، هنوز در تلاش است تا مشخص کند چه تعداد از مشتریان تحت تأثیر قرار گرفتهاند.
اطلاعات احتمالی در معرض خطر شامل دادههای حساب کاربری و شرکت، هش رمز عبور، اطلاعات حساب بانکی، توکنهای احراز هویت و یکپارچهسازی و اطلاعات متعلق به مشتریان و شرکای تجاری است. شرکت اعلام کرد که مهاجم ممکن است به فاکتورهایی که قبل از سال 2023 از طریق Fakturownia صادر شده بود نیز دسترسی داشته باشد. دادههای کارت پرداخت و اطلاعات ذخیره شده از طریق یکپارچهسازی شرکت تحت تأثیر قرار نگرفت.
این نقض به دلیل ادغام Fakturownia با سیستم ملی صورتحساب الکترونیکی (KSeF)، پلتفرمی که توسط اداره مالیات لهستان اداره میشود و بسیاری از مشاغل ملزم به استفاده از آن هستند، مورد بررسی قرار گرفته است. وزارت دارایی لهستان گفت که بررسیها هیچ نقضی در امنیت سیستم ملی صورتحساب الکترونیکی و هیچ نشت اطلاعاتی که توسط این سیستم نگهداری میشود، نشان نداد. Fakturownia به طور جداگانه عنوان کرد که گواهیهای دیجیتالی که برای دسترسی به سیستم ملی صورتحساب الکترونیکی استفاده میشوند امن باقی میمانند.
Faktorownia توضیح داد که دسترسی غیرمجاز را شناسایی و متعاقباً مهاجم را مسدود کرده است؛ سپس، شروع به چرخش رمزهای عبور و بعد کلیدهای برنامه و سرورهای جدید را آنلاین کرده است. این سازمان در حال بررسی حادثه با متخصصان خارجی امنیت سایبری است و این نقض را به مقامات امنیت سایبری و حفاظت از داده لهستان گزارش کرده است.
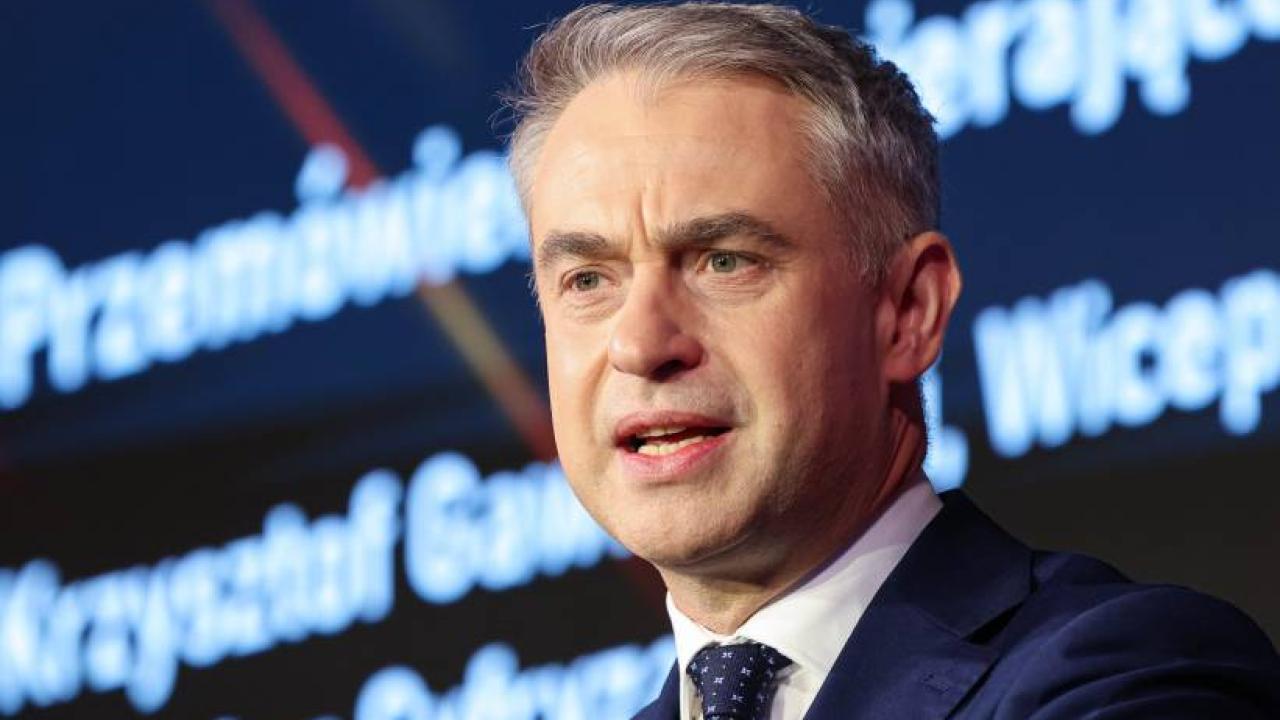
کریستوف گاوکوفسکی (Krzysztof Gawkowski)، وزیر امور دیجیتال لهستان، گفت که مقامات در تلاش هستند تا شرایط حمله را مشخص کنند.
وی افزود:
«این یک حادثه سایبری دیگر است که یک شرکت خصوصی را تحت تاثیر قرار میدهد. افراد مسئول تحت تعقیب هستند و با عواقب جدی روبرو خواهند شد.»
نشریه امنیت سایبری لهستانی «Zaufana Trzecia Strona» گزارش داد که یک گروه هکری موسوم به اثر انگشت (Fingerprint) با خبرنگاران خود تماس گرفته و مطالبی را ارائه کرده است که ادعا میکند دسترسی به زیرساختهای Fakturownia، از جمله اسکرینشات از دایرکتوریهای برنامهها، اطلاعات مشتری و موارد خالی از پایگاه داده، را نشان میدهد.
مهاجم مدعی شد که 6 ترابایت فاکتور سرقت کرده است. این رقم و همچنین اصالت و دامنه کامل مواد ادعا شده به سرقت رفته، به طور مستقل تأیید نشده است.
گروه هکری اثر انگشت همچنین مسئولیت نقضهای اخیر مربوط به ارائه دهندگان نرمافزار مراقبتهای بهداشتی لهستانی «MyDr» و «Medyc» را بر عهده گرفته است.
مقامات سایبری لهستان در ماه اوت امسال گفتند که نقض MyDr شامل دسترسی غیرمجاز به دادههای تاریخی است که میتواند به حدود 18.8 میلیون نفر و بیش از 12 هزار مرکز پزشکی مربوط باشد.
به طور جداگانه، مقامات محلی در حال بررسی نفوذ مربوط به Medyc هستند، نرمافزار مورد استفاده ارائه دهندگان مراقبتهای بهداشتی که توسط «Qbusoft» توسعه یافته است.
گاوکوفسکی اظهار داشت:
«حملات اخیر نشان میدهد که بخش خصوصی باید سرمایهگذاری و تلاشهای خود را برای تقویت امنیت سایبری افزایش دهد.»