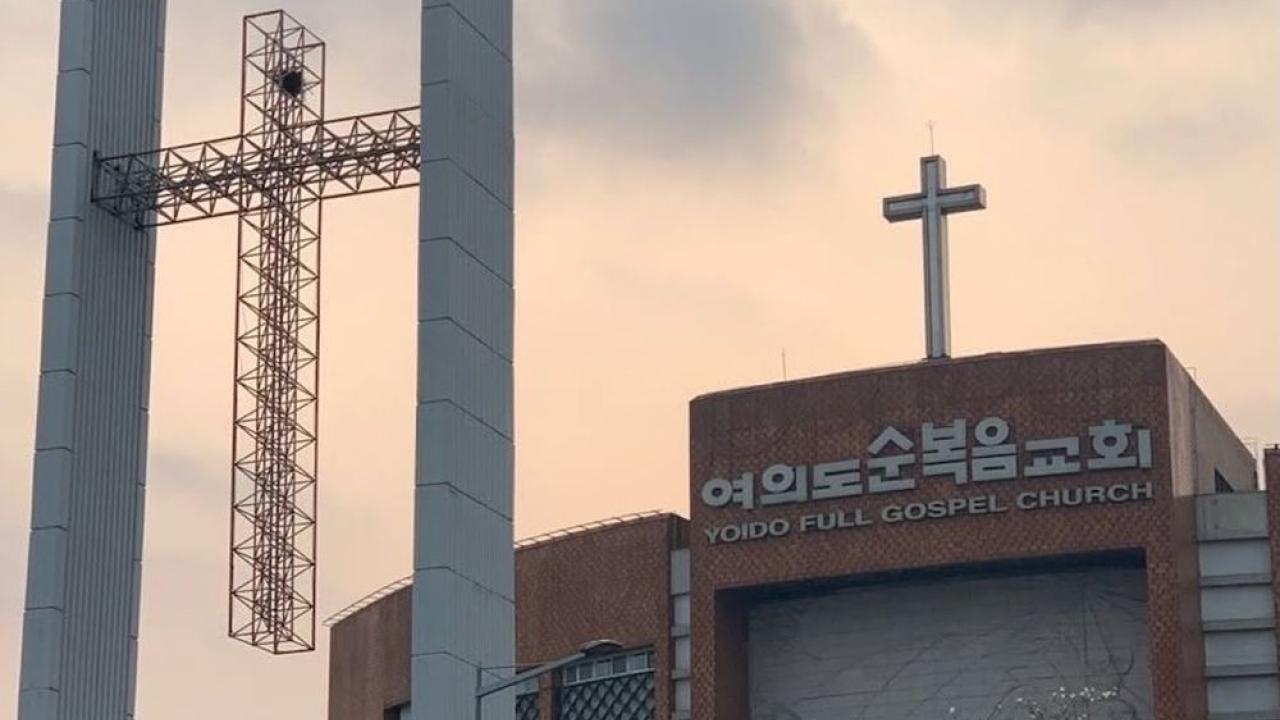




به گزارش کارگروه حملات سایبری خبرگزاری سایبربان، دادههای احتمالی افشاشده شامل اطلاعات شخصی، سوابق مالی، اسناد داخلی و اطلاعات کارکنان کلیسای انجیل کامل یوییدو (Yoido Full Gospel Church) و کلیسای سارنگ (SaRang Church) است.
این حملات پس از آن علنی شد که شرکت امنیت سایبری کره جنوبی، اوسیس سکیوریتی (Oasis Security)، اطلاعات بازیابیشده از سروری تحت کنترل مهاجمان را بررسی کرد.
کلیسای یوییدو اعلام کرد مجموعهدادهای حاوی اطلاعات شخصی حدود ۸۵۰ هزار عضو شناسایی شده است.
این کلیسا پیشتر نیز از سوی نهاد امنیت اینترنت کره جنوبی درباره احتمال سرقت اطلاعات شخصی مطلع شده بود و اکنون با مقامهای مسئول و متخصصان امنیت سایبری برای تعیین ابعاد حادثه همکاری میکند.
کلیسای سارنگ نیز وقوع حمله احتمالی را تأیید کرده، اما درباره شمار افراد آسیبدیده یا هویت مهاجمان اطلاعاتی منتشر نکرده است.
پژوهشگران در یکی از نفوذها بیش از ۴۷ گیگابایت داده شامل اطلاعات اعضا، سوابق حقوق و دستمزد و حسابداری، مکاتبات داخلی و اسناد اداری را بازیابی کردند.
مهاجمان با نصب پوسته وب (Web Shell)، یعنی بدافزاری برای کنترل از راه دور سرور آلوده، به سطح دسترسی مدیر سامانه دست یافتند و سپس پایگاههای داده، اطلاعات ورود کارکنان و سامانه ذخیرهسازی شبکه را هدف گرفتند.
در حمله دوم، مهاجمان از گذرواژههای افشاشده قبلی و ضعفهای امنیتی برنامههای داخلی برای دسترسی غیرمجاز استفاده کردند.
برخی از این آسیبپذیریها حتی امکان بازنشانی گذرواژه سایر کاربران را فراهم میکرد.
مهاجمان همچنین به نرمافزار سازمانی اسایپی (SAP) دسترسی یافتند که برای مدیریت فعالیتهای تجاری و اطلاعات کارکنان به کار میرود.
طبق گزارش اوسیس سکیوریتی، در این نفوذ حدود ۸۹ هزار عضو کلیسا و پروندههای منابع انسانی ۲۸۶ کارمند، از جمله کشیش ارشد، تحت تأثیر قرار گرفتهاند.
اطلاعات مربوط به دانشجویان و کارکنان بخش دانشگاهی و دانشجویی کلیسا نیز در میان دادههای دسترسییافته بوده است.
پژوهشگران احتمال میدهند حملات در ماه اوت رخ داده باشند.
آنها همچنین ارتباط زیرساختی میان مهاجمان و یک نفوذ قبلی به سکوی محتوای مسیحی مستقر در آمریکا شناسایی کردهاند.
استفاده مهاجمان از هوش مصنوعی برای تحلیل آسیبپذیریها، بررسی نرمافزارها، حرکت در شبکههای داخلی و استخراج دادهها نیز گزارش شده است.
بااینحال، هویت و ملیت مهاجمان و انگیزه آنها از هدفگرفتن این دو کلیسا هنوز مشخص نشده است.