



به گزارش کارگروه حملات سایبری خبرگزاری سایبربان، حملات منع خدمات توزیعشده (DDoS)، که با ارسال حجم عظیمی از ترافیک به شبکهها موجب اختلال در عملیات میشوند، به یکی از روشهای محبوب برای مجرمان سایبری و گروههای هکری تبدیل شده است.
این حملات که از اواسط اکتبر ۲۰۲۴ آغاز شد، بخشهای کلیدی اقتصاد و دولت ژاپن از جمله بخشهای لجستیک، تولید، و نهادهای سیاسی را هدف قرار داد.
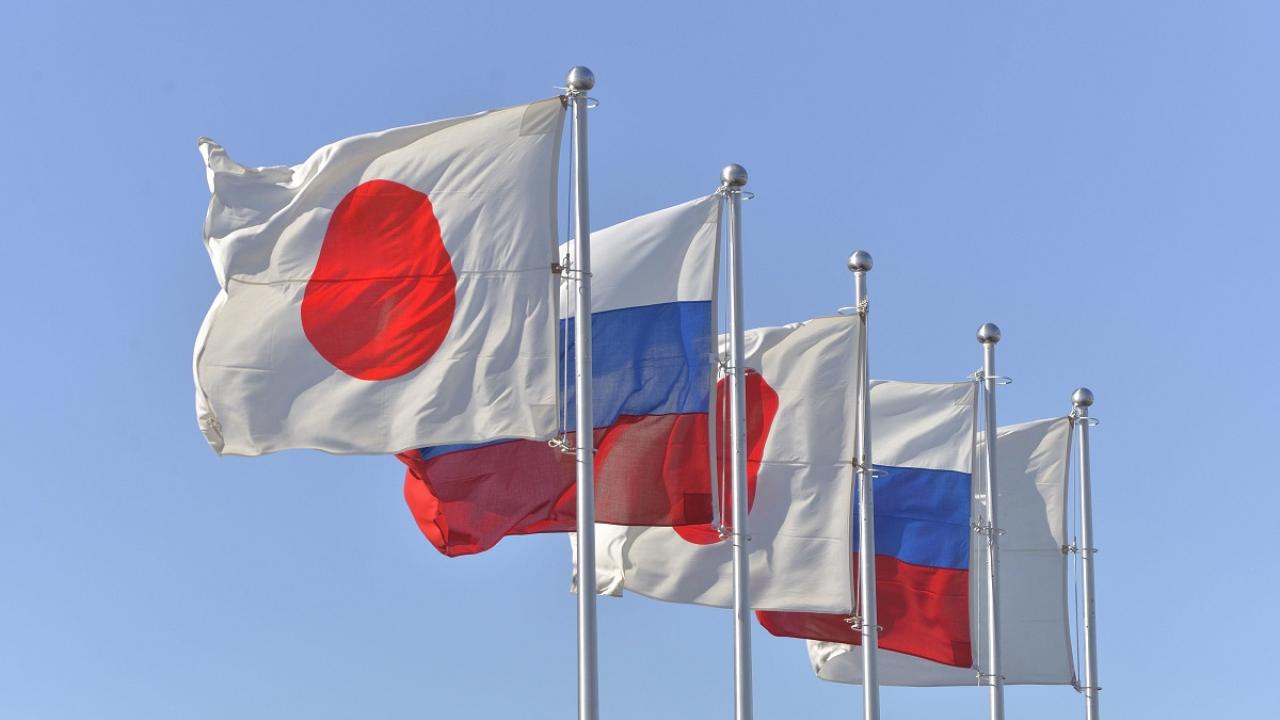
این حملات سایبری پس از اظهارات اخیر وزارت امور خارجه روسیه صورت گرفت، که در آن نگرانی خود را نسبت به افزایش نظامیگری ژاپن ابراز کرد.
روسیه افزایش بودجه دفاعی ژاپن و مشارکت این کشور در رزمایشهای نظامی مشترک با ایالات متحده را بهعنوان دلایل نگرانی اعلام کرد.
همچنین، توسعه قابلیتهای حمله پیشگیرانه و مشارکت ژاپن در تحقیقات مربوط به دفاع موشکی بالستیک، به افزایش تنشها بین این دو کشور دامن زده است.
در تاریخ ۱۱ اکتبر ۲۰۲۴، سه روز پیش از آغاز این حملات، روسیه بار دیگر نگرانیهای خود را مطرح کرد.
در واکنش به این موضوع، دو گروه هکری طرفدار روسیه به نامهای نو نیم 057 (NoName057) و تیم ارتش سایبری روسی (Russian Cyber Army Team) کمپین حملات منع خدمات توزیعشده هماهنگی را برای ایجاد اختلال در سازمانها و زیرساختهای ژاپن آغاز کردند.
این حملات بهطور عمده بخشهای لجستیک و تولید ژاپن را هدف قرار داد، بهویژه بنادر و صنایع کشتیسازی.
این تمرکز بر زیرساختها با اقدامات قبلی گروه نو نیم 057 که به هدف قرار دادن بخشهای حیاتی در مناطق درگیر در درگیریهای ژئوپلیتیکی معروف است، سازگار است.
علاوه بر اهداف صنعتی، هکرها سازمانهای دولتی و سیاسی ژاپن را نیز مورد حمله قرار دادند.
بهطور خاص، حزب سیاسی نخستوزیر جدید ژاپن یکی از اهداف برجسته بود، که احتمالاً تلاشی از سوی مهاجمان برای جلب توجه به اقداماتشان بهشمار میرود.
به گفته شرکت نت اسکات (NETSCOUT)، این هکرها از چندین مسیر مستقیم برای انجام حملات منع خدمات توزیعشده استفاده کردند که بسیاری از آنها از شبکههای پرمشکل شناختهشده، زیرساختهای ارائهدهندگان خدمات ابری، و شبکههای خصوصی مجازی (VPN) سرچشمه میگرفتند.
مهاجمان همچنین از باتنت دیداسیا (DDoSia) برای تقویت حملات خود استفاده کردند و از پیکربندیهای مختلفی برای افزایش تأثیرگذاری بهره بردند.
اگرچه این حملات موجب اختلال شدند، اما نت اسکات گزارش میدهد که تأثیر قابلتوجهی بر چشمانداز کلی تهدید در ژاپن نداشتهاند.