



به گزارش کارگروه حملات سایبری خبرگزاری سایبربان، تیم واکنش اضطراری رایانهای اوکراین، سرت-یوای (CERT-UA)، اعلام کرد این کارزار که در ماه سپتامبر شناسایی شده، با تزریق کد مخرب به وبسایتهای قانونی انجام شده است.
کاربران پس از ورود به برخی از این وبسایتها با صفحه جعلی تأیید هویت کلاودفلر (Cloudflare) مواجه میشدند که از آنها میخواست برای اثبات انسان بودن، دستوری را در پاورشِل (PowerShell)، ابزار خط فرمان ویندوز، کپی و اجرا کنند.
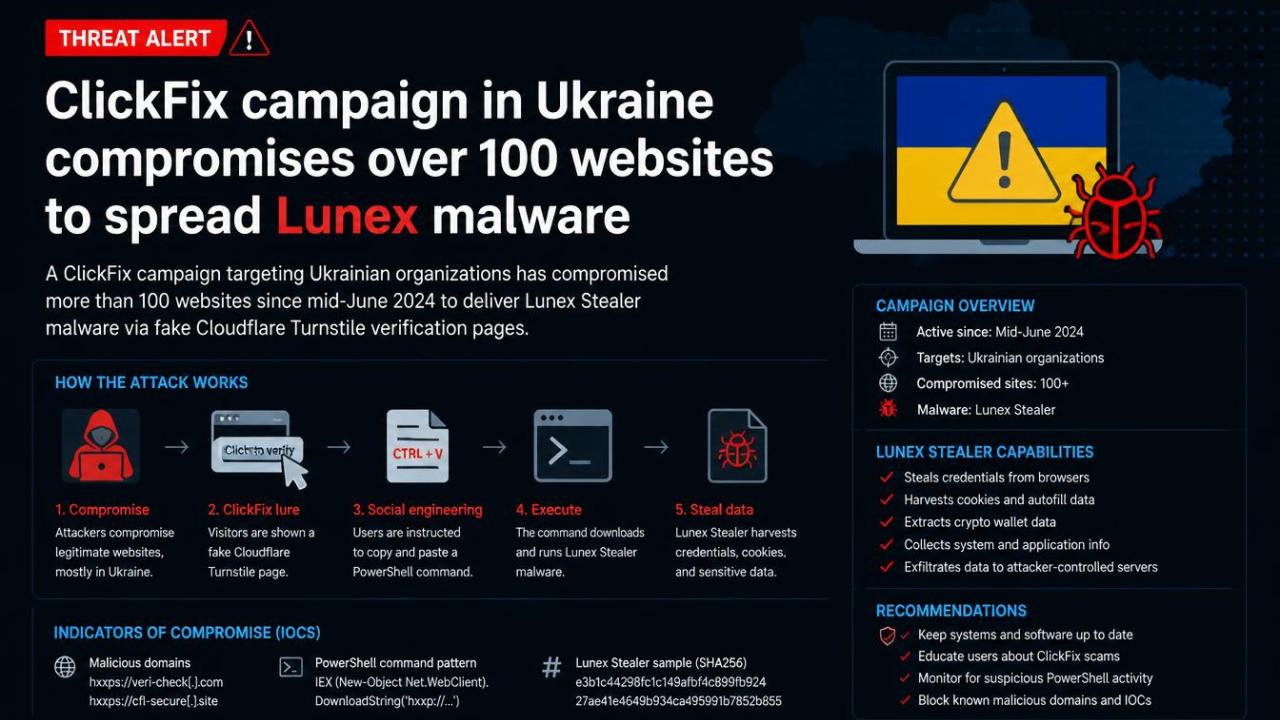
اجرای این دستور در واقع باعث دانلود و نصب بدافزار لونکس میشد.
این بدافزار میتواند گذرواژهها، توکنهای احراز هویت و اطلاعات کیف پولهای رمزارزی را سرقت کرده و امکان دسترسی از راه دور به رایانه قربانی را فراهم کند.
این روش که کلیکفیکس (ClickFix) نام دارد، یکی از شیوههای رو به گسترش مهندسی اجتماعی است که قربانی را فریب میدهد تا خودش یک فرمان مخرب را اجرا کند.
در میان وبسایتهای هکشده، یک فروشگاه اینترنتی و سایتی برای ارائه صفحات رنگآمیزی کودکان نیز قرار داشتهاند.
سرت-یوای تعداد رایانههای آلوده یا هویت قربانیان را اعلام نکرده و این عملیات را به گروه هکری مشخصی نسبت نداده است.
این نهاد فعالیت مذکور را با شناسه یواِیسی-۰۲۷۷ (UAC-0277) دنبال میکند.
در برخی حملات، لونکس افزونه مخربی به نام لوناراَکس (LunarAxe) را روی مرورگرهای مبتنی بر کرومیوم (Chromium) نصب میکند که خود را بهعنوان مایکروسافت آفیس ورد ادیتور (Microsoft Office Word Editor) معرفی میکند.
این افزونه میتواند کوکیها، تاریخچه مرورگر و اطلاعات ورود کاربران را سرقت کند و حتی کنترل گستردهای بر مرورگر، از جمله اجرای جاوااسکریپت، گرفتن تصویر از صفحه و تغییر تنظیمات پروکسی، در اختیار مهاجمان قرار دهد.
شرکت امنیت سایبری اونتین (Ontinue) نیز پیشتر گزارش داده بود که لونکس یک پلتفرم بدافزار بهعنوان سرویس (Malware-as-a-Service) است که به چندین مجرم سایبری مستقل فروخته میشود.
پژوهشگران معتقدند این بدافزار توسط یک توسعهدهنده یا تیم روسیزبان ساخته شده و دستکم هفت مرورگر مبتنی بر کرومیوم را هدف قرار میدهد.
آنها همچنین ۲۸ پنل مدیریتی لونکس را در ۱۳ کشور شناسایی کردهاند؛ پنلهایی که زبان پیشفرض آنها روسی است و برای سرقت اطلاعات ورود، فیشینگ و حفظ دسترسی به فایلهای قربانیان استفاده میشوند.