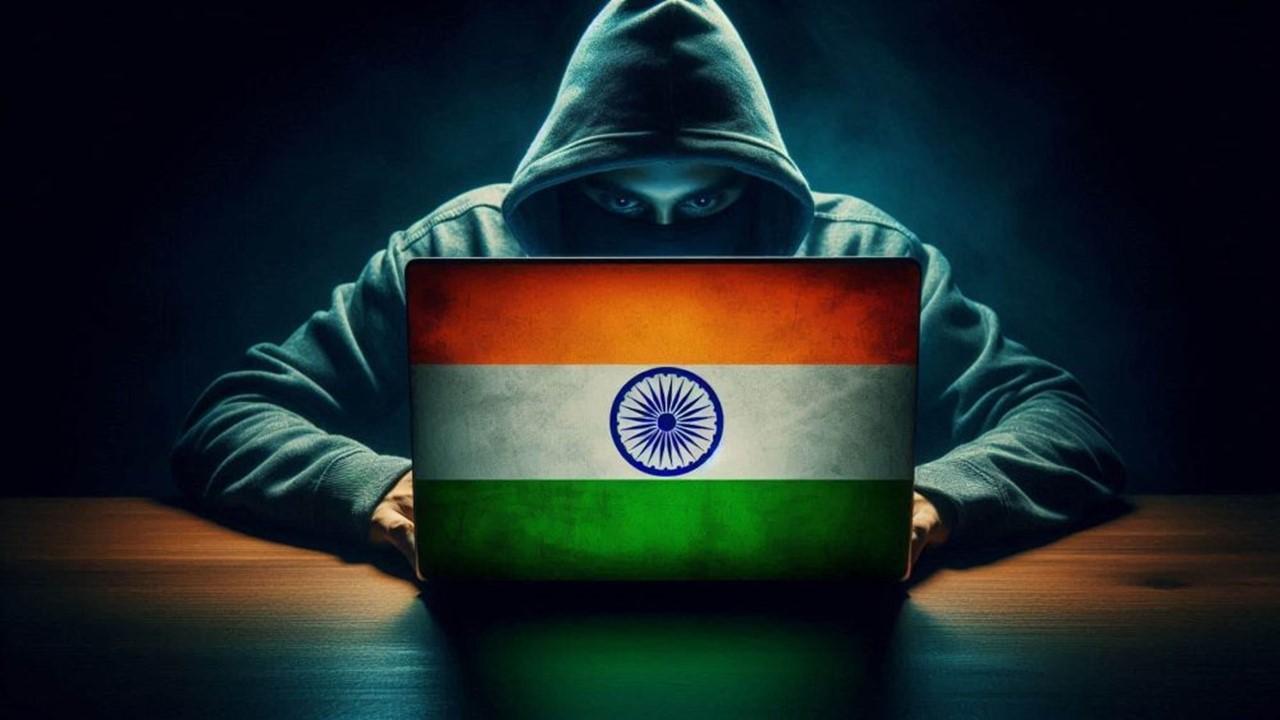




به گزارش کارگروه حملات سایبری سایبربان؛ در یک حادثه اخیر امنیت سایبری، وبسایت مؤسسه توسعه فدرال پاکستان قربانی هک شد که گفته میشود توسط هکرهای هندی انجام شده است. این نقض با ظاهر شدن عبارت «جی شری رام» در سایت آسیب دیده مشخص شد، شعاری که با ناسیونالیسم هندو مرتبط است.
هکرها پیامهای دیگری از جمله «ما ناشناخته هستیم» و «فراموش نمیکنیم» در وبسایت به جا گذاشتند که نشان میدهد قصد دارند در حین صدور هشدار ناشناس باقی بمانند. در بیانیهای جسورانه، عاملان ادعا کردند که اقدامات امنیت سایبری آنها را از هدف قرار دادن وبسایتهای پاکستان باز نمیدارد.
گروهی که در پشت این حمله قرار داشت، هشدار جدی صادر و تأکید کرد که به سرور اصلی دسترسی پیدا کرده و توانایی اجرای هکهای بیشتر را دارد. آنها خواستار پایان دادن به آنچه مداخله در فضای سایبری هند میدانستند، تهدید کردند که در صورت برآورده نشدن خواستههایشان به حملات ادامه خواهند داد.
این حادثه تنشهای جاری در حوزه دیجیتال بین هند و پاکستان را نشان میدهد که منعکس کننده درگیریهای ژئوپلیتیک گستردهتر در منطقه است؛ همچنین بر آسیبپذیریها در وبسایتهای دولتی و احتمال استفاده از حملات سایبری به عنوان ابزار بیان سیاسی تأکید میکند.
در ماه ژوئن سال جاری، گروهی از هکرهای پاکستانی با استفاده از بدافزار «DISGOMOJI»، دولت هند را هدف حملات سایبری قرار دادند. این نوع خاص بدافزار با استفاده از زبان برنامهنویسی «Go» نوشته شده و سیستمهای مبتنی بر لینوکس را هدف قرار میدهد.
بلکبری، یک شرکت امنیت سایبری برجسته، DISGOMOJI را به عنوان یک ابزار جاسوسی چند وجهی مورد استفاده در یک کمپین حمله مهم شناسایی کرده است. این ابزار در طی یک تجزیه و تحلیل زیرساخت مرتبط با فعالیتهای نسبت داده شده به «Transparent Tribe»، یک گروه هکری که گمان میرود با پاکستان ارتباط دارد، کشف شد.