



حمله گروه باجافزاری کیلین به یکی از بزرگترین مراکز پزشکی رژیم صهیونیستی
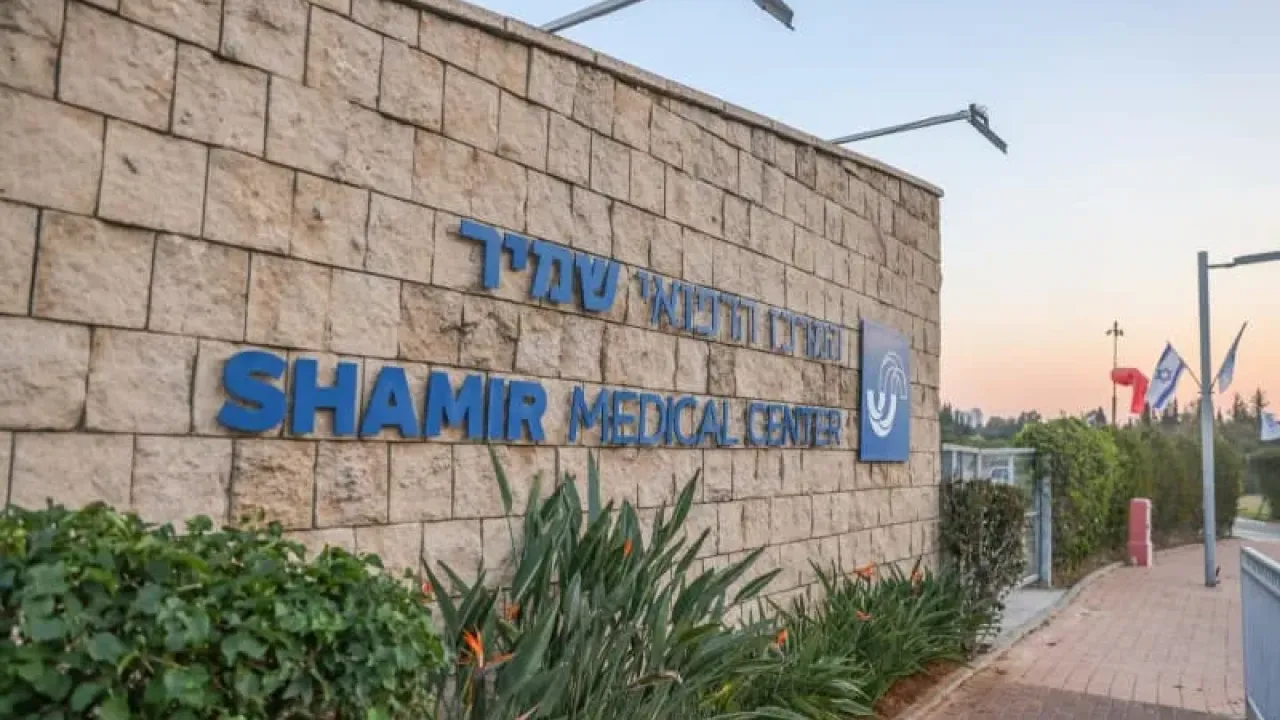
به گزارش کارگروه حملات سایبری سایبربان؛ مرکز پزشکی شامیر (Shamir) در فهرست سایت نشت اطلاعات دارک وب گروه باجافزاری کیلین (Qilin) قرار گرفت که اعلام کرد به سیستمهای بیمارستان دسترسی پیدا کرده است.
این گروه در سایت نشت اطلاعات دارک وب خود نوشت:
«ما با موفقیت به سیستمهای شما در بیمارستان شامیر، بزرگترین تأسیسات پزشکی در اسرائیل، نفوذ و دسترسی کامل پیدا کردهایم. در طول عملیات خود، تقریباً ۸ ترابایت اطلاعات حساس و محرمانه را استخراج کردهایم.»
این گروه هکری گفت که دادهها شامل ارتباطات داخلی، دادههای مربوط به عملیات حیاتی و سوابق بیمار است و ادعاهای خود را با نمونهای حاوی چهار سند پشتیبانی میکند.
کیلین اظهار داشت:
«ما برای جلوگیری از انتشار عمومی این اطلاعات، درخواست پرداخت باج میکنیم. عدم رعایت خواستههای ما منجر به انتشار فوری تمام دادههای سرقت شده، ایجاد خسارات جبرانناپذیر به موسسه شما و به خطر انداختن حریم خصوصی بیماران خواهد شد.»
سایبر دیلی مشاهده کرد که وبسایت مرکز پزشکی شامیر در زمان نگارش این مطلب غیرقابل دسترسی بوده و توسط هشدار سرویس امنیتی مسدود شده است. کیلین اعلام کرد که مرکز پزشکی ۷۲ ساعت فرصت دارد تا پاسخ دهد و مذاکرات را آغاز کند و هشدار داد که هرگونه دخالت نیروی انتظامی، انتشار دادهها را تسریع خواهد کرد.
به گفته کارشناسان، عملیات باجافزار به عنوان سرویس کیلین اولین بار در ماه اوت سال ۲۰۲۲ مشاهده شد و از آن زمان تاکنون ۶۹۸ قربانی گرفته و آن را به یکی از فعالترین گروههای باجافزاری فعال در حال حاضر تبدیل کرده است.
کیلین باجافزار خود را در ازای دریافت بخشی از باج، به شرکتهای وابسته اجاره میدهد.
آخرین بار در استرالیا، باشگاه لیگ راگبی وانگ در ۱۷ اوت سال جاری توسط هکرها در فهرست قرار گرفت؛ کیلین در پستی عنوان کرد:
«باشگاه لیگ راگبی وانگ، شبکهای از ۱۲ سازمان است که هر کدام فرصتهای سرگرمی، تفریحی و غذاخوری را ارائه میدهند و عضویت در باشگاه خود را تبلیغ میکنند. این کارت عضویت است که طیف کاملی از سرگرمیها را برای دارنده آن فراهم میکند؛ و این کارتها به ضعیفترین نقطه شرکت تبدیل شدهاند. شرکت به مشتریان خود قول داده بود که تمام این اطلاعات کاملاً محرمانه خواهد بود و هرگز عمومی نخواهد شد. و اکنون این دادهها، چندین هزار خط، در دسترس همه قرار گرفته است.»