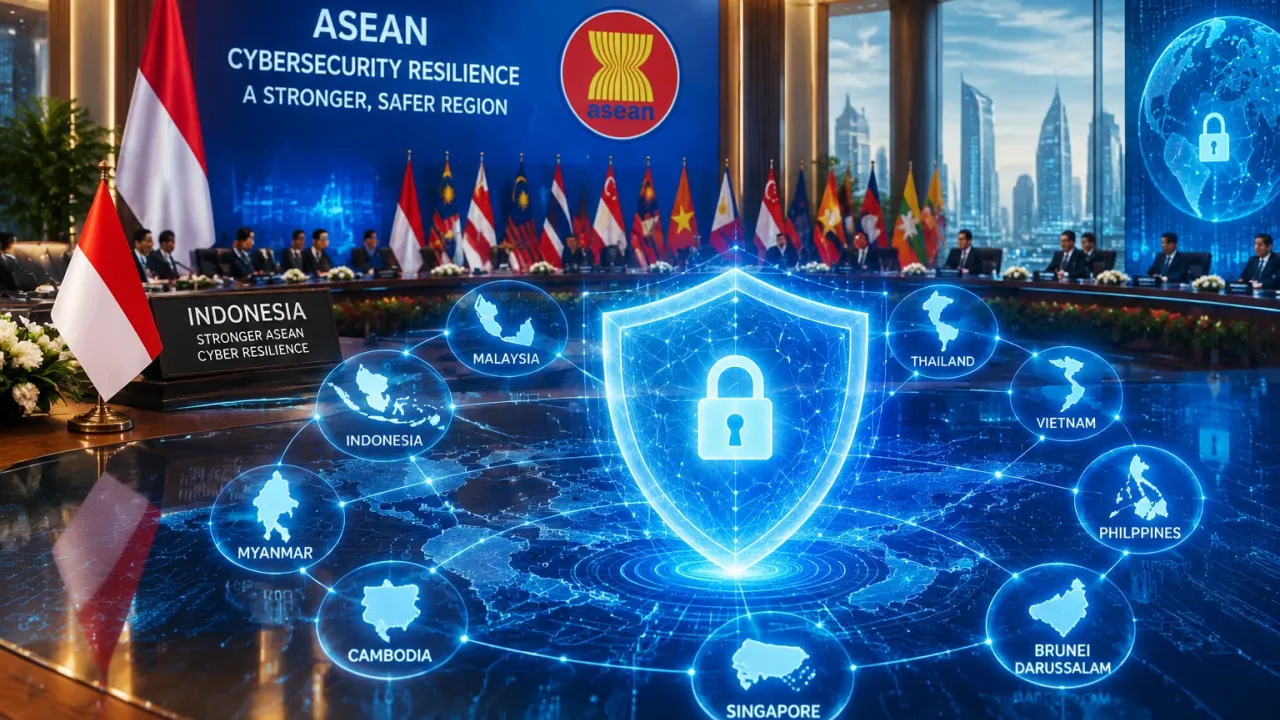




به گزارش کارگروه بینالملل سایبربان؛ اندونزی در یازدهمین کنفرانس وزرای آسهآن در مورد امنیت سایبری (AMCC) که به عنوان بخشی از هفته بینالمللی سایبری سنگاپور (SICW) 2026 برگزار شد، از تقویت تابآوری امنیت سایبری در منطقه جنوب شرقی آسیا حمایت کرد.
نوگروهو سولیستیو بودی (Nugroho Sulistyo Budi)، رئیس آژانس ملی سایبری و رمزنگاری اندونزی (BSSN)، در بیانیهای ضمن تأکید بر نیاز مبرم به دفاع جمعی منطقهای در برابر تهدیدات سایبری فزاینده و پیچیده، گفت:
«این تابآوری سایبری باید بر اعتماد، شفافیت، احترام به حاکمیت ملی و تقویت همکاری فراگیر و معطوف به نتایج ملموس بنا شود.»
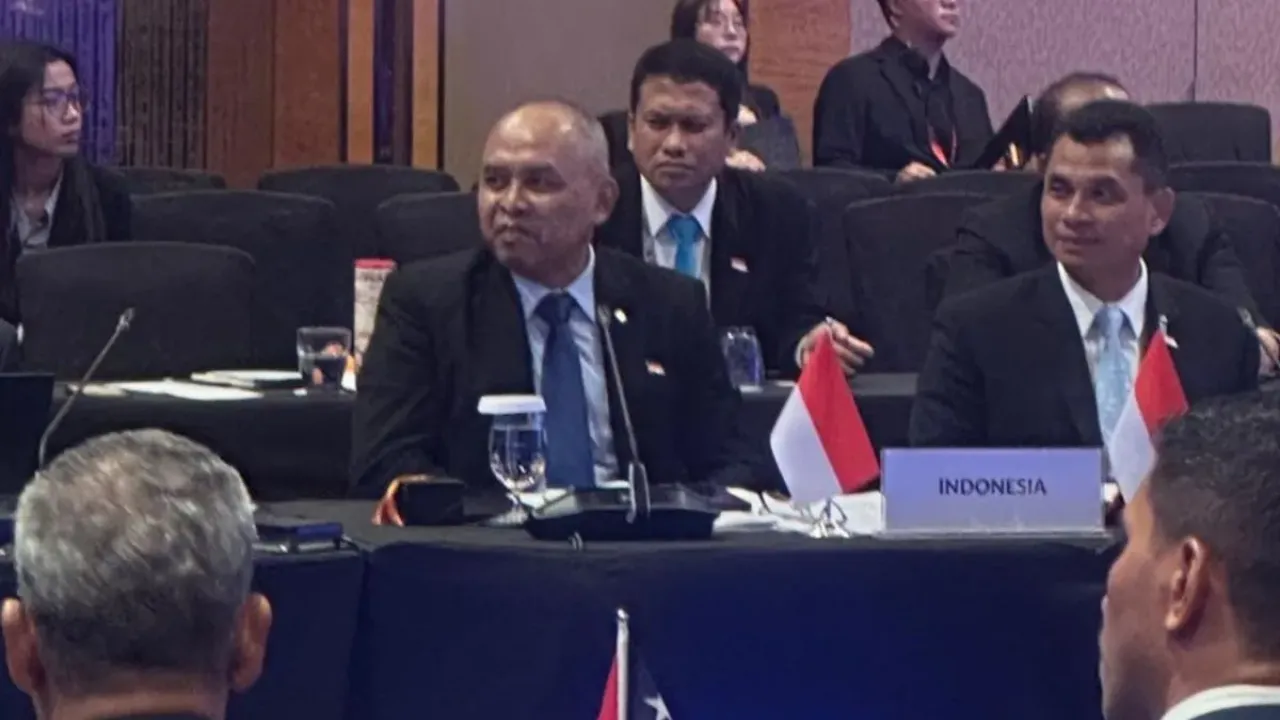
نوگروهو اظهار داشت که اندونزی به تلاش برای افزایش همکاری عملیاتی بین تیمهای ملی واکنش به فوریتهای رایانهای (CERT) و تقویت حفاظت از زیرساختهای اطلاعات حیاتی (CII) ادامه خواهد داد.
علاوه بر این، اندونزی بر اهمیت ایجاد ظرفیت برای مقابله با تهدیدات مبتنی بر هوش مصنوعی (AI)، کلاهبرداری آنلاین، باجافزار و گذار به سمت رمزنگاری پساکوانتومی (PQC) تأکید کرد.
او همچنین از کشورهای عضو آسهآن خواست تا همکاریهای بینالمللی خود را با صنعت فناوری و دانشگاهها گسترش دهند تا قابلیتهای پیشبینی تهدیدات منطقهای را تقویت کنند.
این نشست سطح بالا، به ریاست جوزفین تئو (Josephine Teo)، وزیر توسعه و اطلاعات دیجیتال سنگاپور، وزرای امنیت سایبری، مقامات ارشد از سراسر آسهآن، نمایندگان دبیرخانه آسهآن و شرکای گفتگوی بینالمللی را گرد هم آورد.
این کنفرانس با استقبال رسمی کشورهای عضو آسهآن از استراتژی همکاری امنیت سایبری آسهآن برای سالهای 2026 تا 2030، یک نقطه عطف مهم در سیاستگذاری محسوب میشود.
این نقشه راه استراتژیک، دستورالعملهای یکپارچهای را برای به اشتراکگذاری اطلاعات تهدید، ظرفیتسازی و عملیاتهای واکنش اضطراری در پنج سال آینده ترسیم میکند.
در طول این نشست، اندونزی تعهد خود را به حفظ مرکزیت آسهآن در حکومت دیجیتال منطقهای تکرار کرد که این بلوک ده کشوری را در موقعیت حفظ استقلال استراتژیک و در عین حال ایجاد یک دفاع متقابل در برابر خطرات سایبری جهانی قرار میدهد.