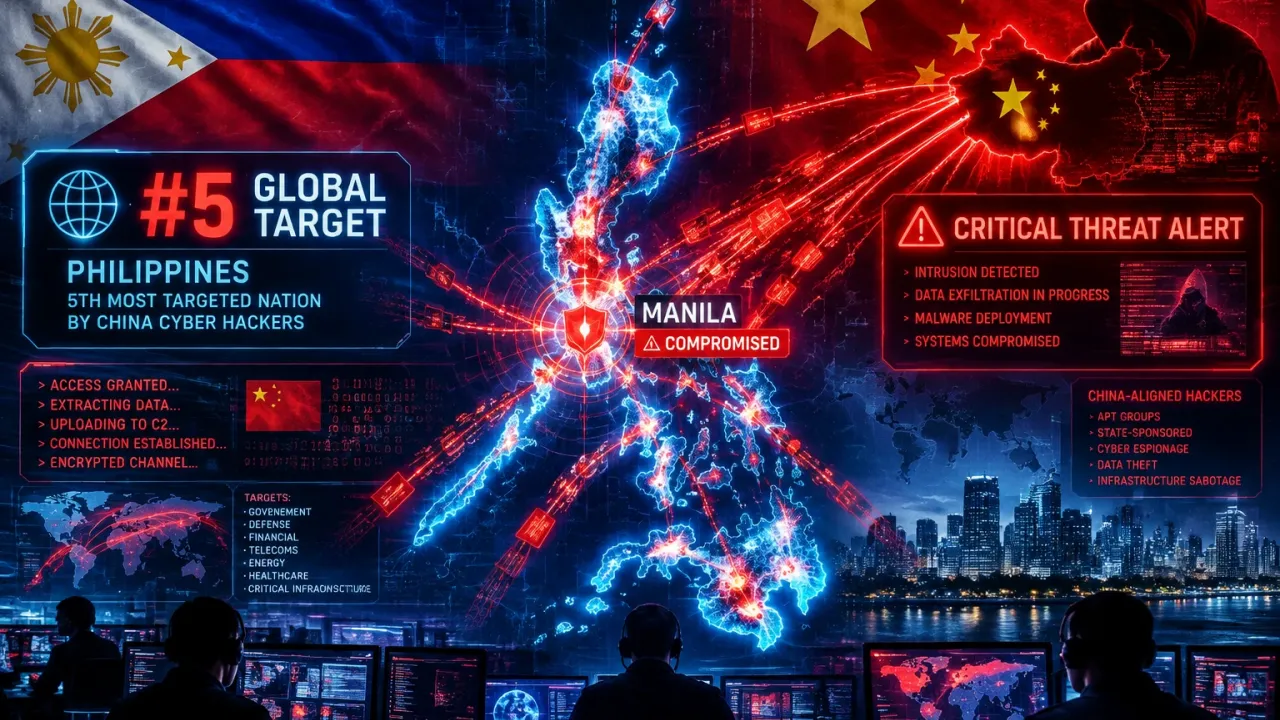




به گزارش کارگروه بینالملل سایبربان؛ براساس گزارش دفاع دیجیتال ۲۰۲۶ مایکروسافت، فیلیپین پنجمین کشوری است که بیش از همه هدف عملیاتهای سایبری تحت حمایت دولت چین قرار گرفته است.
این گزارش، دولتهای چین، ایران، کره شمالی و روسیه را متهم به انجام فعالیتهای هکری و عملیاتهای دیجیتالی کرده است.
فیلیپین نیز در میان کشورهایی که بیشترین هدف حملات کره شمالی قرار گرفتهاند، رتبه دهم را دارد و در مجموعِ تهدیدهای سایبری، در جایگاه دوازدهم قرار گرفته است.
مایکروسافت ادعا کرد که عوامل دولتی چین بر جمعآوری اطلاعات در مقیاس وسیع از طیف گستردهای از اهداف تمرکز دارند.
در این گزارش آمده است:
«این اقدام در راستای اهداف بینالمللی دولت چین و یکپارچهسازی اطلاعاتی در سطح کلِ حاکمیت صورت گرفته است؛ رویکردی که نظارت سیاسی، دستگاه نظامی و صنایع تجاری را در قالب یک ساختار واحد تحت رهبری حزب کمونیست ادغام میکند. اهداف عوامل دولتی چین در طول زمان نسبتاً ثابت مانده و بر دسترسی بلندمدت به منظور تسهیل جاسوسی متمرکز است.»
بنابر ادعای محققان غربی، ایالات متحده با اختصاص ۲۷ درصد از فعالیتهای گزارششده، بیشترین هدف عوامل دولتی چین بوده است؛ پس از آن تایوان با ۲۴ درصد و ژاپن با ۲۰ درصد در رتبههای بعدی قرار دارند؛ هنگکنگ با ۳ درصد و فیلیپین با ۲ درصد، فهرست پنج کشور نخستِ هدفِ این حملات را تکمیل میکنند.
از دیگر اهداف میتوان به مالزی، ایتالیا، بریتانیا، آلمان و بلژیک اشاره کرد.
طبق گزارشها، عوامل دولتی چین از تکنیکهای سایبری متنوعی استفاده کردهاند؛ از جمله بهرهبرداری از آسیبپذیریهای موجود در برنامههای کاربردیِ در دسترسِ عموم، بارگذاری وبشلها (web shells) یا اسکریپتهای مخرب و بهکارگیری تروجانهای دسترسی از راه دور.
مایکروسافت اظهار داشت که هوش مصنوعی توانمندیهای این عوامل تهدیدکننده را بیش از پیش ارتقا داده است.
این شرکت در گزارش خود نوشت:
«عوامل دولتی چین همزمان با رواج فناوریهای جدید، آنها را آزمایش میکنند و در فرآیندهای کاری موجود خود میگنجانند. برخی از این عوامل اکنون از ابزارهای هوش مصنوعی برای جستجوی آسیبپذیریها یا یافتن روشهایی جهت بهرهبرداری از آنها استفاده میکنند.»