about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
نقد
1405/04/06 - 17:47- جنگ سایبری

نقد و بررسی فیلم سینمایی قمارباز | فیلمی درباره هک شدن بانک سپه در جنگ دوازده روزه

قمار باز یک تریلر ایرانی محصول سال ۱۴۰۴ است که توسط محسن بهاری کارگردانی شده است. تهیه کنندگی این فیلم را سجاد نصراللهی نسب بر عهده داشته و بهجت شریف اصفهانی هم نگارش فیلمنامه را انجام داده است. کوروش تهامی، آرمین رحیمیان، امیر نوروزی و شبنم قربانی از باز

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

اداره تحقیقات فدرال آمریکا مدعی شد که گروه باج افزاری HelloKitty، حملات دیداس یا همان منع سرویس را نیز به تاکتیک های خود اضافه کرده است.

به گزارش کارگروه حملات سایبری سایبربان؛ اداره تحقیقات فدرال آمریکا (FBI) با انتشار بیانیه ای در مورد گروه باج افزاری HelloKitty یا همان FiveHands هشدار داد. ظاهرا این گروه باج افزاری حملات منع سرویس را نیز به تاکتیک های اخاذی خود اضافه کرده است.

طبق این هشدارنامه مشترک FBI و آژانس امنیت سایبری و امنیت زیرساخت آمریکا (CISA)، گروه نام برده در صورت عدم دریافت باج، با استفاده از حملات منع سرویس وبسایت های رسمی اهداف خود را از کار می اندازد.

HelloKitty (هِلو کیتی) معمولا پیش از رمزنگاری سرورهای ناایمن هدف، اسناد مهم آن ها را به سرقت می برد. از این فایل های سرقت شده به عنوان اهرم فشار برای پرداخت باج استفاده می شود. مهاجمین، کاربران مورد هدف قرار گرفته را تهدید به انتشار فایل های سرقت شده آن ها بر روی سایت نشت داده می کنند.

عاملین هلو کیتی باج های خود را به صورت بیت کوین دریافت می کنند. میزان باج درخواستی آن ها بسته به توانایی مالی هدف، متغیر می باشد. 

در صورتی که هیچ اقدامی برای پرداخت باج صورت نگیرد، عاملین هلو کیتی داده های اهداف خود را بر روی سایت paload.bin بابوک منتشر می کنند یا آن ها را به شخص ثالثی میفروشند. 

این گروه باج افزاری برای رخنه به شبکه هدف خود از روش های متعددی مانند داده های احراز هویت نا ایمن و نقص های امنیتی اصلاح شده محصولات سونیک وال استفاده می کنند. 

هلو کیتی از نوامبر 2020 فعالیت خود را آغاز کرده است. این گروه، اولین بار ژانویه 2021 توسط FBI شناسایی شد. 

منبع:

تازه ترین ها
نگرانی
1405/07/01 - 11:40- آفریقا

نگرانی کسب و کارهای آفریقایی از ضررهای ناشی از جرایم سایبری

ضرر ۳ میلیارد دلاری جرایم سایبری، نگرانی‌های امنیتی کسب و کارها را در سراسر آفریقا افزایش داده است.

برگزاری
1405/07/01 - 11:28- بین الملل

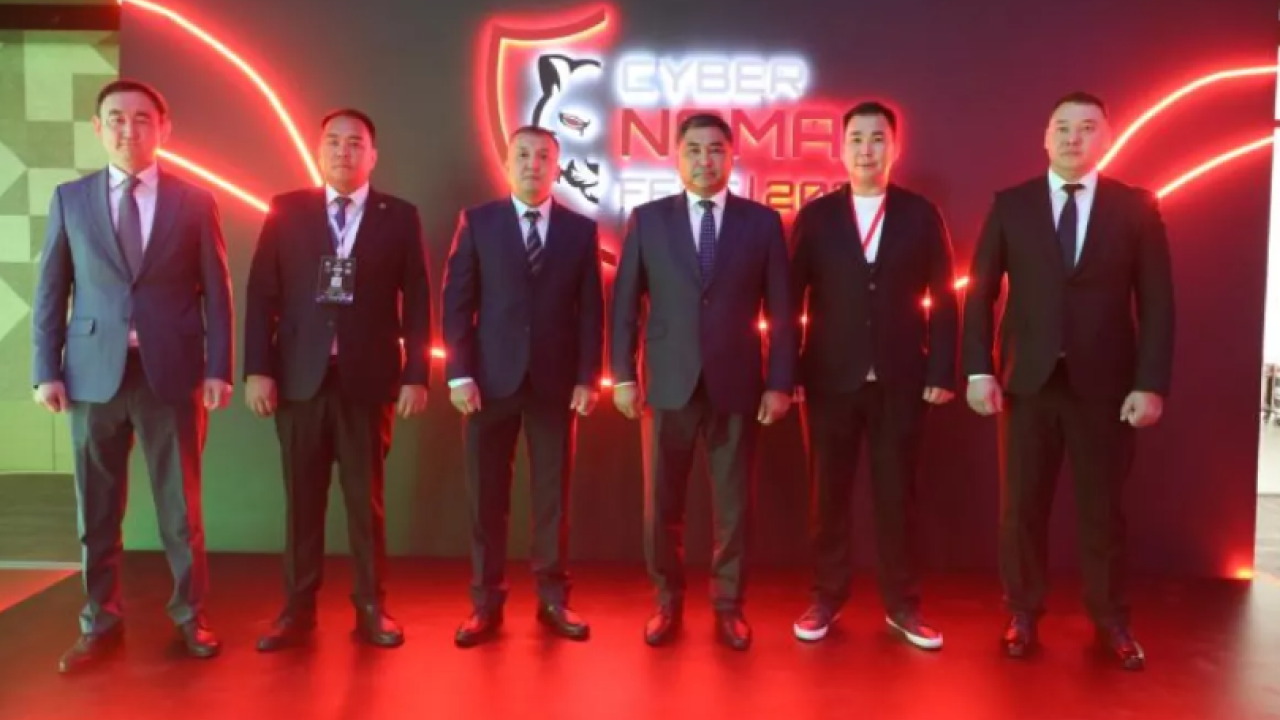
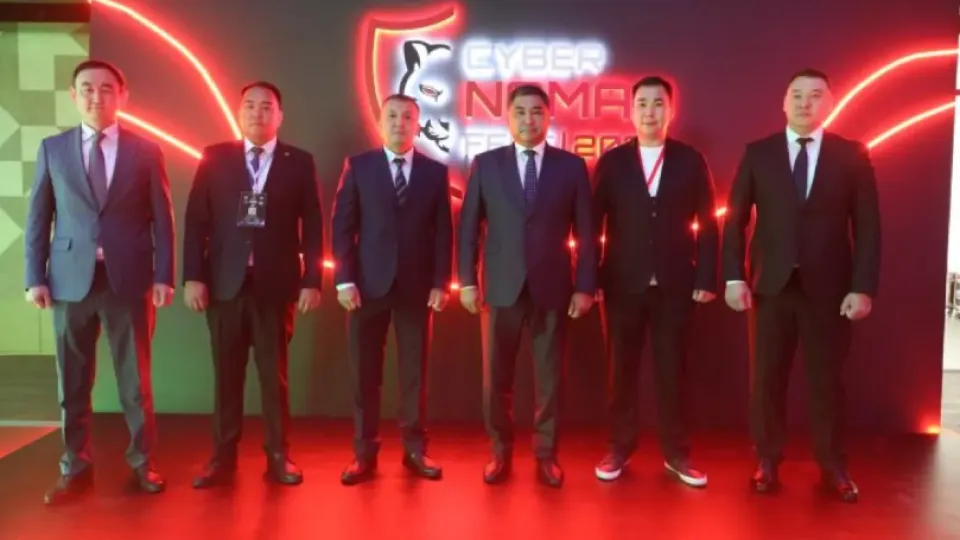
برگزاری نخستین نشست کمیسیون بین‌سازمانی امنیت سایبری در بیشکِک

بیشکِک میزبان نخستین نشست کمیسیون بین‌سازمانی امنیت سایبری در چارچوب جشنواره ملی «CYBERNOMAD FEST 2026» بود.

آسیب‌پذیری
1405/07/01 - 11:22- آسیا

آسیب‌پذیری بالای سایبری در بخش دریایی آذربایجان

به گفته شرکت آمریکایی هانی‌وِل (Honeywell)، بخش دریایی با آسیب‌پذیری بالای سایبری فناوری عملیاتی مواجه است.