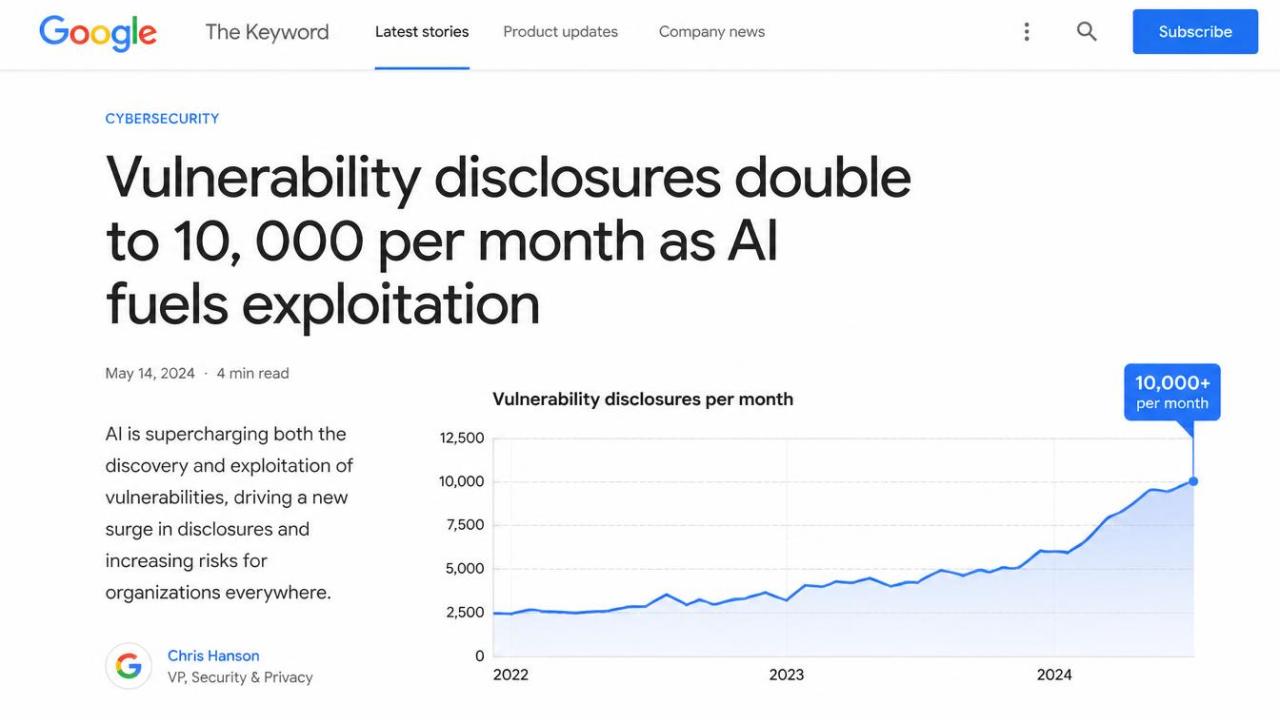




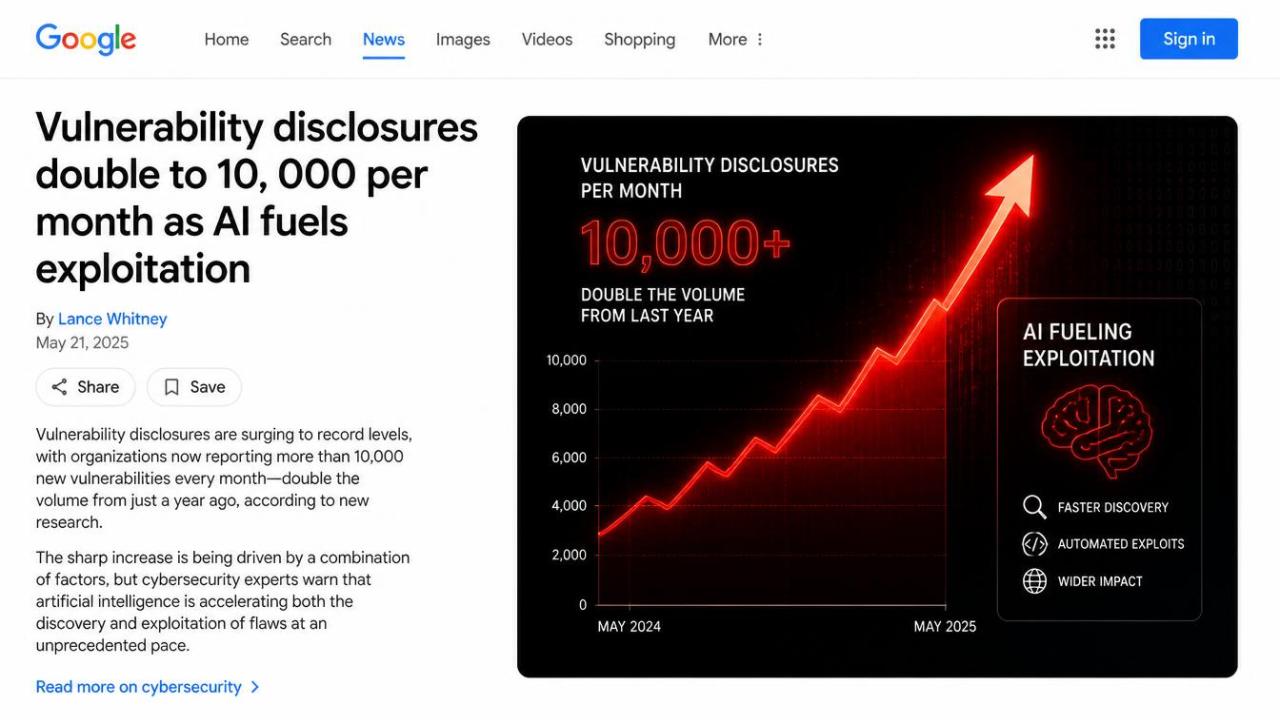
به گزارش کارگروه فناوری اطلاعات خبرگزاری سایبربان، تعداد آسیبپذیریهای ثبتشده از ۵۰۴۵ مورد در ژانویه به رکورد ۱۰۷۴۰ مورد در ماه اوت رسیده است.
پژوهشگران گوگل میگویند هوش مصنوعی نهتنها سرعت کشف و سوءاستفاده از آسیبپذیریها را افزایش داده، بلکه نوع و سطح ریسک آسیبپذیریهایی را که شناسایی میشوند نیز تغییر داده است.
در هشت ماه نخست سال، تعداد آسیبپذیریهای منحصربهفردی که هم افشا و هم مورد سوءاستفاده قرار گرفتهاند، از کل سال ۲۰۲۵ بیشتر بوده است.
در سال جاری تاکنون ۱۴۱ آسیبپذیری مورد سوءاستفاده قرار گرفتهاند؛ در حالی که این رقم در کل سال گذشته ۱۲۷ مورد بود.
به گفته گوگل، افزایش حملات در سال ۲۰۲۶ بیشتر ناشی از مسلحسازی سریع و هدفمند آسیبپذیریهای پرخطر است، نه افزایش گسترده آسیبپذیریهای موسوم به زیرو-دی (Zero-Day)؛ یعنی نقصهایی که پیش از اطلاع فروشنده مورد سوءاستفاده قرار میگیرند.
در مقابل، آسیبپذیریهای اِن-دی (N-Day) پیشتر شناسایی و وصله شدهاند.
پژوهشگران معتقدند هکرها بیش از گذشته از اِلاِلاِمها (LLM) و ابزارهای هوش مصنوعی برای مقایسه نسخههای مختلف نرمافزار، بررسی وصلههای امنیتی، تحلیل اطلاعیههای آسیبپذیری و بررسی کدهای اثبات مفهوم یا پیاوسی (POC) استفاده میکنند تا آسیبپذیریهای شناختهشده را سریعتر به ابزار حمله تبدیل کنند.
گوگل به آسیبپذیری سیویای (CVE-2026-1731) در نرمافزار باندِیتراست (BeyondTrust) اشاره کرده است.
این نقص ابتدا توسط یک عامل تحقیقاتی هوش مصنوعی به نام هکترون اِیآی (Hacktron AI) کشف شد.
تنها چهار روز پس از افشای عمومی، یک گروه تهدید از آن برای نفوذ اولیه به شبکههای سازمانی استفاده کرد و طی هفت روز، پنج گروه دیگر نیز به سوءاستفاده از آن روی آوردند.
این حملات شامل افزایش سطح دسترسی، سرقت داده و نصب بدافزارهایی مانند اسنولایت (SNOWLIGHT)، اسپارکرت (SPARKRAT) و استخراجکنندههای رمزارز بود.
گوگل همچنین اعلام کرده ۱۴ درصد آسیبپذیریهای مورد سوءاستفاده در فاصله ژانویه تا اوت، مربوط به تجهیزات مرزی و امنیتی شبکه بودهاند.
در همین حال، آژانس امنیت سایبری و امنیت زیرساخت آمریکا یا سیسا (CISA) گزارش داده بیش از ۶۷ هزار سیویای در سال ۲۰۲۶ منتشر شده و پیشبینی میشود این رقم تا پایان سال به حدود ۹۶ هزار مورد برسد.