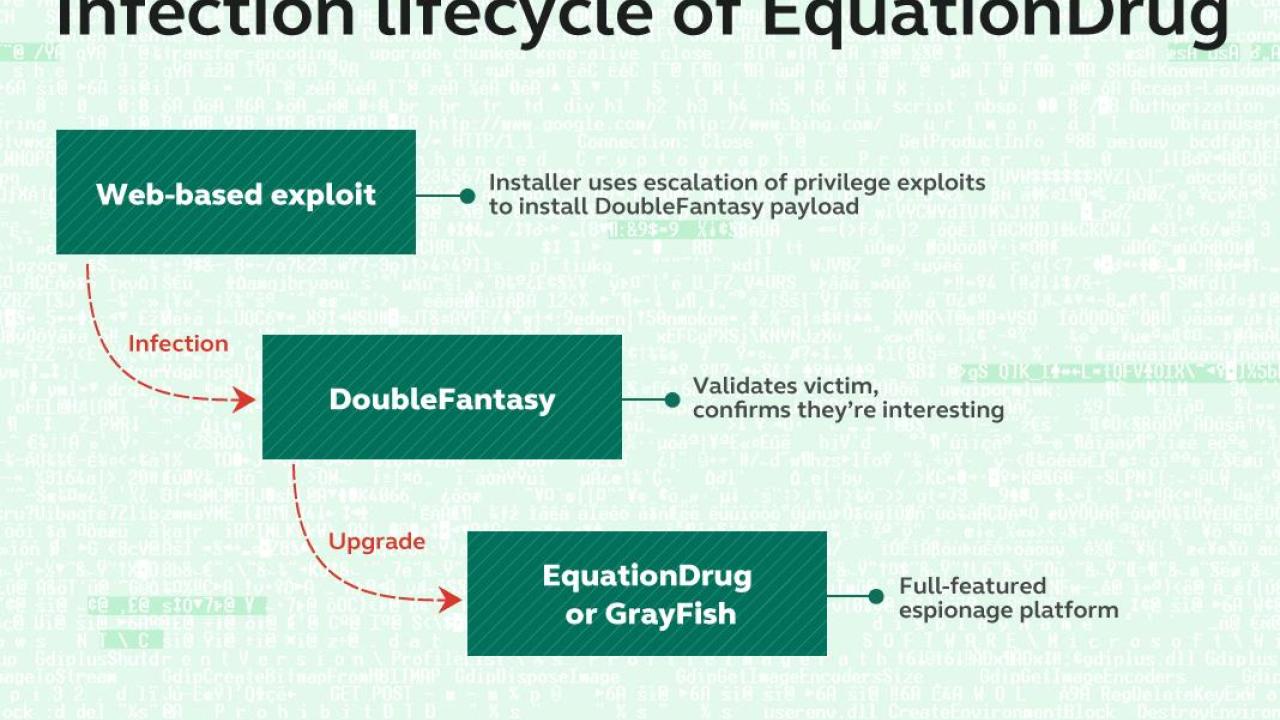



DoubleFantasy؛ بدافزاری برای جاسوسی از زیرساختهای دولتی
این بدافزار توسط گروهی با نام Equation توسعه یافته است و باعث نفوذ بدافزارهای پیچیدهتر به سامانه قربانی میشود. همچنین Equation یک گروه جاسوسی سایبری پیشرفته است که به تازگی توسط تیم تحقیقات جهانی و تجزیه و تحلیل کسپرسکی شناسایی شده است.
کسپرسکی نشان داده است که رایانههای آلوده به این تروجان، با سرورهای فرماندهی و کنترلی (C & C) مهاجمان ارتباط برقرار کرده و اطلاعات قربانی را سرقت میکند. کارشناسان امنیتی مشخص کردند که یکی از این سرورها در جمهوری چک و دیگری در کشور ایتالیا واقع شده است.
نسخههای متعددی از این بدافزار جاسوسی شناسایی شده است، اما به نظر میرسد که محبوبترین نسخههای آن، 8 و 12 هستند.
به گزارش کسپرسکی، این بدافزار جاسوسی از 20 سال پیش فعال بوده و از لحاظ پیچیدگی روشهای به کار گرفته شده در حملات، بر تمامی تهدیداتی که تا به الان شناخته شدهاند برتری دارد. گروه جاسوسی سایبری Equationاز ابزارهایی برای آلوده کردن قربانیان خود استفاده میکنند که توسعه آنها بسیار پیچیده و گران است.
شرکت کسپرسکی در بخش دیگری از توضیحات خود درباره این گروه جاسوسی سایبری میگوید: " این گروه به استاکسنت وابستگی دارد. سازندگان این بدافزار باید به کد منبع درایوهای سخت آلوده دسترسی داشته باشند. چنین کدی میتواند آسیبپذیریهایی را نشان دهد که توسط نویسندگان این جاسوسافزار مورد استفاده قرار گرفتهاند."
اگر چه بدابزارهای مخرب بر روی سامانه مورد نظر از روشهای پیشرفتهای استفاده میکنند، اما DoubleFantasy فقط مرحله اول حمله گروه Equation را به اجرا میگذارد، یعنی شناسایی قسمتی از سامانه که اطلاعات ذخیره شده در آن در معرض خطر قرار دارند و برای بررسی حملات پیچیدهتر به کار گرفته میشوند.
اگر Equation هیچ علاقهای به قربانی نداشته باشد، DoubleFantasy تمامی آثار مخرب خود از روی سامانه را حذف میکند. این تروجان، امکان سرقت اسامی کاربری و رمزهای عبور بر روی مرورگرهای وب اینترنت اکسپلورر و موزیلا فایرفاکس را نیز دارا میباشد.
محققان امنیتی، بدافزار DoubleFantasy را برای اولین بار بر روی یک سیدی و پس از جلسه یک کنفرانس علمی در هوستون در سال 2009 شناسایی کردند. این سیدی حاوی تصاویری همراه با یک فایل اجرایی مخرب (autorun.exe) بستهبندیشده بود. در مرحله اولیه، autorun.exe نوع کاربری دسکتاپ را بر روی دستگاه تعیین میکند.



