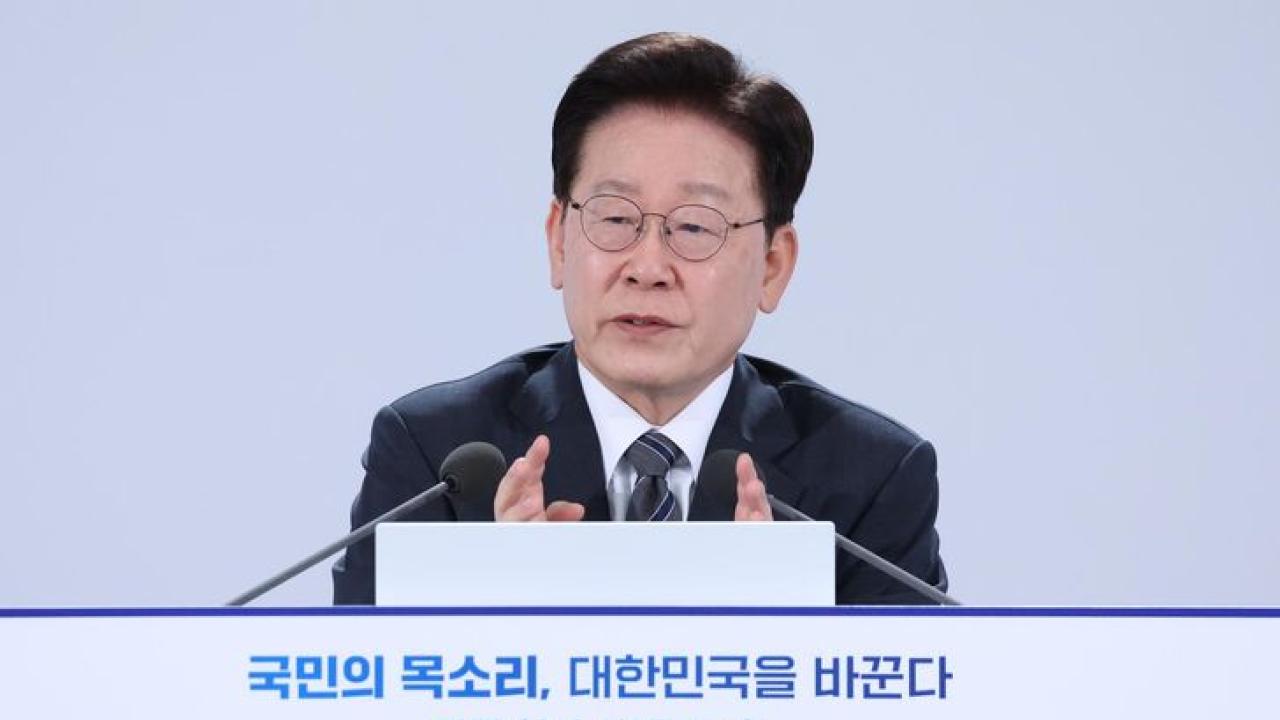




به گزارش کارگروه بین الملل خبرگزاری سایبربان، بر اساس اعلام دفتر ریاستجمهوری کره جنوبی، لی در جریان گزارشی درباره حملات اخیر به مؤسسات مالی و نهادهای دولتی و نحوه واکنش آنها قرار گرفت و از مقامهای مسئول خواست تحقیقات کاملی درباره این حوادث انجام دهند و برای جلوگیری از تکرار آنها راهکارهای لازم را تدوین کنند.
این دستور پس از وقوع چندین رخداد امنیتی در بانکهای بزرگ کره جنوبی صادر شد.
بانک شینهان (Shinhan Bank) روز پنجشنبه اعلام کرد اطلاعات حدود ۲۵ هزار مشتری در یک رخداد امنیتی افشا شده است.
یک روز بعد نیز حوادث مشابهی در بانک کیبی کوکمین (KB Kookmin Bank)، بانک هانا (Hana Bank) و بانک بیاِنکی بوسان (BNK Busan Bank) گزارش شد.
اطلاعات افشاشده شامل نام و شماره تلفن مشتریان، درآمد سالانه و سقف تسهیلات آنها بوده است.
همچنین در برخی موارد، شمارههای ثبت اقامت یا شماره شناسایی ملی مشتریان نیز در معرض افشا قرار گرفته است.
این موج نشت اطلاعات به بانکهای بزرگ محدود نمانده و مؤسسات مالی غیربانکی را نیز درگیر کرده است.
بانک پسانداز یگِرام (Yegaram Savings Bank) از افشای اطلاعات شخصی حدود ۴۰ هزار مشتری خبر داده است.
در حادثهای دیگر، شرکت هیوندای کپیتال (Hyundai Capital) اعلام کرد اطلاعات شخصی ۱۴۶ کارگزار وام مسکن در معرض افشا قرار گرفته است.
افزایش تعداد و گستره این حوادث نگرانی مقامهای کره جنوبی درباره آسیبپذیری بخش مالی در برابر حملات سایبری پیشرفته را افزایش داده است.
دستور رئیسجمهور این کشور بر لزوم بررسی دقیق منشأ حملات، نحوه نفوذ مهاجمان و میزان واقعی اطلاعات افشاشده تأکید دارد.
دفتر ریاستجمهوری اعلام کرده مقامها باید با درک جدی از ابعاد این تهدید، علاوه بر بررسی حوادث اخیر، اقدامات پیشگیرانهای را برای تقویت امنیت سایبری مؤسسات مالی و جلوگیری از تکرار چنین رخدادهایی اجرا کنند.