

about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
نقد
1405/04/06 - 17:47- جنگ سایبری

نقد و بررسی فیلم سینمایی قمارباز | فیلمی درباره هک شدن بانک سپه در جنگ دوازده روزه

قمار باز یک تریلر ایرانی محصول سال ۱۴۰۴ است که توسط محسن بهاری کارگردانی شده است. تهیه کنندگی این فیلم را سجاد نصراللهی نسب بر عهده داشته و بهجت شریف اصفهانی هم نگارش فیلمنامه را انجام داده است. کوروش تهامی، آرمین رحیمیان، امیر نوروزی و شبنم قربانی از باز

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

آیا
1405/04/01 - 14:49- جنگ سایبری

آیا رسانه‌ای کردن حملات سایبری برای ایران بازدارندگی ایجاد می‌کند؟

در سال‌های اخیر، اخبار متعددی درباره نفوذ و عملیات‌های سایبری منتسب به ایران و محور مقاومت با بازتاب گسترده رسانه‌ای همراه بوده است. برخی این اقدامات را نشانه‌ای از قدرت سایبری و عاملی جهت بازدارندگی در برابر دشمنان می‌دانند و برخی دیگر معتقدند بخش مهمی ا

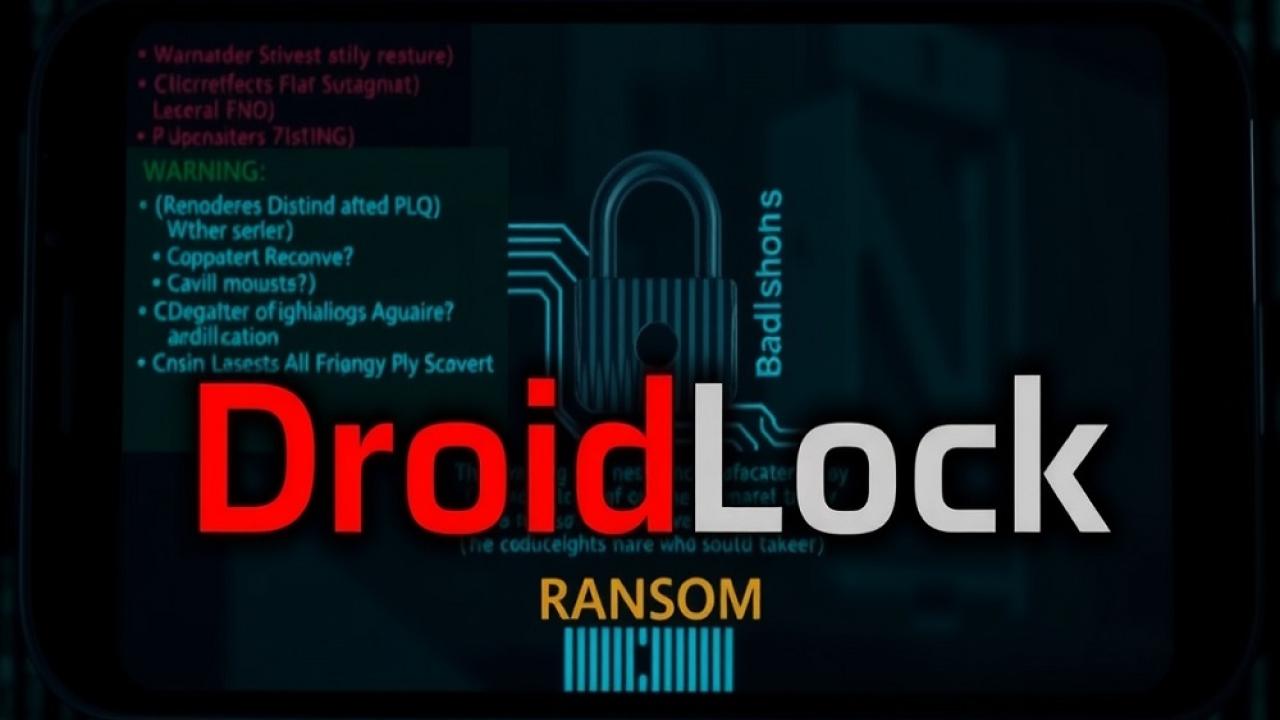
بر اساس پژوهشی جدید، گونه‌ای تازه کشف‌شده از بدافزار اندرویدی کاربران اسپانیایی‌زبان را هدف قرار داده است؛ حمله‌ای که می‌تواند قربانیان را از دسترسی به تلفن‌هایشان محروم کرده و از آن‌ها درخواست باج کند.

به گزارش کارگروه حملات سایبری خبرگزاری سایبربان، گزارشی از شرکت امنیت موبایل زیمپریوم (Zimperium) می‌گوید این بدافزار که درویدلاک (DroidLock) نام گرفته، از طریق وب‌سایت‌های فیشینگ توزیع می‌شود که برنامه‌های جعلی را به‌عنوان نسخه‌هایی مشابه بسته‌های معتبر اندروید تبلیغ می‌کنند.

کاربران فریب می‌خورند تا یک برنامه «دراپر» (dropper) نصب کنند که سپس یک محموله ثانویه شامل بدافزار اصلی را اجرا می‌کند.

پس از فعال‌سازی، درویدلاک می‌تواند کنترل کامل تلفن قربانی را در دست بگیرد و صفحه نمایش را با پیامی شبیه باج‌افزار قفل کند؛ پیامی که تهدید می‌کند اگر کاربر ظرف ۲۴ ساعت پرداخت نکند، همه فایل‌ها حذف خواهند شد.

این بدافزار داده‌ها را رمزگذاری نمی‌کند، اما پژوهشگران هشدار می‌دهند که توانایی تغییر پین (PIN)، گذرواژه یا تنظیمات بیومتریک دستگاه را دارد؛ امری که عملاً تلفن را غیرقابل استفاده می‌کند.

این بدافزار همچنین با سوءاستفاده از اختیارات «مدیر دستگاه» می‌تواند داده‌ها را پاک کند، اعلان‌ها را بی‌صدا سازد و با دوربین جلویی گوشی تصویر ثبت کند.

درویدلاک علاوه بر این، از یک صفحه جعلی به‌روزرسانی اندروید برای مسدود کردن تعامل کاربر استفاده می‌کند، در حالی که فعالیت‌های مخرب در پس‌زمینه انجام می‌شود؛ همچنین می‌تواند به‌طور مخفیانه فعالیت صفحه نمایش قربانی را ضبط کرده و به یک سرور راه‌دور ارسال کند.

زیمپریوم اعلام نکرده است چه تعداد کاربر آلوده شده‌اند یا باج پرداخت کرده‌اند، و نیز مشخص نکرده چه کسی پشت این کارزار قرار دارد.

بدافزارهای موبایلی به‌سرعت در حال تکامل هستند، زیرا هکرها از تکنیک‌های جدیدی برای فریب قربانیان و دور زدن تدابیر امنیتی استفاده می‌کنند.

در ماه اکتبر، پژوهشگران تروجان بانکی جدیدی برای اندروید با نام هردوتوس (Herodotus) را شناسایی کردند که با تقلید رفتار انسانی در عملیات کنترل از راه دور روی دستگاه‌های آلوده، از شناسایی می‌گریزد.

گونه بدافزاری دیگری که اخیراً مشاهده شده، استورنوس (Sturnus) نام دارد و می‌تواند پیام‌های رمزگشایی‌شده برنامه‌هایی از جمله واتس‌اپ، تلگرام و سیگنال را رهگیری کند.
 

منبع:

تازه ترین ها
میزبانی
1405/06/23 - 13:39- هوش مصنوعي

میزبانی شاه چارلز از مدیران هوش مصنوعی

شاه چارلز از مدیران هوش مصنوعی هم‌زمان با افزایش نگرانی‌ها درباره تهدیدهای احتمالی میزبانی خواهد کرد.

رونمایی
1405/06/23 - 13:06- هوش مصنوعي

رونمایی از ابزارهای جدید حکمرانی هوش مصنوعی توسط یونسکو

یونسکو ابزارهای جدید حکمرانی هوش مصنوعی را در ریاض رونمایی می‌کند.

توقیف
1405/06/23 - 12:48- آمریکا

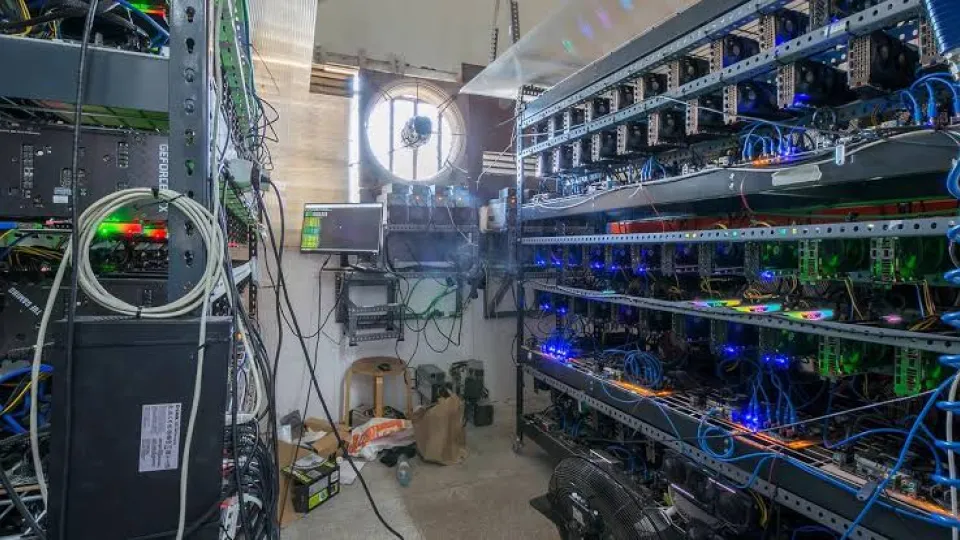
توقیف مزرعه استخراج رمزارز متعلق به کارتل مکزیکی

مزرعه استخراج رمزارز متعلق به کارتل مکزیکی در مناطق کوهستانی توقیف شد.