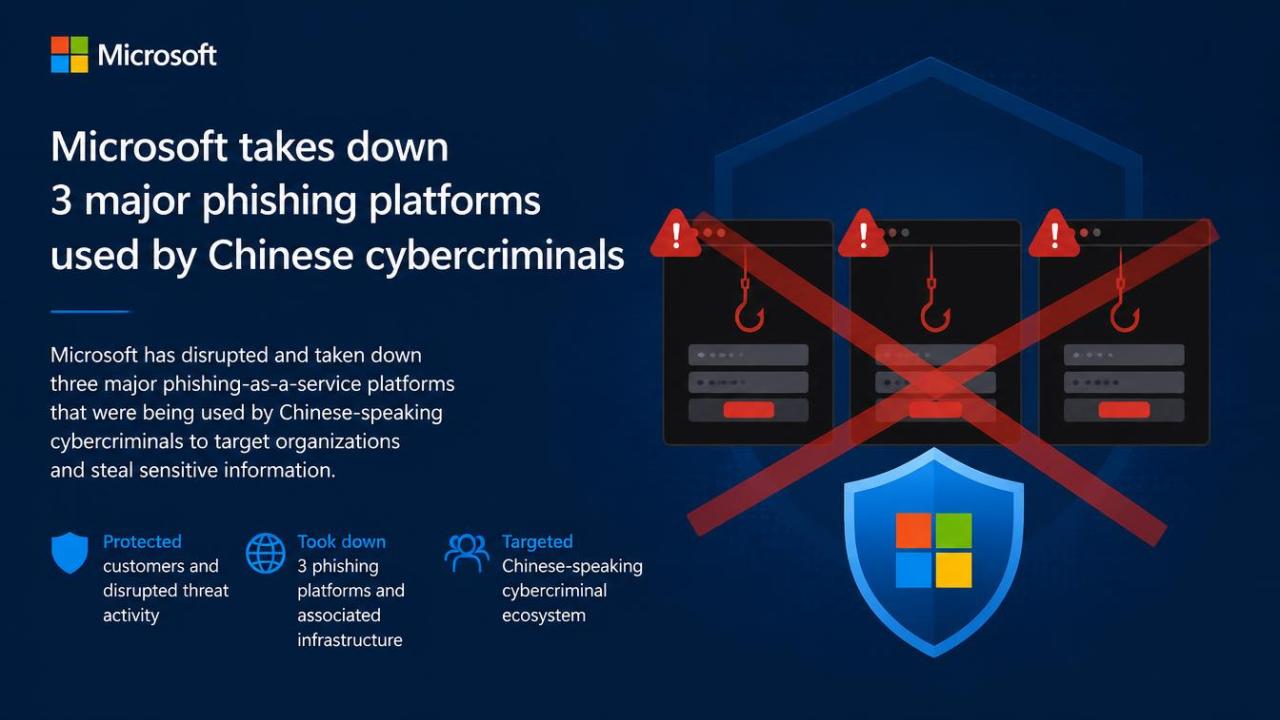




به گزارش کارگروه حملات سایبری خبرگزاری سایبربان، این پلتفرمها به مجرمان سایبری چینی امکان میدادند صدها میلیون پیام مخرب با جعل هویت بیش از ۷۵ هزار سازمان در سراسر جهان ارسال کنند.
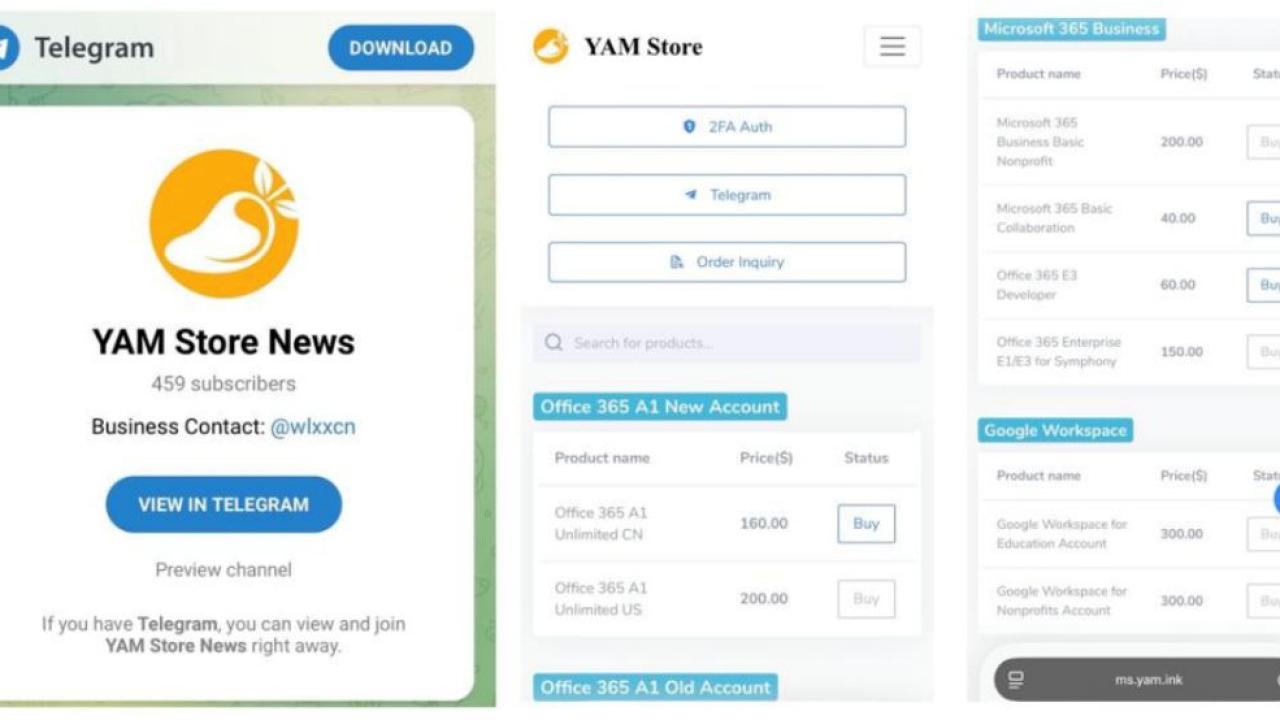
بر اساس اعلام مایکروسافت، این سه پلتفرم به نامهای وایایام استور (YAM Store)، کوگی (CoGUI) و آیرونمن (Iron Man) از ابتدای سال جاری میلادی در مجموع برای ارسال بیش از ۷۵۰ میلیون پیام هدفمند علیه مشتریان این شرکت به کار گرفته شدهاند.
دامنه فعالیت آنها بیش از ۱۵۰ کشور را دربر میگرفت و مصرفکنندگان، مراکز درمانی، مؤسسات مالی و شرکتهای مختلف را هدف قرار میداد.
سرقت اطلاعات ورود به حسابها، دادههای بانکی و اطلاعات شخصی از اهداف اصلی این حملات بود.
پلتفرم آیرونمن بیش از ۲۳۰۰ صفحه جعلی آماده ارائه میکرد که وبسایت شرکتهای پستی، نهادهای رسیدگی به تخلفات رانندگی، سازمانهای مالیاتی، بانکها و اپراتورهای مخابراتی را تقلید میکردند.
مجرمان با خرید اشتراک میتوانستند از الگوهای متناسب با کشورهای مختلف برای اجرای حملات از طریق ایمیل، پیامک و وبسایت استفاده کنند.
کوگی نیز ابزارهای آمادهای برای جعل هویت برندها، شرکتها، نهادهای دولتی و مؤسسات مالی عرضه میکرد.
تحقیقات پس از شناسایی حملات علیه کاربران ژاپنی آغاز شد و بررسی ارتباط میان عملیات مختلف، مأموران را به وایایام استور رساند.
وایایام استور بازاری برای فروش زیرساختهای دسترسی اولیه بود که حسابهای مایکروسافت و گوگل، از جمله حسابهای جعلی یا بهدستآمده از طریق نفوذ، را در اختیار مجرمان قرار میداد.
برخی مهاجمان همچنین دامنههای منقضیشده سازمانهای واقعی را خریداری و وبسایتهای مشابه نمونههای اصلی ایجاد میکردند تا اطلاعات ورود کاربران به مایکروسافت ۳۶۵ را سرقت کنند.
با اجرای حکم قضایی، دامنههای مرتبط توقیف و به مسیرهای دیگری هدایت شدند و بیش از ۲۰ هزار حساب مرتبط با وایایام استور غیرفعال شد.
مایکروسافت همچنین اعلام کرد بیش از ۱۰۰ هزار دامنه مورد استفاده برای جعل هویت را مسدود میکند و حذف زیرساختهای میزبانیشده در خدمات خود را ادامه میدهد.
بررسیها از شباهت زیرساختی این سه پلتفرم حکایت دارد؛ موضوعی که میتواند نشاندهنده همکاری نزدیک توسعهدهندگان یا منشأ مشترک ابزارهای آنها باشد.
مایکروسافت در ماههای اخیر نیز با پیگیری قضایی و همکاری نهادهای امنیتی، چندین زیرساخت مجرمانه سایبری دیگر را هدف قرار داده است.