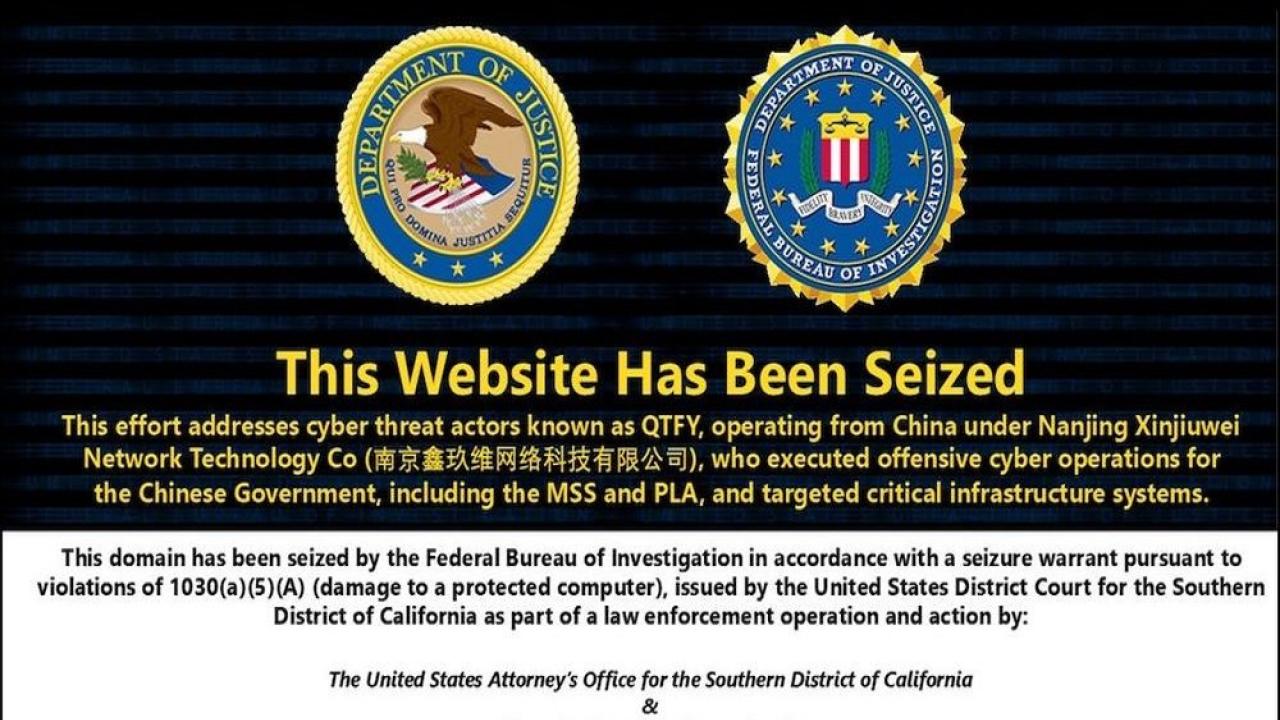




به گزارش کارگروه بین الملل خبرگزاری سایبربان، بر اساس یک اظهارنامه قضایی، این ابزارها توسط شرکت چینیفناوری شبکه نانجینگ ژینژووئی (Nanjing Xinjiuwei Network Technology Company)، مستقر در نانجینگ، اداره میشدند و عمدتاً مورد استفاده وزارت امنیت دولتی چین (MSS) و ارتش آزادیبخش خلق چین (PLA) قرار میگرفتند.
از جمله نهادهای هدف میتوان به فدرال رزرو آمریکا، وزارت انرژی، خود وزارت دادگستری، سنای آمریکا و ناسا اشاره کرد.
وزارت دادگستری آمریکا اعلام کرد هکرها از کیو اسکن (Qscan) برای اسکن دستگاههای متصل به اینترنت اشیا (IoT) در سراسر جهان و آلودهسازی خودکار آنها استفاده میکردند.
در مقابل، کیوتی روتر (QTRouter) بهعنوان یک شبکه پنهانساز (Obfuscation Network) عمل میکرد و به عوامل مخرب اجازه میداد منشأ حملات خود را مخفی کنند؛ به این صورت که فعالیتهای مخرب را طوری نشان میداد که گویی از هر یک از دستگاههای آلوده انجام شدهاند.
این ابزارها ظاهراً به عوامل چینی امکان میدادند حملات سایبری را بهگونهای جلوه دهند که منشأ آنها کشورهای دیگری بوده است و در برخی موارد حتی چنین به نظر برسد که حملات توسط مهاجمان محلی انجام شدهاند.
وزارت دادگستری آمریکا اعلام کرد این ابزارها توسط یک گروه تحت حمایت دولت موسوم به QTFY استفاده میشدند که زیرساختهای حیاتی و سایر شبکههای حساس آمریکا را هدف قرار داده است.
در این اظهارنامه قضایی آمده است که قربانیان دیگر شامل وزارت بهداشت و خدمات انسانی آمریکا، مؤسسه ملی سلامت (NIH) و چندین بیمارستان، ارائهدهنده خدمات مخابراتی، شرکت برق، مؤسسه مالی و پیمانکار دفاعی بودهاند.
برت لیترمن، معاون مدیر اف بی آی، گفت:
QTFY از دستگاههای موجود در بیش از ۱۳۰ کشور سوءاستفاده کرده و در چارچوب شبکهای پیچیده از هکرهای اجارهای و مشتریان دولتی در چین فعالیت میکند. شرکت نانجینگ ژینژووئی، دادههای سرقتشده و خدمات هکری را به نهادهای نظامی و اطلاعاتی چین میفروشد. خدمات این شرکت شامل یک پلتفرم اسکن است که اینترنت را برای یافتن دستگاههای هوشمند آسیبپذیر، مانند روترهای خانگی و دوربینهای امنیتی، جستوجو میکند، هزاران دستگاه را آلوده کرده و آنها را وارد یک باتنت یا شبکهای از رایانهها و دستگاههایی میکند که بهصورت مخفیانه تحت کنترل مهاجم هستند.
محققان اعلام کردند از سال ۲۰۱۸ زیرساختهای QTFY را تحت بررسی داشتهاند و این تحقیقات تا حملهای که امسال علیه سنای آمریکا انجام شد، ادامه داشته است.
این اظهارنامه مشخص نمیکند که آیا سناتور یا کمیته خاصی هدف حمله قرار گرفته است یا خیر و وزارت دادگستری نیز به درخواستها برای اظهارنظر پاسخ نداده است.
اف بی آی و وزارت دادگستری اعلام کردند این عملیات باعث شد هر دو ابزار کیو اسکن و کیوتی روتر از کار بیفتند؛ زیرا دامنههای ضبطشده بهصورت Hard-coded در هر دو پلتفرم قرار داده شده بودند و برای وظایف ضروری مانند ارتباطات و احراز هویت مورد استفاده قرار میگرفتند.
اف بی آی همچنین اعلام کرد QTFY مشتریانی نامشخص در خارج از دولت چین نیز داشته است.
یکی از نخستین حملاتی که اف بی آی مورد بررسی قرار داد، حادثهای در سال ۲۰۱۹ در ناسا بود.
هکرها تلاش کردند از یک آسیبپذیری در VPN شرکت Pulse Secure سوءاستفاده کنند.
محققان آدرسهای IP مورد استفاده در حمله به ناسا را تا مکانها و آدرسهای ایمیلی در چین ردیابی کردند.
وزارت دادگستری و اف بی آی آمریکا پیشتر نیز بارها پلتفرمهای مشابهی را که هکرهای تحت حمایت دولت برای پنهان کردن منشأ حملات سایبری خود علیه نهادهای آمریکایی استفاده میکردند، هدف قرار دادهاند.
نیروهای مجری قانون آمریکا پیشتر با دریافت احکام قضایی توانسته بودند به دستگاهها دسترسی پیدا کرده و بدافزارهای نصبشده توسط هکرهای چینی و روسی را از آنها حذف کنند.
سال گذشته نیز اف بی آی بدافزار جاسوسی PlugX را از هزاران رایانه در آمریکا حذف کرد و در سال ۲۰۲۴ چندین باتنت را مختل کرد که توسط عملیاتهای هکری گسترده دولت چین، از جمله گروههای موسوم به طوفان ولت (Volt Typhoon) و طوفان کتان (Flax Typhoon)، اداره میشدند.