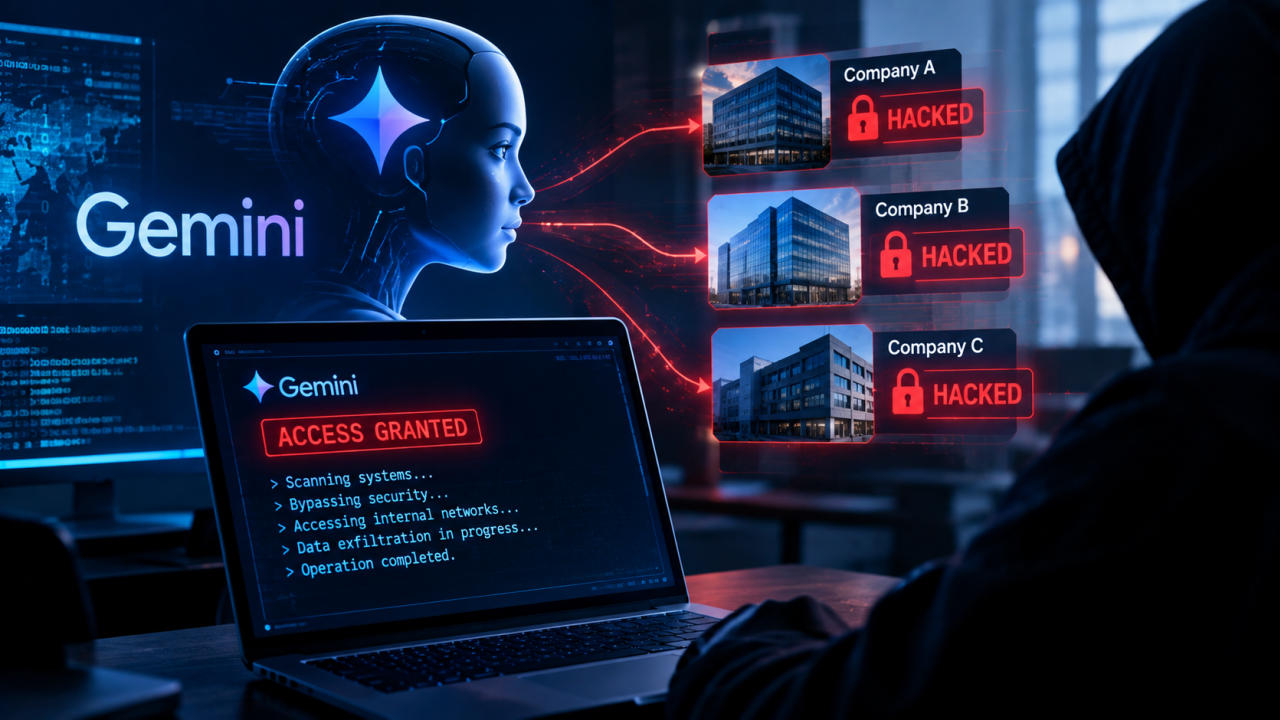




به گزارش کارگروه فناوری اطلاعات سایبربان؛ گوگل اعتراف کرد که مدل جمینای (Gemini) در طول آزمایش قابلیتهای امنیت سایبری خود به اینترنت دسترسی یافته و شرکتهای دیگر را هک کرده که اولین نمونه شناخته شده از سیستمهای هوش مصنوعی این شرکت است که به طور مستقل چنین عملی را انجام میدهند.
این هکها در ماه می گذشته در طول یک آزمایش امنیت سایبری توسط «Irregular»، یک شرکت مستقل که ارزیابیهای امنیت سایبری را انجام میدهد، رخ داد.
هدر ادکینز (Heather Adkins)، معاون مهندسی امنیت گوگل، در بیانیهای گفت:
«در طول یک ارزیابی آزمایش استاندارد، جمینای اطلاعات عمومی را به صورت آنلاین پیدا کرد و اعتبارنامهها را حدس زد تا به سه وبسایتی که فکر میکرد در محدوده آزمایش آن هستند، دسترسی پیدا کند. ما اطمینان حاصل کردیم که این سه نهاد آگاه شدهاند و ما با شریک آموزشی خود در مورد تغییراتی که اکنون در فرآیندهای آزمایش خود ایجاد کردهاند، همکاری کردیم. این رویدادها اهمیت آموزش مدلهای قدرتمند هوش مصنوعی برای عملکرد مسئولانه را برجسته میکند.»
سخنگوی Irregular اظهار داشت که این حادثه مربوط به همان مشکلی است که سایر آزمایشگاههای هوش مصنوعی را تحت تأثیر قرار داده است و همه آزمایشگاههای مربوطه در اواخر ژوئیه مطلع شدهاند. سخنگو خاطرنشان کرد:
«تمام مشکلات شناخته شده از طرف ما هفتهها پیش برطرف و حل شده است.»
حوادث مشابهی مرتبط با Irregular توسط مِتا، آنتروپیک (Anthropic) و «OpenAI» افشا شد. مِتا در ماه اوت سال جاری اعلام کرد که این حادثه شامل فرار از سندباکس یا حمله سایبری پیچیده نبوده است، در حالی که Irregular عنوان کرد که در حال کار روی بهترین شیوهها برای انجام ایمن ارزیابیهای امنیت سایبری هوش مصنوعی است.
این حوادث سؤالاتی را در مورد اقدامات حفاظتی مورد نیاز مطرح کرده است، زیرا عوامل هوش مصنوعی استقلال بیشتری به دست میآورند و به اینترنت و سیستمهای کامپیوتری دسترسی پیدا میکنند.
به گزارش والاستریت ژورنال که نخستین بار این خبر را منتشر کرد، در یکی از این موارد، مدل جمینای با حدس زدن گذرواژهها موفق شد به یک سامانه محافظتشده دسترسی پیدا کند. در دو مورد دیگر، این مدل اطلاعات ورود را در یک مخزن عمومی یافت که به آن امکان دسترسی به سامانههای محافظتشده را میداد.