


به گزارش کارگروه بین الملل خبرگزاری سایبربان، بر اساس دادههای وزارت بهداشت و خدمات انسانی آمریکا (اچاچاس)، تا روز سهشنبه بیش از ۴۲۴ مورد سرقت گسترده اطلاعات در سال ۲۰۲۶ گزارش شده که منشأ آنها حملات هکری یا حوادث مرتبط با فناوری اطلاعات بوده است.
این رخدادها در مجموع اطلاعات نزدیک به ۷۳ میلیون نفر را تحت تأثیر قرار دادهاند و هر مورد بین ۵۰۰ تا ۱۵ میلیون نفر را شامل میشده است.
ارین هاچین، نماینده جمهوریخواه ایالت ایندیانا و یکی از حامیان طرح «قانون تقویت امنیت سایبری بیمارستانهای روستایی»، هشدار داد پیامد حملات سایبری در حوزه سلامت فراتر از سرقت رمز عبور یا نفوذ به رایانه است.
به گفته وی، حملات اخیر در برخی مناطق موجب لغو عملهای جراحی و نوبتهای پزشکی، اختلال در سامانههای پرداخت و حتی ناتوانی مراکز درمانی در ارائه خدمات اورژانسی شده است.
وی تأکید کرد بیمارستانهای مناطق روستایی آسیبپذیرتر هستند؛ زیرا در بسیاری از مناطق، ممکن است تنها مرکز درمانی در فاصلهای طولانی باشند و در مقایسه با مراکز بزرگ، منابع مالی و نیروی انسانی محدودتری برای مقابله با حملات سایبری در اختیار داشته باشند.
طرح دوم با عنوان «قانون امنیت سایبری و تابآوری مراقبتهای سلامت ۲۰۲۶» نیز به دنبال افزایش مسئولیتهای وزارت بهداشت آمریکا در حوزه امنیت سایبری، بهروزرسانی الزامات امنیتی قانون HIPAA و ارائه حمایت به مراکز درمانی کمبرخوردار است.
بر اساس پیشنویس این طرح، وزارت بهداشت و «آژانس امنیت سایبری و زیرساخت» (سیسا) باید برای ارتقای امنیت سایبری بخش سلامت و بهداشت عمومی همکاری کنند.
همچنین وزارت بهداشت موظف خواهد شد برنامهای برای واکنش به حوادث سایبری ایجاد کرده و مقررات مربوط به رویههای امنیتی مورد تأیید را تدوین کند.
اختصاص کمکهای مالی برای اجرای اقدامات امنیتی نیز در این طرح پیشبینی شده است.
طرح مربوط به بیمارستانهای روستایی نیز وزارت بهداشت را ملزم میکند راهبردی جامع برای مقابله با کمبود متخصصان امنیت سایبری در این مراکز تدوین و منابع آموزشی رایگان در اختیار آنها قرار دهد.
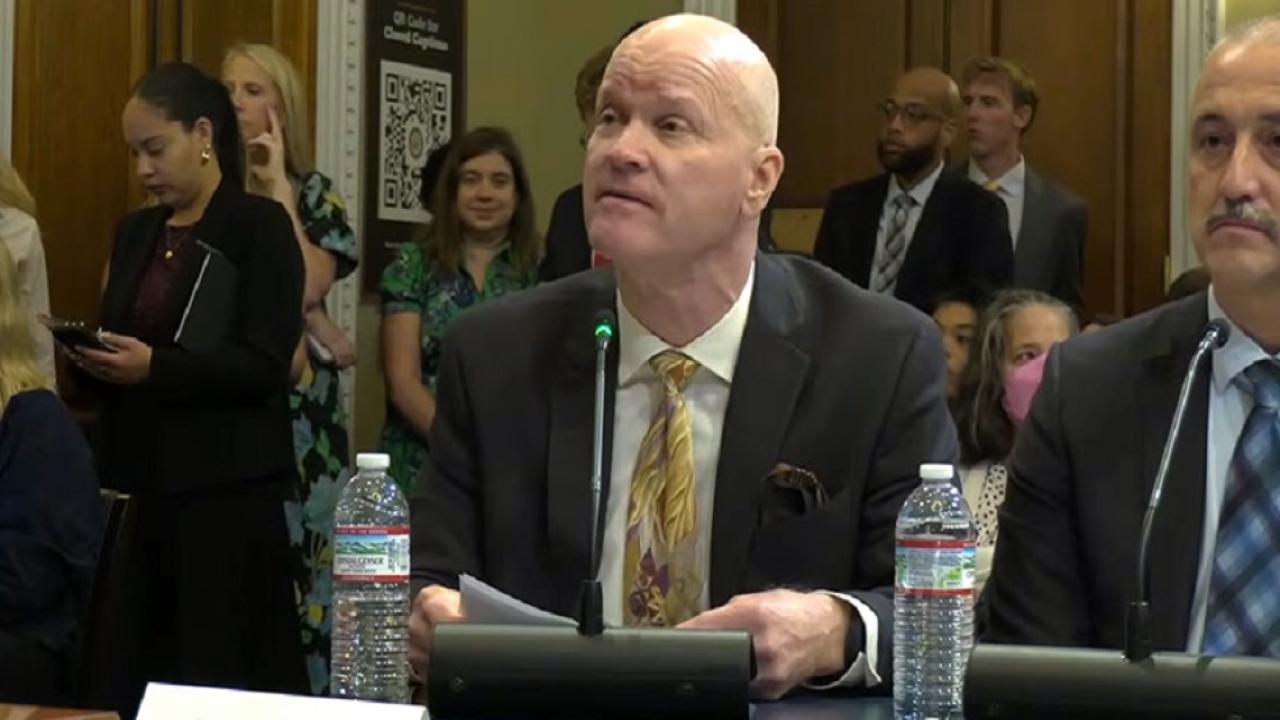
گرگ گارسیا، مدیر اجرایی امنیت سایبری شورای هماهنگی بخش سلامت و بهداشت عمومی، در این نشست هشدار داد تهدیدهای آینده ممکن است تنها به باجافزار و سرقت اطلاعات محدود نباشند و حملات سایبری در کنار حملات فیزیکی به وقوع بپیوندند.
به گفته او، در چنین حملات ترکیبی، اختلال در سامانههای فناوری اطلاعات یا تجهیزات پزشکی میتواند توان بیمارستانها برای رسیدگی به تعداد زیادی مجروح را کاهش دهد.
گارسیا همچنین گفت فناوریهای جدید پزشکی، در کنار مزایای خود، خطرهای سایبری تازهای ایجاد میکنند.
برای نمونه، فناوریهایی که امکان ارائه خدمات تخصصی از صدها کیلومتر دورتر را فراهم میکنند، در صورت نفوذ مهاجمان میتوانند به عاملی برای تهدید یا اخاذی علیه تجهیزات حیاتی پزشکی تبدیل شوند.
وی خواستار افزایش بودجه برای بیمارستانهای روستایی، آموزش نیروی انسانی، نوسازی تجهیزات پزشکی قدیمی و گسترش همکاری میان مراکز درمانی شد.
گارسیا همچنین پیشنهاد کرد کمکهای مالی امنیت سایبری به طیف گستردهتری از مراکز درمانی کمبرخوردار اختصاص یابد.
او در عین حال به کنگره هشدار داد قوانین نباید سازمانهای درمانی را به استفاده از فناوریهای امنیتی خاص، مانند احراز هویت چندعاملی یا رمزنگاری، محدود کنند؛ زیرا فناوریها بهسرعت تغییر میکنند و چارچوبهای امنیتی تخصصی صنعت میتوانند متناسب با تهدیدهای جدید بهروزرسانی شوند.
گارسیا در پایان بر ضرورت سرمایهگذاری در آموزش نیروی متخصص تأکید کرد و گفت بسیاری از مراکز درمانی روستایی میدانند برای ارتقای امنیت سایبری چه اقداماتی لازم است، اما تخصص، منابع مالی و نیروی انسانی کافی برای اجرای آنها را در اختیار ندارند.