



به گزارش کارگروه تروریسم سایبری سایبربان؛ شرکت اطلاعات تهدید اسرائیلی کِلا (KELA) از امضای توافقنامه همکاری با فوجیتسو (Fujitsu) در راستای استقرار راهکارهای امنیت سایبری گروه کِلا در بازار ژاپن خبر داد.
این توافقنامه شامل دو مدل همکاری است: مدل ارائهدهنده خدمات امنیتی مدیریتشده (MSSP) که در آن فوجیتسو از راهکارهای گروه کِلا برای ارائه خدمات امنیتی مدیریتشده استفاده میکند و مدل فروش مجدد که در آن فوجیتسو راهکارهای کِلا را در بازار به فروش میرساند و توسعه میدهد.
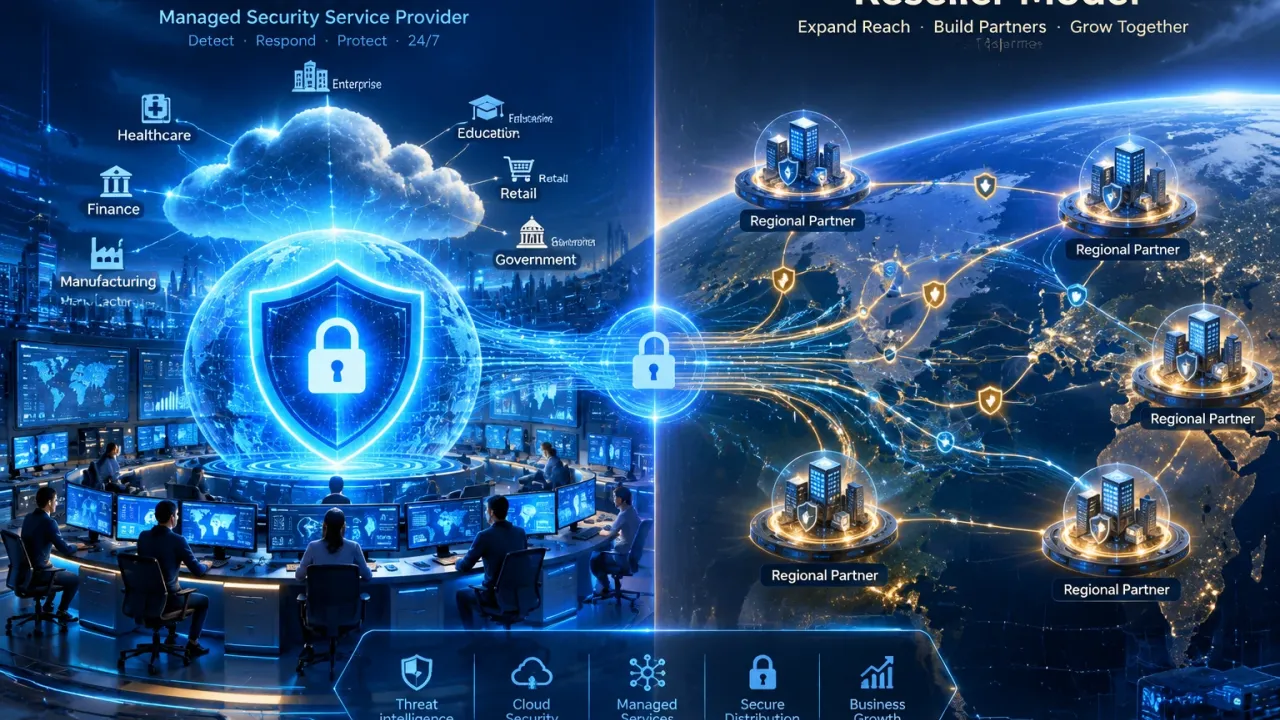
از طریق این همکاری، فناوریهای گروه کِلا، شامل اطلاعات تهدید سایبری (CTI) جمعآوری و تحلیلشده از دارکوب جهانی، انجمنهای زیرزمینی و جوامع جرایم سایبری؛ مدیریت سطح حمله (ASM)؛ مدیریت مستمر مواجهه با تهدید (CTEM)؛ و مدیریت ریسک اشخاص ثالث (TPRM) از جمله شفافیت ریسک اشخاص ثالث و مدیریت ریسک زنجیره تأمین، با تخصص امنیت سایبری و قابلیتهای پیشرفته ارائه خدمات فوجیتسو (شامل مشاوره و خدمات مدیریتشده) ترکیب خواهند شد.
کِلا با تلفیق این قابلیتها، قصد دارد روند گذار شرکتها، سازمانهای دولتی و اپراتورهای زیرساختهای اجتماعی را از دفاع متعارف، که پس از وقوع حمله واکنش نشان میدهد، به دفاع سایبری فعال (ACD) تسریع کند؛ رویکردی که شامل شناسایی فعالیت مهاجم و شاخصهای اولیه پیش از وقوع حمله، درک ریسک پیش از بروز خسارت، و تبدیل این آگاهی به تصمیمگیری و اقدام عملی است.
رویکرد دفاع سایبری فعال کِلا
کِلا با شروع از اطلاعات تهدید سایبری که فعالیتهای سمت مهاجم را ثبت میکند، به طور مداوم قابلیت مشاهده خطرات خارجی مانند موارد زیر را فراهم میکند:
• فعالیت مهاجم در وب تاریک و در سراسر جوامع جرایم سایبری
• اعتبارنامهها و اطلاعات شرکتی فاش شده یا در معرض دید
• داراییهای دیجیتال سازمان و شرکتهای گروه آن که در اینترنت در معرض دید قرار گرفتهاند
• آسیبپذیریها، در معرض دید بودن و قابلیت بهرهبرداری
• خطرات ناشی از شرکای تجاری، پیمانکاران، ارائه دهندگان خدمات و سایر اشخاص ثالث
KELA با داشتن اطلاعات تهدید سایبری در هسته خود، قابلیت مشاهده را در سراسر سطح حمله خارجی سازمان، در معرض دید بودن مداوم تهدید، ریسک شخص ثالث و ریسک سایبری در سطح مدیریت، یکپارچهتر میکند و سازمانها را قادر میسازد تا ریسک سایبری را از سه دیدگاه مورد بررسی قرار دهند: مهاجم، خود سازمان و اشخاص ثالث متصل.