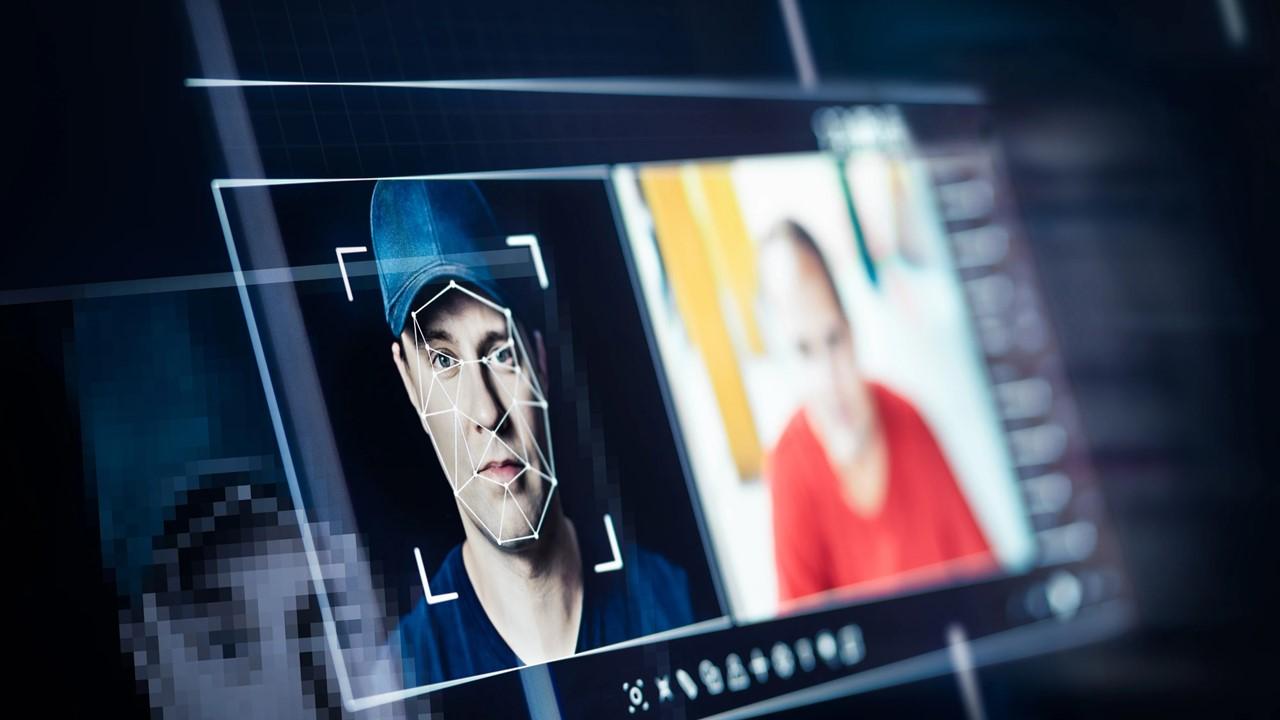




به گزارش کارگروه فناوری اطلاعات سایبربان؛ به گفته محققان، در میان توسعه سریع هوش مصنوعی مولد (GenAI)، مؤسسات مالی و شرکتهای سنگاپوری باید سیستمهای دفاعی خود را در برابر کلاهبرداری آنلاین تقویت کنند.
توانایی هوش مصنوعی مولد برای ایجاد محتوای صوتی و تصویری جعلی بسیار متقاعد کننده، روند تأیید هویت را پیچیدهتر کرده و به مجرمان سایبری سلاح جدید و ترسناکتری برای دریافت خسارت مالی از قربانیان خود میدهد.
طبق گزارش اخیر آژانس امنیت سایبری سنگاپور، عوامل مخرب در حال حاضر از هوش مصنوعی مولد برای انجام کلاهبرداریهای جعلی عمیق استفاده میکنند که میتواند احراز هویت بیومتریک را دور بزند و آسیبپذیریهای نرمافزار را شناسایی کند.
از سال گذشته، ابزارهای هوش مصنوعی مولد مانند «ChatGPT» و «Google Gemini» به سرعت در سراسر کشورها گسترش یافتهاند. براساس آخرین گزارش نقض اطلاعات اپراتور شبکه تلفن همراه آمریکایی ورایزون (Verizon)، شواهد کمی وجود دارد که مجرمان سایبری در حال حاضر از هوش مصنوعی مولد برای انجام حملات در مقیاس استفاده میکنند.
با این وجود، به احتمال زیاد عوامل تهدید در حال بررسی قابلیتهای هوش مصنوعی مولد، تقویت مهارتهای خود در استفاده از این فناوری و توسعه رباتها برای پیگیری فعالیتهای پلید خود هستند.
پیشرفت های سریع در این فناوری ممکن است به زودی آنها را قادر سازد تا از پتانسیل هوش مصنوعی مولد برای تولید بدافزارها با سرعت بیشتری استفاده کنند یا فرکانس و اثربخشی حملات فیشینگ خود را افزایش دهند.
گزارش تحقیقات نقض دادههای ورایزون در سال 2024 انتظار دارد که استفاده گسترده از هوش مصنوعی احتمالاً حجم حملات سایبری را در سال آینده افزایش دهد. حملات مکرر نیز ممکن است تأثیر بیشتری داشته باشند. بر اساس این گزارش، 77 درصد از پاسخ دهندگان به نظرسنجی فکر میکنند که حملات به کمک هوش مصنوعی مانند دیپفیک و فیشینگ پیامکی احتمالاً موفقیتآمیز هستند و 88 درصد معتقدند که راهحلهای امنیت سایبری با کمک هوش مصنوعی در آینده اهمیت فزایندهای پیدا خواهند کرد.
انواع عوامل تهدید، از دولتی پیچیده و گروههای جنایتکار با بودجه خوب تا هکرهای فردی، در نهایت هوش مصنوعی را اتخاذ خواهند کرد. به گفته «Lucinity»، ارائهدهنده نرمافزار هوش مصنوعی بهعنوان سرویس مستقر در ایسلند، هوش مصنوعی مولد میتواند ایمیلها و پیامهای فیشینگ بسیار قانعکنندهای ایجاد کند که ارتباطات قانونی را تقلید میکنند و تشخیص تقلب را برای گیرندگان دشوار میسازد.
به این ترتیب، سازمانهای سنگاپور باید دفاع خود را در برابر نسل بعدی تهدیدات سایبری افزایش دهند. دیپفیک و فیشینگ پیامکی احتمالاً اولین موج این حملات مجهز به هوش مصنوعی را تشکیل میدهند.




