به گزارش کارگروه حملات سایبری خبرگزاری سایبربان، برخلاف کمپینهای فیشینگ سنتی که از طریق ایمیل انجام میشود، مهاجمان ابتدا از طریق فرمهای رسمی وبسایت با شرکتها ارتباط برقرار میکنند تا ارتباط معتبر به نظر برسد.
طبق گزارش شرکت امنیتی چک پوینت (Check Point)، هکرها تا دو هفته در نقش شریک تجاری احتمالی با قربانی مکاتبه کرده و در نهایت یک قرارداد در قالب فایل زیپ (ZIP) ارسال میکنند که روی پلتفرم معتبر هروکو (Heroku) میزبانی شده و حاوی بدافزار سفارشی موسوم به میکس شل (MixShell) است.
به گفته محققان، این نوع تعامل طولانی نشان میدهد مهاجمان برای هدفگذاری قربانیان زمان صرف میکنند و احتمالاً بر اساس ارزش یا سهولت نفوذ، حمله را شخصیسازی میکنند.
بیشتر قربانیان شرکتهای آمریکایی فعال در حوزه تولیدات صنعتی مانند ماشینآلات، فلزکاری و قطعات هستند.
این کمپین همچنین شرکتهای فعال در حوزه سختافزار، نیمهرسانا، بیوتکنولوژی، داروسازی، هوافضا، انرژی و کالاهای مصرفی را هدف گرفته است.
افزون بر آن، برخی شرکتها در سنگاپور، ژاپن و سوئیس نیز مورد حمله قرار گرفتهاند.
شرکت چک پوینت توضیح داد که همه فایلهای زیپ مخرب نبودهاند و برخی تنها شامل اسناد بیضرر بودهاند.
این موضوع نشان میدهد که بدافزار اصلی احتمالاً بر اساس آدرس آی پی (IP)، مرورگر یا جزئیات دیگر قربانی، بهصورت انتخابی بارگذاری میشده است.
برای افزایش اعتبار حملات، هکرها از دامنههایی استفاده کردند که به نام شرکتهای ثبتشده واقعی در آمریکا بودند؛ برخی از این دامنهها از سال ۲۰۱۵ فعال بودهاند.
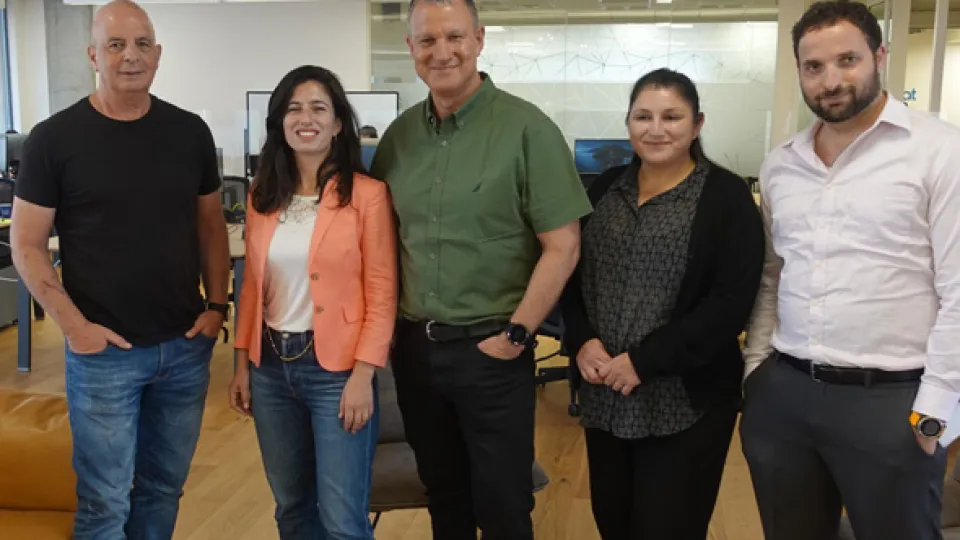
اما وبسایتهای ساختهشده جعلی بودند و همگی از یک قالب یکسان کپی شده بودند؛ حتی بخش «درباره ما» حاوی عکس آرشیوی پیشخدمتهای کاخ سفید بود که بهعنوان مؤسسان شرکت معرفی شده بودند.
استفاده از دامنههای قدیمی به مهاجمان کمک کرده است تا از فیلترهای امنیتی عبور کنند.
چک پوینت این کمپین را به یک گروه خاص نسبت نداده، اما یکی از سرورها با زیرساخت خوشهای ناشناخته به نام یو ان کی گرین سک (UNK_GreenSec) همپوشانی داشته که پیشتر ارتباطاتی با مجرمان سایبری همسو با روسیه نشان داده بود.
این شرکت احتمال میدهد هدف اصلی این عملیات، انگیزه مالی باشد.